
Žinynas / Saugumo antraštės
Įspėjimas: X-Frame-Options
Jūsų puslapį bet kuri svetima svetainė gali parodyti nematomame rėmelyje ir priversti lankytoją spustelėti jūsų mygtuką to nežinant. Sutvarkoma viena eilute per 5 minutes ir beveik niekada nieko nesugadina.
Ko tai nereiškia. Tai nereiškia, kad svetainę kas nors jau rėmina. Ir jei jau siunčiate CSP su frame-ancestors, apsauga yra: naršyklės tada X-Frame-Options ignoruoja.
- Mūsų ataskaitoje
- Įspėjimas (geltona), kategorijos svoris 1,0 iš 2,0
- Kiek trunka
- 5 minutės
- Ar gali sugesti
- Tik jei jūsų puslapius sąmoningai rodo kita svetainė (partnerio rėmelis, valdiklis)
Kaip sutvarkyti
nginx (išbandyta su 1.26.3)
add_header X-Frame-Options "SAMEORIGIN" always;Apache (išbandyta su 2.4.59, veikia ir .htaccess)
Header always set X-Frame-Options "SAMEORIGIN"Šiuolaikinis atitikmuo per CSP
Content-Security-Policy: frame-ancestors 'self'Abi antraštes galima siųsti kartu: senos naršyklės skaitys X-Frame-Options, naujos frame-ancestors.
Kaip patikrinti
curl -sI https://example.com | grep -i x-frame-optionsTuri būti
x-frame-options: SAMEORIGINTuri būti viena eilutė. Dvi eilutės reiškia, kad antraštę siunčia du šaltiniai.
Kas gali sugesti
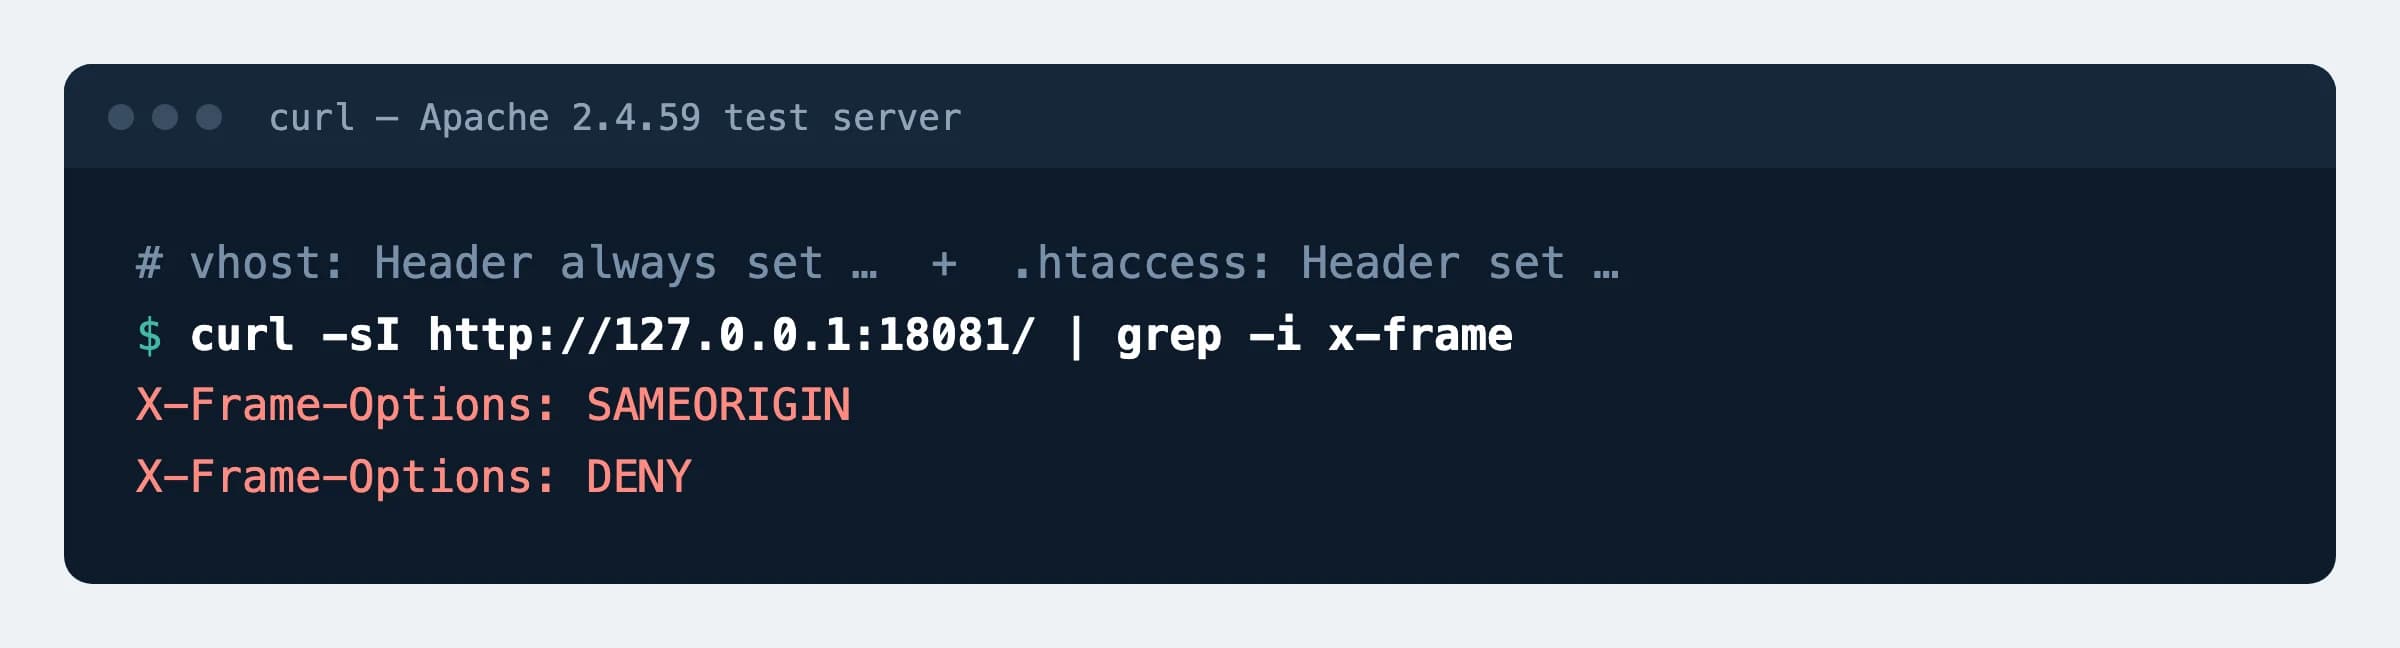
- Jei tą pačią antraštę prideda ir serveris, ir įskiepis ar
.htaccess, lankytojas gauna dvi. Bandomajame serveryje Apache suHeader always setserverio nustatymuose irHeader setfaile.htaccessišsiuntė abi:SAMEORIGINirDENY. Palikite vieną šaltinį. <meta http-equiv="X-Frame-Options">neveikia: antraštė galioja tik siunčiama serverio.- Jei jūsų puslapį teisėtai rodo kita svetainė (rezervacijos langas partnerio puslapyje), su
SAMEORIGINjis ten dings. Tokiu atveju naudokiteframe-ancestorssu partnerio adresu.
Galimos reikšmės
| Reikšmė | Ką daro | Kada rinktis |
|---|---|---|
SAMEORIGIN | Rėminti gali tik jūsų pačių svetainė | Tinka beveik visiems |
DENY | Rėminti negali niekas, net jūs | Kai rėmelių svetainėje nenaudojate visai |
ALLOW-FROM | Pasenusi reikšmė | Naršyklės, radusios ją, ignoruoja visą antraštę. Vietoje jos: frame-ancestors https://partneris.lt |
Šaltiniai
- RFC 7034: HTTP Header Field X-Frame-Options
- W3C: Content Security Policy Level 3, frame-ancestors
- MDN (Mozilla): X-Frame-Options antraštė
- nginx dokumentacija: add_header
- Apache dokumentacija: mod_headers
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache eilutės išbandytos bandomajame serveryje.