
Žinynas / Saugumo antraštės
Rizika: Content-Security-Policy (CSP)
Naršyklė jūsų puslapiuose vykdo bet kurį scenarijų, iš kur jis beatsirastų, todėl įterptas svetimas kodas veikia be kliūčių. Tai antra gynybos linija, ne skylė: skubėti nereikia, o įjungti neapgalvotai pavojinga.
Ko tai nereiškia. Tai nereiškia, kad svetainėje yra XSS spraga ar kad ji nulaužta. CSP tik sumažina žalą, jei tokia spraga atsirastų.
- Mūsų ataskaitoje
- Rizika (raudona), kategorijos svoris 1,0 iš 2,0
- Kiek trunka
- 10 minučių stebėjimo režimui; savaitės iki griežtos politikos
- Ar gali sugesti
- Taip. Griežta politika be bandymo sustabdo analitiką, žemėlapius, mokėjimo langus
Kaip sutvarkyti
Pradėkite nuo dviejų dalykų, kurie nieko nesugadina: frame-ancestors (apsauga nuo įrėminimo) ir stebėjimo antraštės Content-Security-Policy-Report-Only, kuri pažeidimus tik rodo naršyklės konsolėje, bet nieko neblokuoja.
nginx (išbandyta su 1.26.3)
add_header Content-Security-Policy "frame-ancestors 'self'" always;
add_header Content-Security-Policy-Report-Only "default-src 'self'" always;Apache (išbandyta su 2.4.59, veikia ir .htaccess)
Header always set Content-Security-Policy "frame-ancestors 'self'"
Header always set Content-Security-Policy-Report-Only "default-src 'self'"Toliau: nuo stebėjimo prie blokavimo
Content-Security-Policy: default-src 'self'; script-src 'self' https://www.googletagmanager.com; img-src 'self' data: https:; frame-ancestors 'self'Atidarykite svetainę, naršyklės konsolėje (F12) surinkite visus pranešimus apie pažeidimus ir kiekvieną reikalingą šaltinį įrašykite į politiką. Kai konsolė tuščia visuose puslapių tipuose (pagrindinis, prekė, krepšelis, apmokėjimas), perkelkite politiką iš Report-Only į Content-Security-Policy. Pavyzdyje šaltinis yra iliustracija: jūsų sąrašas bus kitoks.
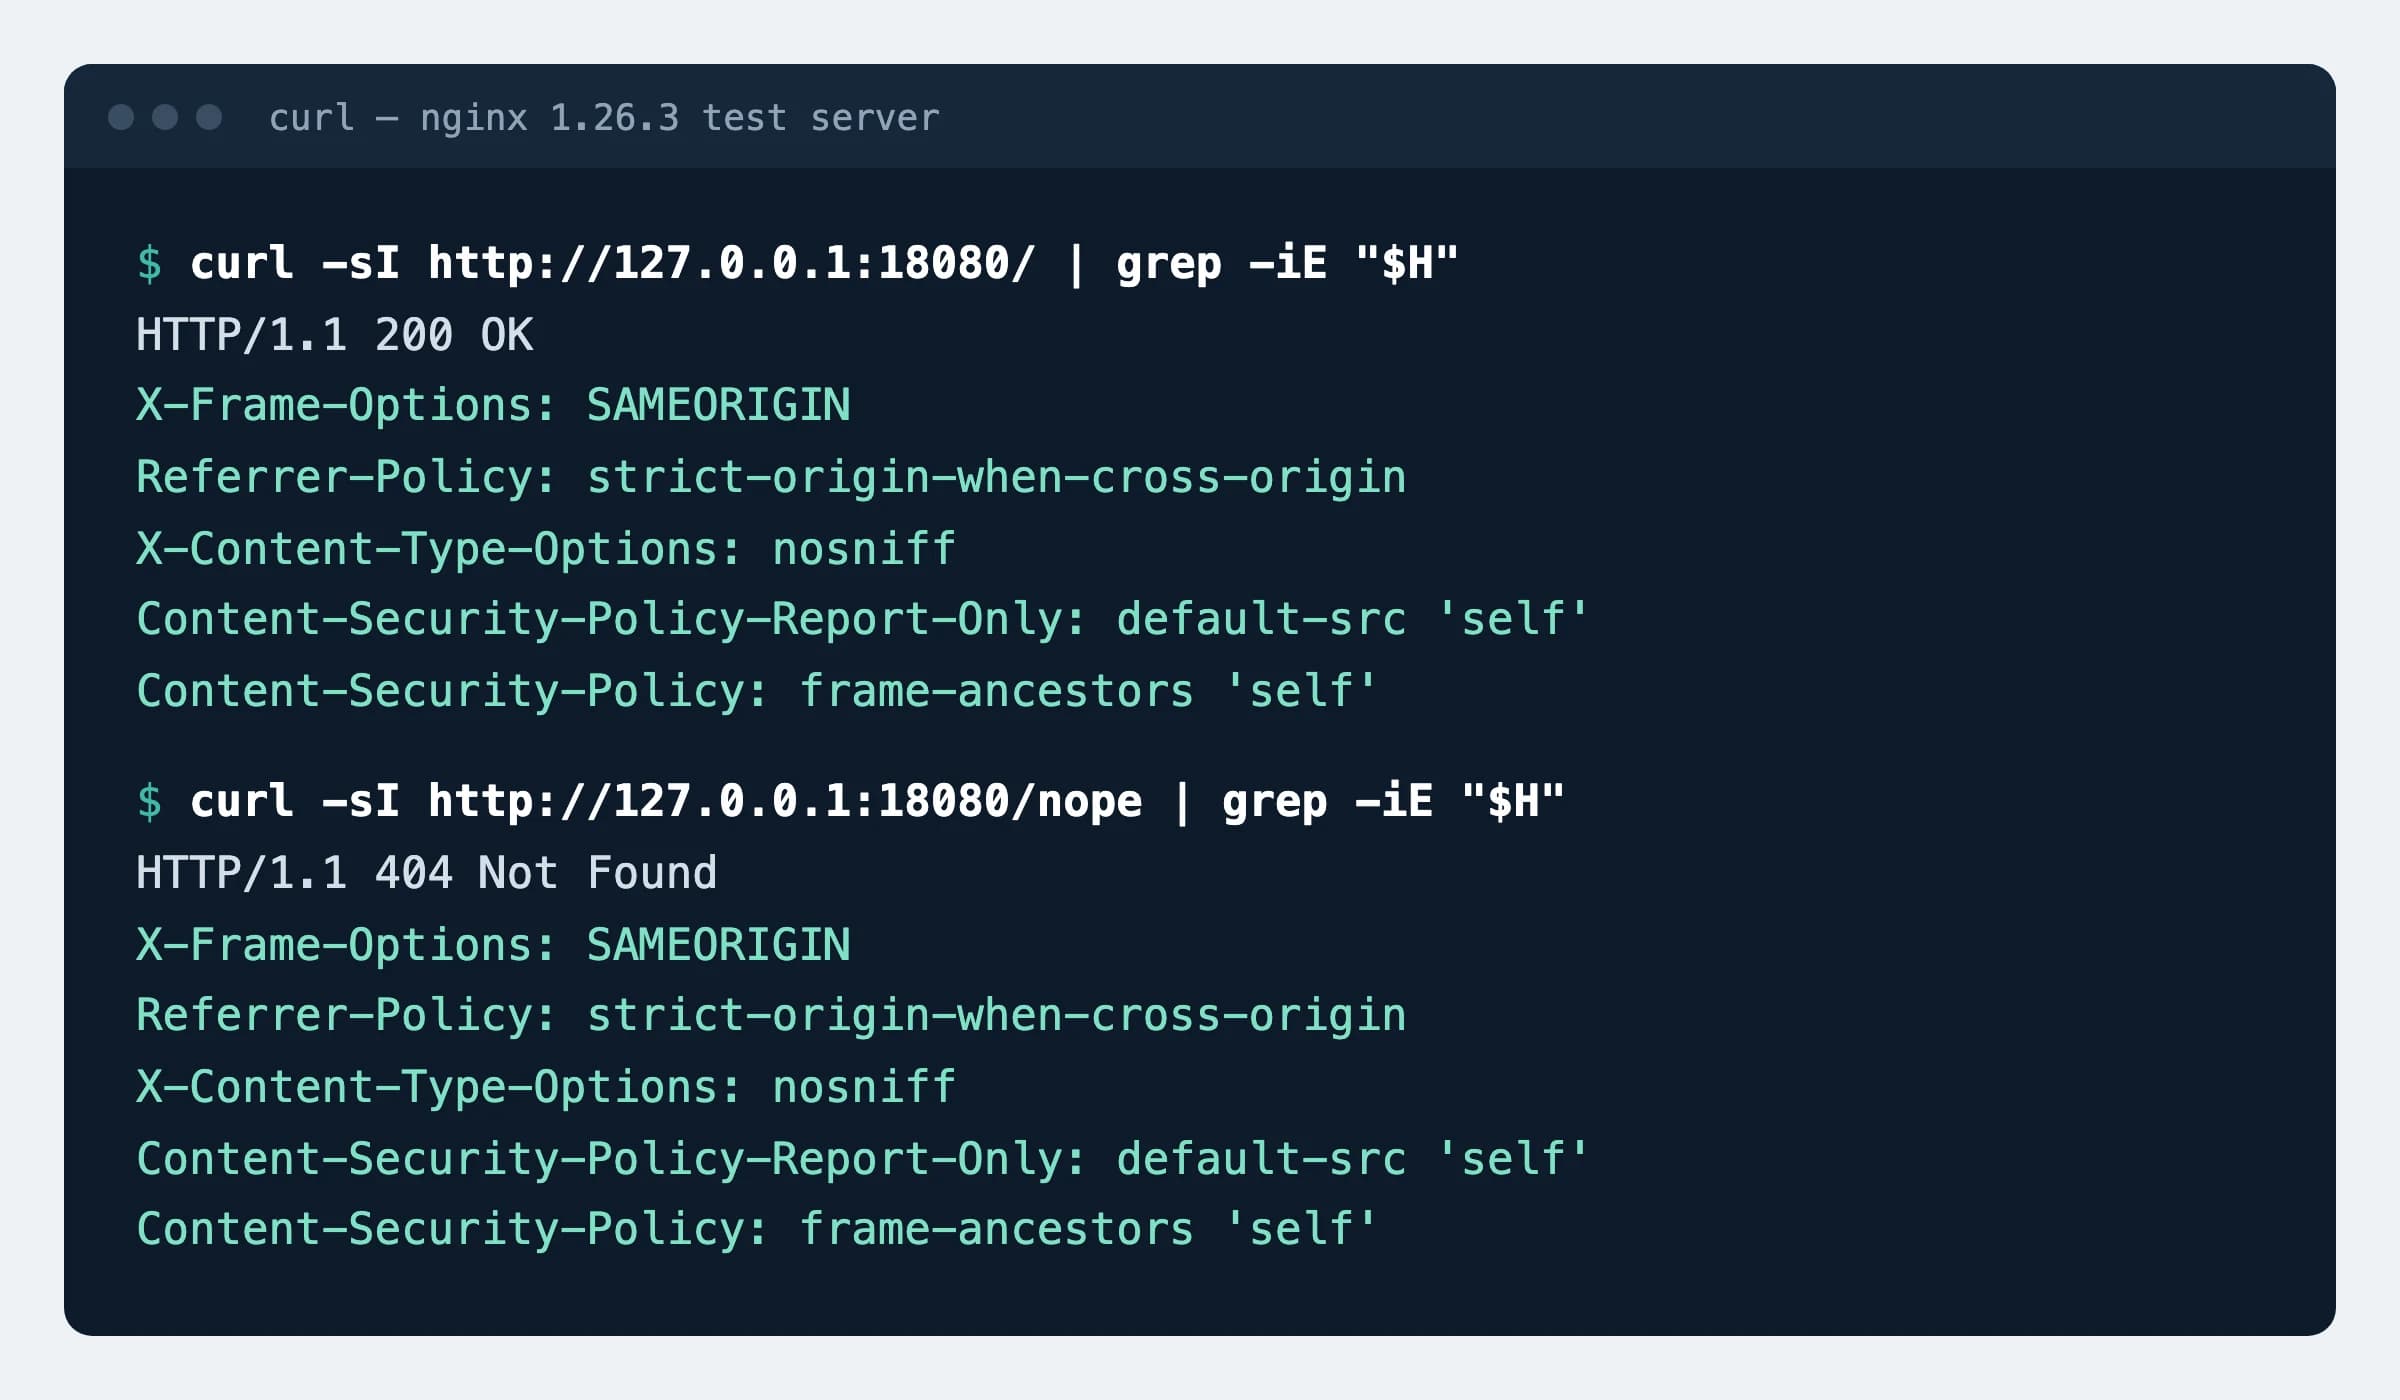
Kaip patikrinti
curl -sI https://example.com | grep -i content-security-policyTuri būti
content-security-policy: frame-ancestors 'self'
content-security-policy-report-only: default-src 'self'
Antraštė be turinio patikros nepraeina savaime: ar politika tinkama, parodo tik naršyklės konsolė atidarius tikrus puslapius.
Kas gali sugesti
- Griežta politika, įjungta be stebėjimo etapo, tyliai išjungia tai, kas kraunama iš kitur: Google Analytics, Facebook pikselį, žemėlapį, pokalbių langelį, banko mokėjimo rėmelį. Lankytojas klaidos nemato, tiesiog neveikia mygtukas.
- Kelios CSP antraštės (viena iš serverio, kita iš įskiepio ar Cloudflare) nesusilieja: galioja griežčiausia kiekvienos direktyvos reikšmė. Atlaisvinus vieną, kita vis tiek blokuoja.
<meta>žymoje neveikiaframe-ancestors,report-uri,sandboxir visaReport-Onlyantraštė. Jas galima siųsti tik iš serverio.
Galimos reikšmės
| Reikšmė | Ką daro | Pastaba |
|---|---|---|
default-src 'self' | Atsarginė taisyklė visiems ištekliams: tik iš savo domeno | Vien ji jau išjungia įterptus scenarijus ir eval() |
script-src | Iš kur leidžiami scenarijai | Svarbiausia direktyva |
'unsafe-inline' | Vėl leidžia įterptus scenarijus ir stilius | Panaikina didžiąją CSP naudos dalį; WordPress su įskiepiais be jos dažnai neveikia |
'nonce-…' | Leidžia tik scenarijus su tuo pačiu vienkartiniu kodu | Saugiausias būdas; kodas turi keistis su kiekvienu atsakymu |
frame-ancestors | Kas gali rodyti jūsų puslapį rėmelyje | Viršesnė už X-Frame-Options; per <meta> neveikia |
report-uri | Kur siųsti pažeidimų ataskaitas | Pasenusi; ją keičia report-to |
Mūsų duomenys
69,68 %
Tiek iš 73 386 patikrintų .lt svetainių (51 135) neturi CSP antraštės. Tai dažniausias radinys visame rinkinyje. Duomenų rinkinys, 2026-11-16
Šaltiniai
- W3C: Content Security Policy Level 3
- MDN (Mozilla): Content-Security-Policy antraštė
- nginx dokumentacija: add_header
- Apache dokumentacija: mod_headers
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache eilutės išbandytos bandomajame serveryje.