
Žinynas / Saugumo antraštės
Įspėjimas: Referrer-Policy
Svetainė pati nenurodo, kiek savo puslapio adreso atskleisti kitoms svetainėms, kai lankytojas spusteli nuorodą. Rizika maža: šiuolaikinės naršyklės ir be antraštės kitoms svetainėms perduoda tik domeną.
Ko tai nereiškia. Tai nereiškia, kad adresai su parametrais dabar nuteka. Nuo 2020 m. lapkričio standartas numato reikšmę strict-origin-when-cross-origin, kai politika nenurodyta. Antraštė reikalinga senesnėms naršyklėms ir tam, kad elgsena nepriklausytų nuo naršyklės.
- Mūsų ataskaitoje
- Įspėjimas (geltona), kategorijos svoris 1,0 iš 2,0
- Kiek trunka
- 5 minutės
- Ar gali sugesti
- Su numatytąja reikšme ne. Su
no-referrernukenčia analitika
Kaip sutvarkyti
nginx (išbandyta su 1.26.3)
add_header Referrer-Policy "strict-origin-when-cross-origin" always;Apache (išbandyta su 2.4.59, veikia ir .htaccess)
Header always set Referrer-Policy "strict-origin-when-cross-origin"Be prieigos prie serverio
<meta name="referrer" content="strict-origin-when-cross-origin" />Veikia iš puslapio <head>. Atskirai nuorodai galima nurodyti referrerpolicy="no-referrer".
Kaip patikrinti
curl -sI https://example.com | grep -i referrer-policyTuri būti
referrer-policy: strict-origin-when-cross-origin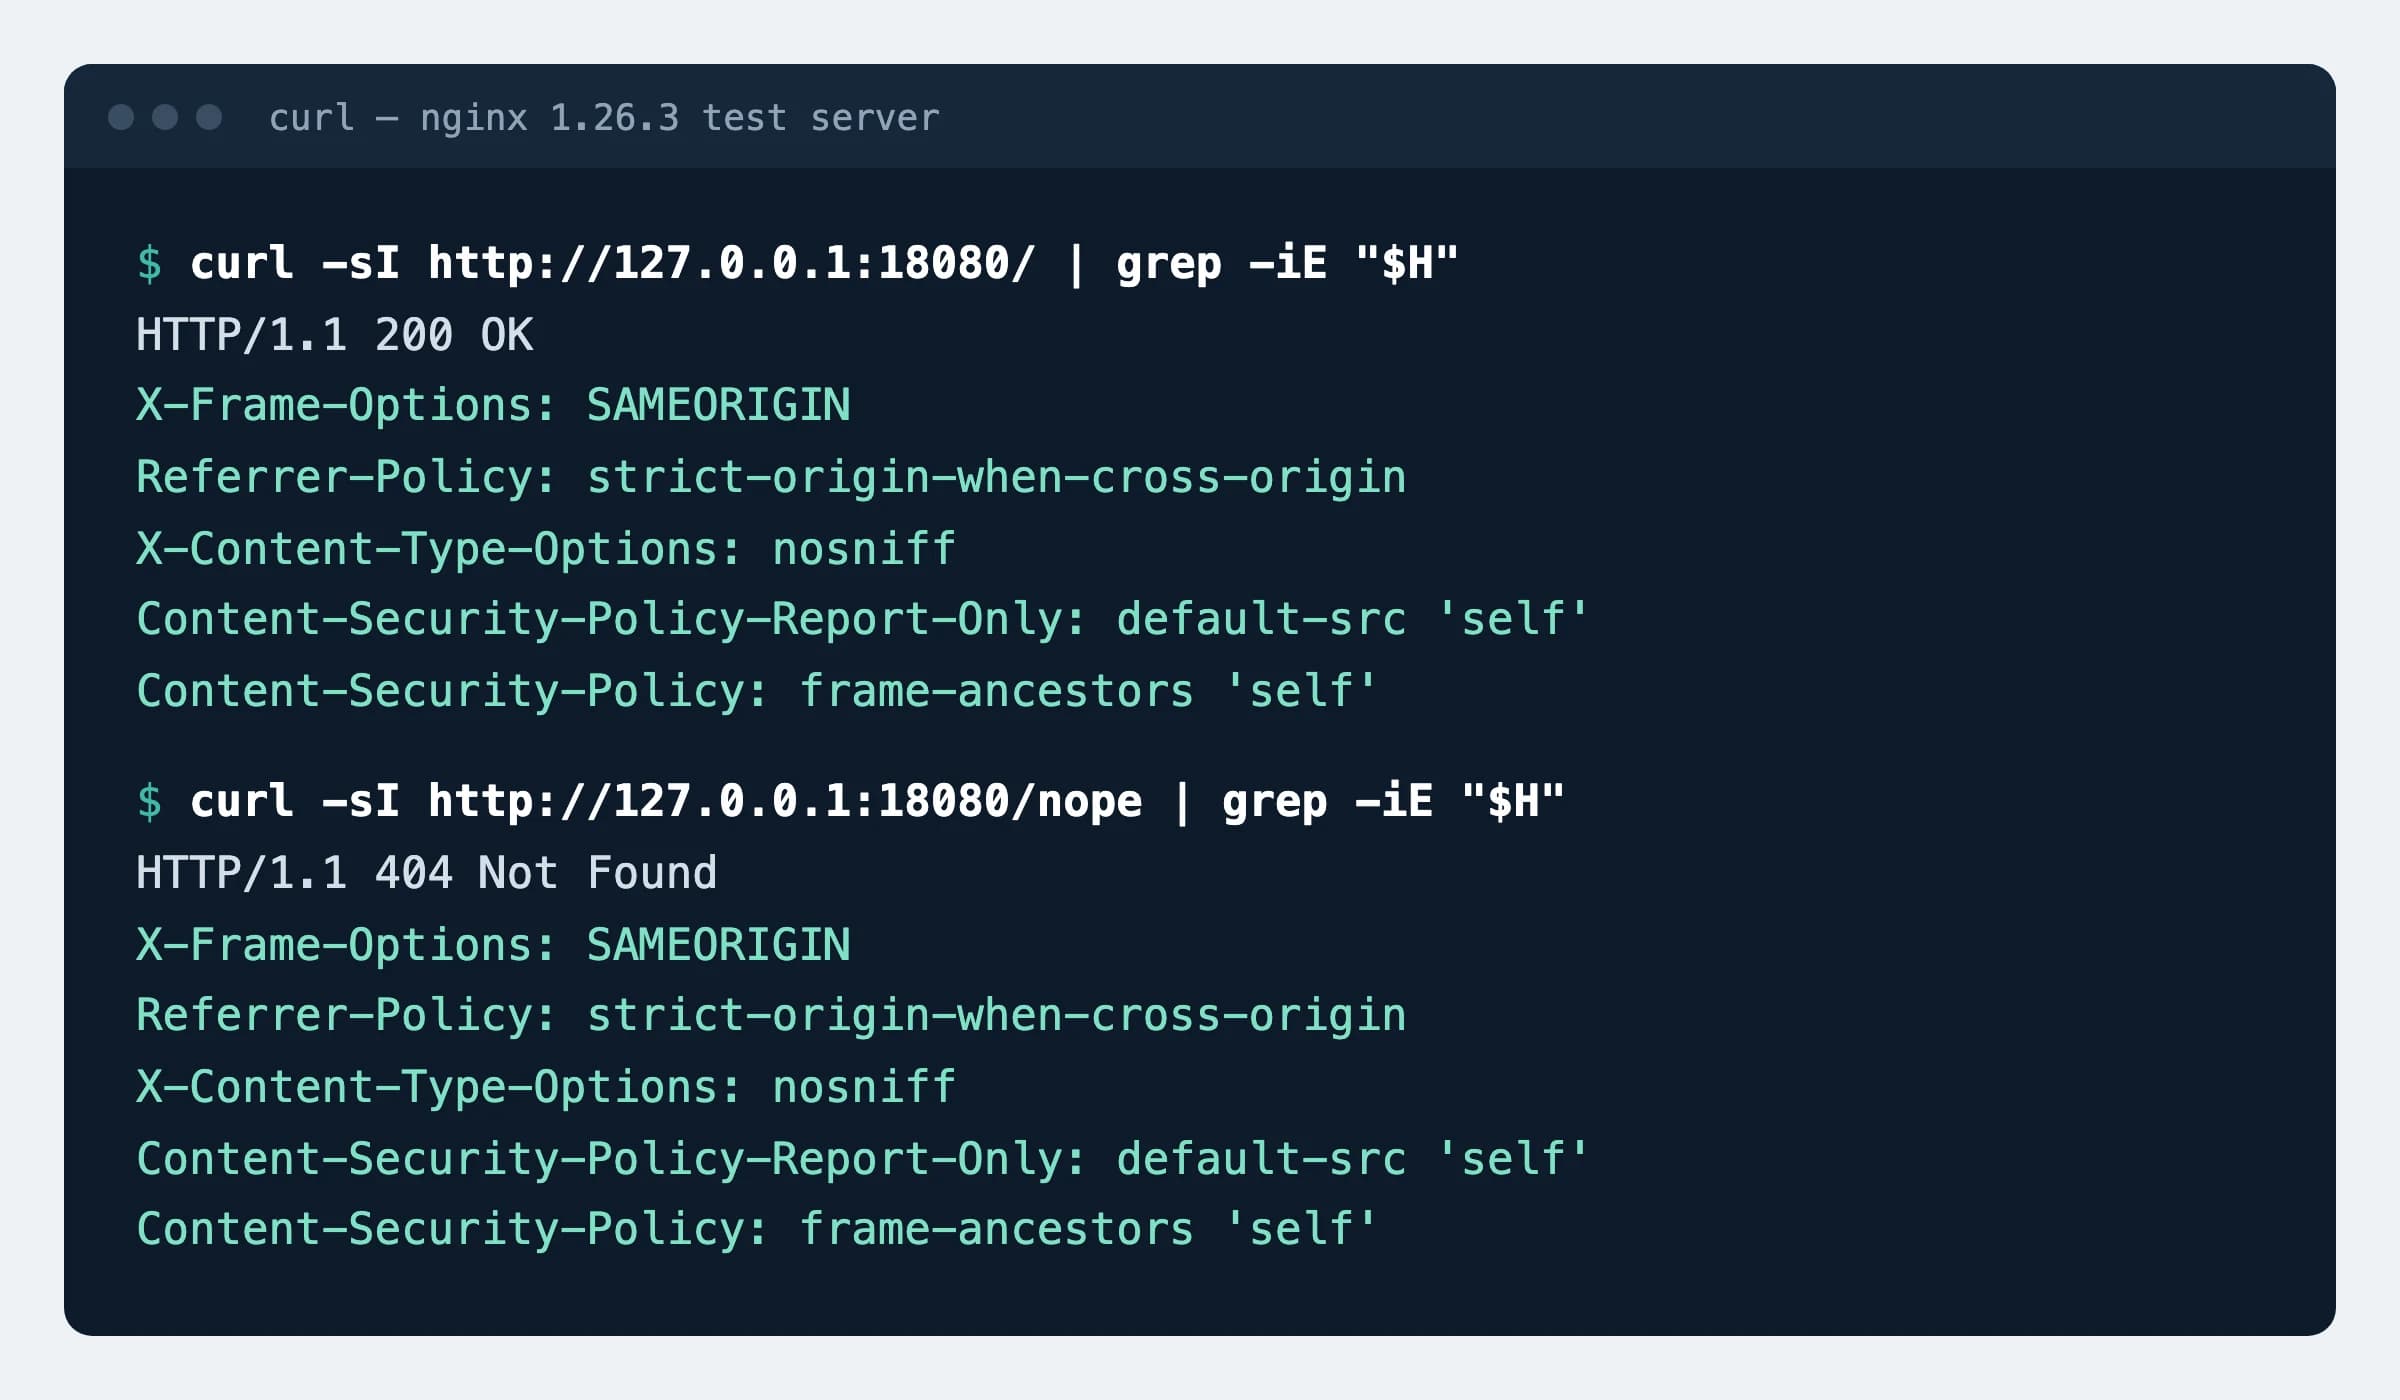
Kas gali sugesti
- Su
no-referrerarsame-originpartnerių ir reklamos sistemos nebemato, kad lankytojas atėjo iš jūsų. Jei iš to gaunate komisinius, patikrinkite prieš keisdami. - Kai kurios mokėjimo ir prisijungimo sistemos tikrina, iš kur atėjo užklausa. Su
no-referrerjos gali atmesti grįžtantį lankytoją.
Galimos reikšmės
| Reikšmė | Ką perduoda | Kada rinktis |
|---|---|---|
strict-origin-when-cross-origin | Savo svetainėje visas adresas; kitoms tik domenas; iš HTTPS į HTTP nieko | Naršyklių numatytoji; tinka beveik visiems |
same-origin | Kitoms svetainėms nieko | Kai adresuose yra jautrių duomenų (užsakymo numeriai, raktai) |
no-referrer | Niekam nieko, net sau | Griežčiausia; analitikoje dings vidiniai perėjimai |
origin | Visiems tik domenas | Retai reikalinga |
unsafe-url | Visiems visas adresas, net iš HTTPS į HTTP | Nenaudokite |
Šaltiniai
- W3C: Referrer Policy
- MDN (Mozilla): Referrer-Policy antraštė
- nginx dokumentacija: add_header
- Apache dokumentacija: mod_headers
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache eilutės išbandytos bandomajame serveryje.