
Žinynas / Šifravimas
Rizika: TLS sertifikatas
Pasibaigus sertifikatui naršyklė vietoj svetainės rodo įspėjimą, o curl ir kitos programos jungtis atsisako: tvarkyti reikia iškart. „Galios dar N d.“ rodoma, kai lieka mažiau nei 14 dienų: svetainė dar veikia, bet automatinis atnaujinimas greičiausiai nesuveikė.
Ko tai nereiškia. Tai nereiškia, kad svetainė nulaužta ar kad šifravimas silpnas. Ši eilutė tikrina tik galiojimo datą: nepilnos grandinės ir netinkamo vardo ji neparodo, juos pasitikrinkite žemiau esančiomis komandomis.
- Mūsų ataskaitoje
- Pasibaigęs – rizika (raudona), liko mažiau nei 14 d. – įspėjimas (geltona); kategorijos svoris 2,0 iš 2,0
- Kiek trunka
- 10 minučių, jei serveryje jau yra certbot
- Ar gali sugesti
- Atnaujinimas nieko negadina, bet be serverio perkrovimo lankytojai toliau gauna seną sertifikatą
Kaip sutvarkyti
Certbot sertifikatą atnaujina pats, kai lieka mažiau nei trečdalis galiojimo laiko (90 dienų sertifikatui – 30 dienų). Jei liko mažiau nei 14 dienų, ieškokite, kodėl atnaujinimas nesuveikė. Certbot komandos paimtos iš Certbot 5.10.0 dokumentacijos: bandomajame serveryje jų vykdyti negalėjome.
Certbot: patikrinti atnaujinimą (iš dokumentacijos)
certbot certificates
certbot renew --dry-runPirma komanda parodo certbot žinomus sertifikatus, antra išbando atnaujinimą Let's Encrypt bandomajame serveryje ir tikrų sertifikatų nekeičia. Jei bandymas pavyksta, o sertifikatas senas, patikrinkite, ar certbot renew yra tarp systemctl list-timers arba /etc/crontab, /etc/cron.*/* užduočių.
Certbot: atnaujinti ir perkrauti serverį (iš dokumentacijos)
certbot renew --deploy-hook "systemctl reload nginx"--deploy-hook komanda vykdoma po kiekvieno sėkmingo išdavimo. Su Apache įrašykite savo sistemos perkrovimo komandą.
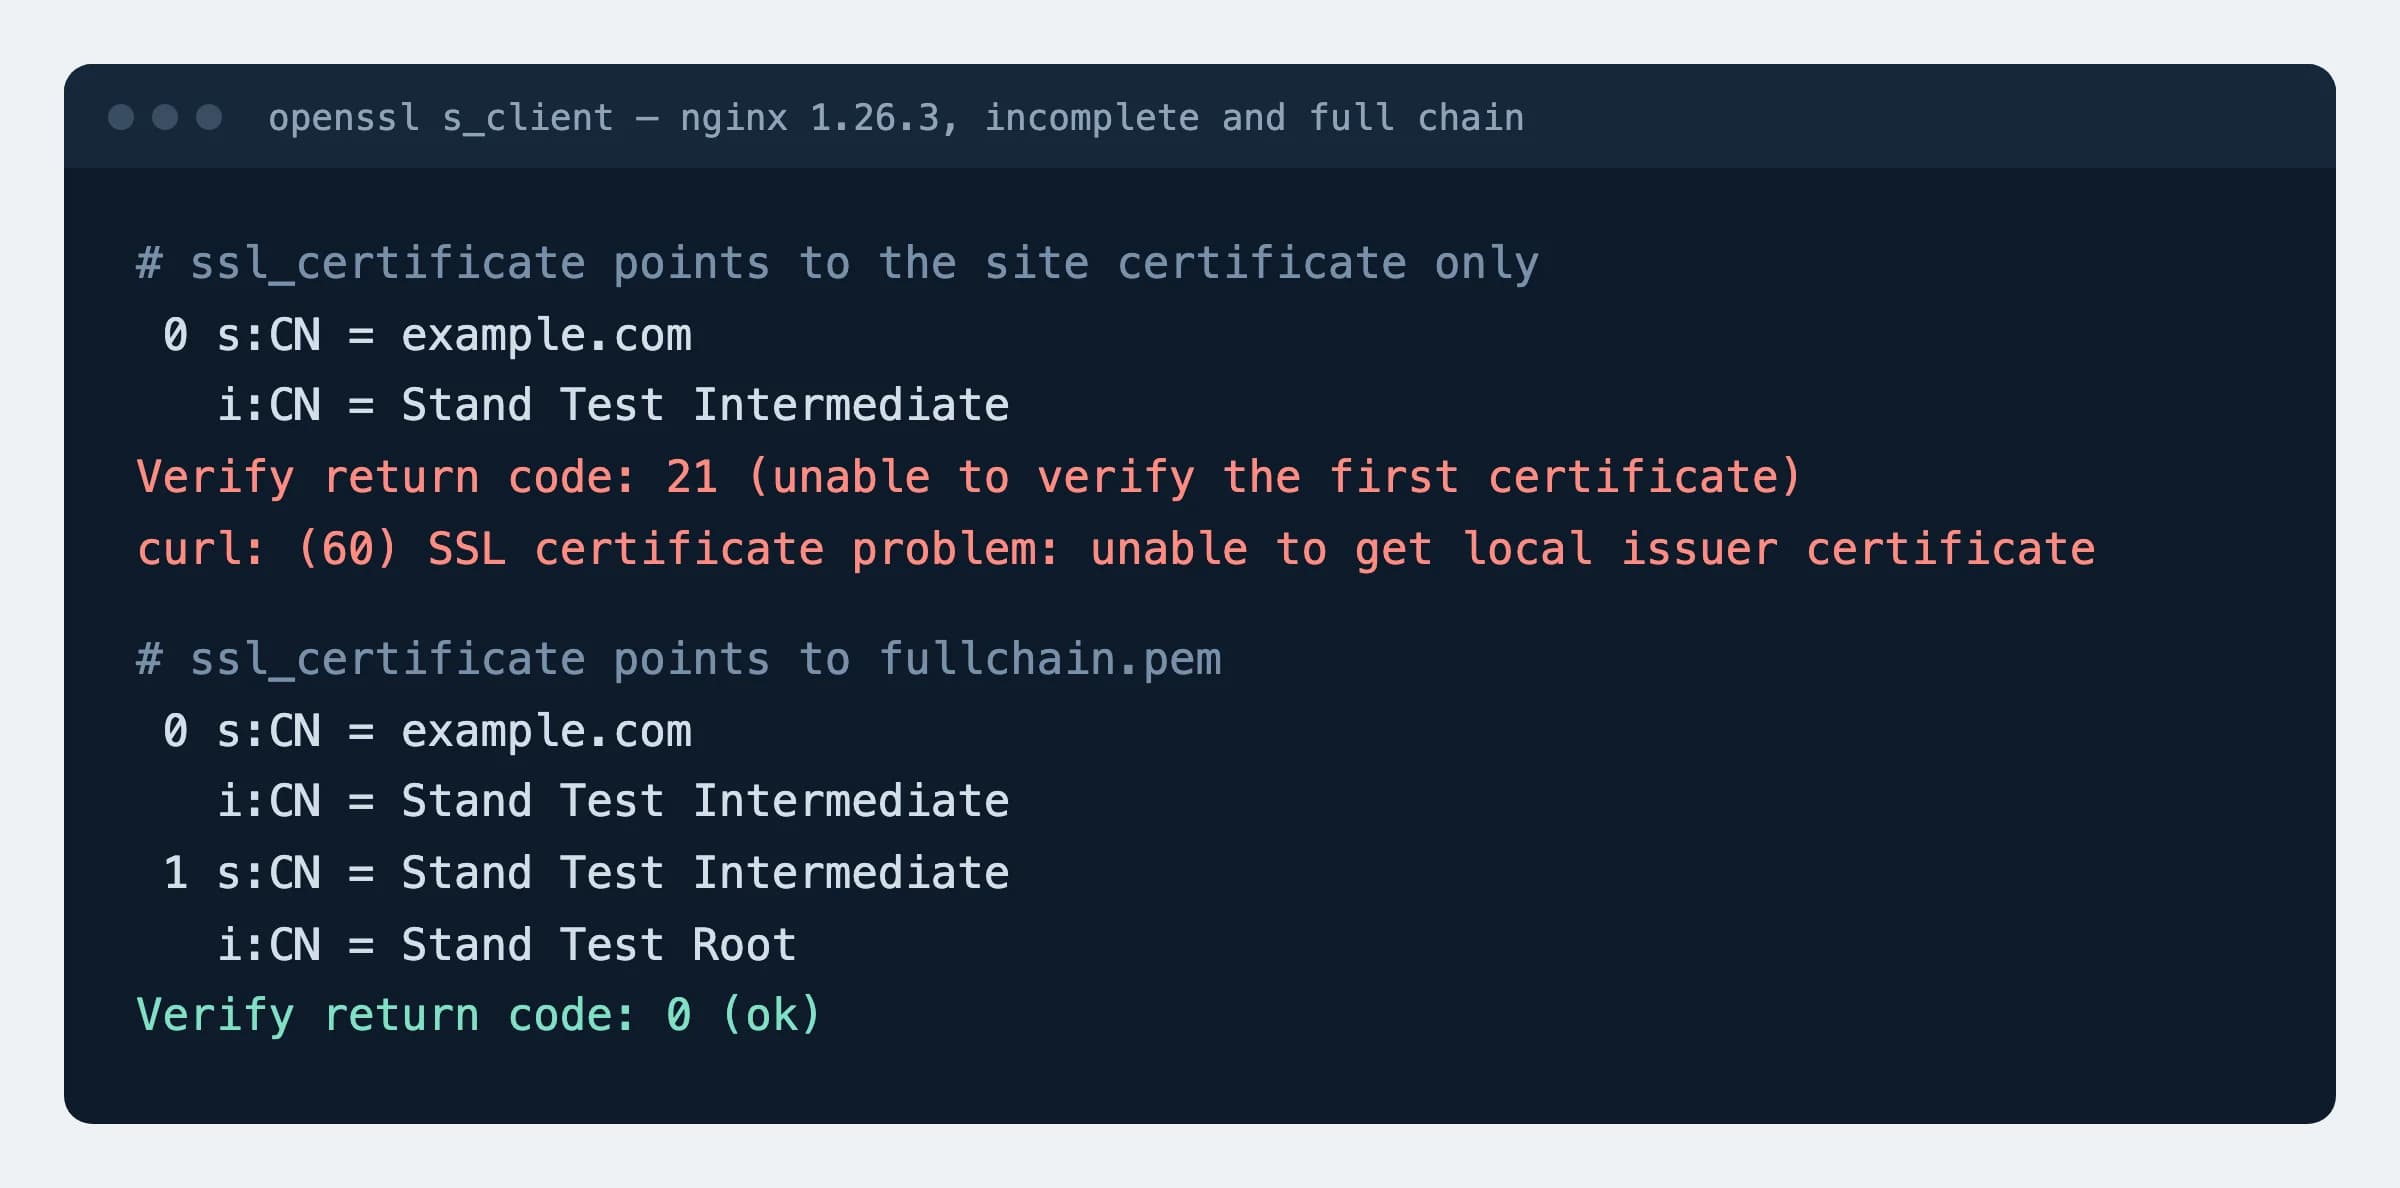
nginx: pilna grandinė (išbandyta su 1.26.3)
ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;Nurodžius vien svetainės sertifikatą be tarpinio, bandomajame serveryje openssl rodė Verify return code: 21 (unable to verify the first certificate).
Apache: pilna grandinė (išbandyta su 2.4.59)
SSLCertificateFile    /etc/letsencrypt/live/example.com/fullchain.pem
SSLCertificateKeyFile /etc/letsencrypt/live/example.com/privkey.pemTarpiniai sertifikatai tame pačiame faile veikia nuo 2.4.8. SSLCertificateChainFile nuo tos pačios versijos pasenusi.
Vardo neatitikimas (išbandyta su OpenSSL 3.0.13 ir 4.1.0)
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -ext subjectAltNameAtsakyme, pvz., DNS:example.com, DNS:*.example.com, turi būti kiekvienas vardas, kuriuo svetainė atidaroma, dažniausiai ir su www. Jei kurio nors nėra, sertifikatą reikia išduoti iš naujo su visais vardais.
Kaip patikrinti
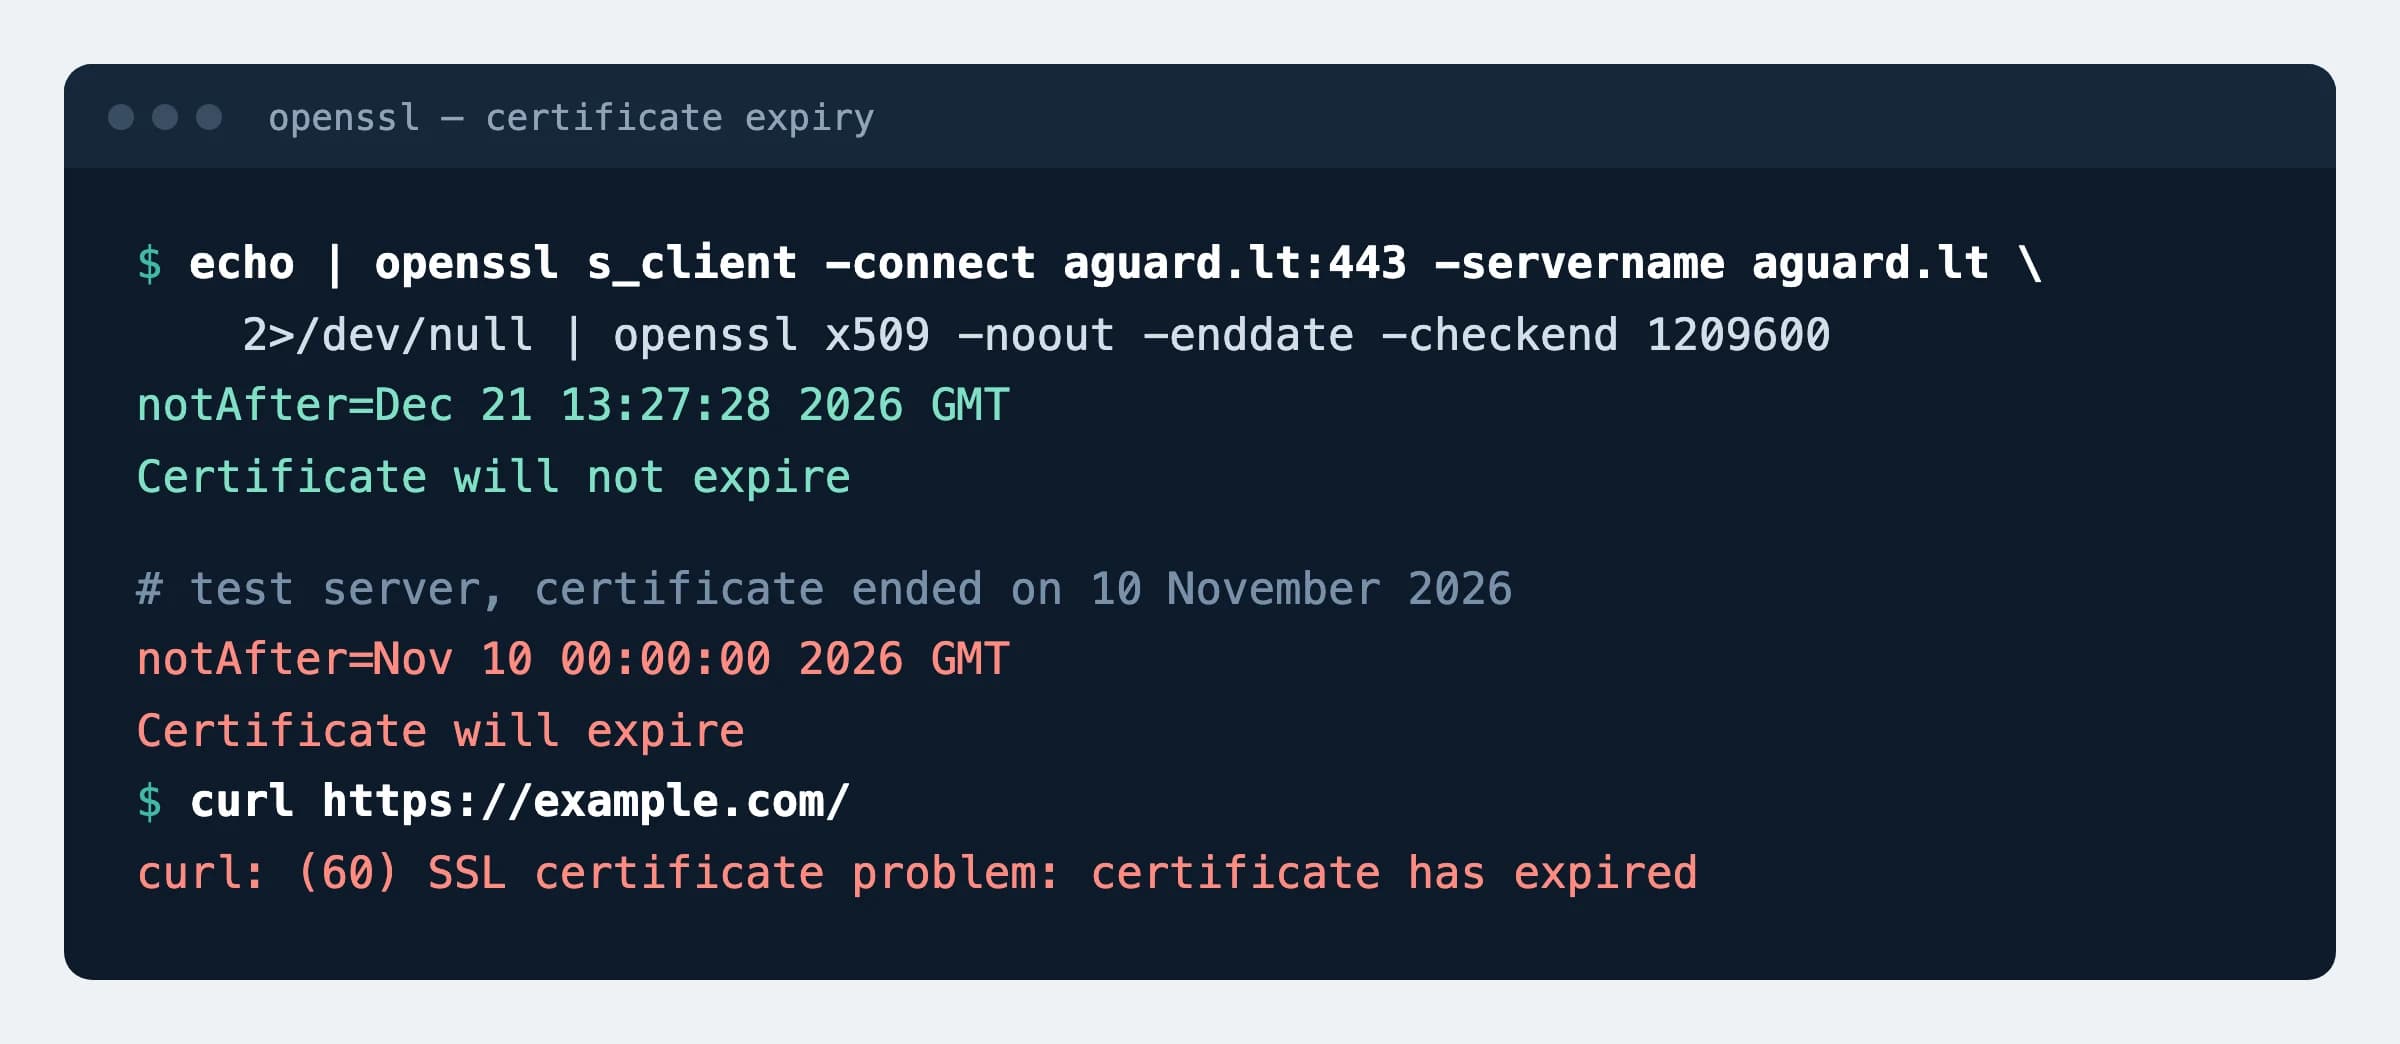
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate -checkend 1209600Turi būti
notAfter=Dec 25 22:56:35 2026 GMT
Certificate will not expire
1209600 sekundžių yra 14 dienų, mūsų patikros riba. Certificate will expire reiškia, kad sertifikatas pasibaigęs arba baigsis per tą laiką. Grandinę ir vardą patikrina echo | openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com 2>/dev/null | grep -m1 "Verify return code": turi būti 0 (ok); 10 – pasibaigęs, 21 – nepilna grandinė, 62 – netinka vardas.
Kas gali sugesti
- Atnaujinus failą, bet neperkrovus serverio, lankytojai gauna seną sertifikatą. Bandomajame serveryje pakeitus
fullchain.pemnginx rodė senąnotAfter, kol negavo perkrovimo signalo. - Sukeitus tvarką grandinės faile (pirma tarpinis, paskui svetainės sertifikatas) nginx nepasileidžia:
key values mismatch. Bandomajame serveryje tai pagavonginx -t. - Nepilną grandinę naršyklės dažnai paslepia, nes tarpinius sertifikatus įsimena, bet curl jungtį nutraukia:
unable to get local issuer certificate.
Galimos reikšmės
Sertifikatų galiojimas trumpėja, todėl atnaujinti ranka nebeišeis. Datos 2026-11-18 patikrintos CA/Browser Forum ir Let's Encrypt puslapiuose.
| Data | Kas keičiasi | Ką tai reiškia |
|---|---|---|
| 2025-06-04 | Let's Encrypt nebesiunčia el. laiškų apie besibaigiančius sertifikatus | Jau galioja: įspėjimo negausite, datą stebėkite patys |
| 2026-01-15 | Let's Encrypt 6 dienų (160 val.) sertifikatai prieinami visiems, profilis shortlived | Tik pasirinkus; numatytuoju daryti neplanuojama |
| 2026-03-15 | Ilgiausias viešo TLS sertifikato galiojimas – 200 dienų (buvo 398) | Jau galioja ir pirktiems sertifikatams |
| 2027-02-10 | Let's Encrypt numatytasis galiojimas – 64 dienos vietoj 90 | Atnaujinkite praėjus maždaug dviem trečdaliams galiojimo, ne pagal įrašytą dienų skaičių |
| 2027-03-15 | Ilgiausias galiojimas – 100 dienų | Pirktą sertifikatą teks keisti bent keturis kartus per metus |
| 2028-02-16 | Let's Encrypt numatytasis galiojimas – 45 dienos | Atnaujinimas „kas 60 dienų“ nebetinka |
| 2029-03-15 | Ilgiausias galiojimas – 47 dienos | Be automatinio atnaujinimo – darbas kas pusantro mėnesio |
Šaltiniai
- CA/Browser Forum: Baseline Requirements 2.3.1, galiojimo terminų datos (1.2.2 skyrius)
- CA/Browser Forum: balsavimas SC-081v3
- Let's Encrypt: Expiration Notification Service Has Ended
- Let's Encrypt: Decreasing Certificate Lifetimes to 45 Days
- Let's Encrypt: 64-Day Certificate Lifetimes Coming Feb 2027
- Let's Encrypt: 6-day and IP Address Certificates are Generally Available
- Certbot dokumentacija: sertifikatų atnaujinimas
- nginx dokumentacija: SSL sertifikatų grandinės
- Apache dokumentacija: mod_ssl, SSLCertificateFile
Pakeitimai
- Puslapis paskelbtas; openssl komandos, nginx ir Apache grandinės išbandytos, terminų datos patikrintos šaltiniuose.