
Žinynas / Šifravimas
Rizika: HTTP → HTTPS nukreipimas
Svetainė atsidaro ir adresu http://, o serveris lankytojo neperkelia į HTTPS, todėl formų duomenis ir slapukus tame pačiame tinkle galima perskaityti. Tvarkykite šiandien: tai viena taisyklė, tik už tarpinio serverio (pvz., Cloudflare) ji rašoma kitaip.
Ko tai nereiškia. Tai nereiškia, kad svetainė neturi HTTPS ar galiojančio sertifikato. Tikrinamas tik atsakas į http:// užklausą: tinka bet kuris 3xx kodas su Location: https://…, o atsakas 200 arba nukreipimas į kitą http:// adresą rodomas kaip rizika.
- Mūsų ataskaitoje
- Rizika (raudona), kategorijos svoris 2,0 iš 2,0
- Kiek trunka
- 10 minučių
- Ar gali sugesti
- Taip: nukreipimų ciklas už tarpinio serverio, POST užklausos virsta GET
Kaip sutvarkyti
Nukreipkite į tą patį vardą (example.com → https://example.com), o į www – jau antru žingsniu per HTTPS: to reikalauja HSTS preload sąrašas. Žemiau esančios taisyklės vardą išlaiko.
nginx (išbandyta su 1.26.3)
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}Bandomajame serveryje http://example.com/kelias?a=1 nukreipta į https://example.com/kelias?a=1, o www.example.com – į https://www.example.com/.
Apache, serverio konfigūracija (išbandyta su 2.4.59)
<VirtualHost *:80>
    ServerName example.com
    Redirect permanent / https://example.com/
</VirtualHost>Apache dokumentacija šį būdą vadina tinkamiausiu. Kelias ir parametrai išlieka. Kiekvienam vardui (www) reikia savo bloko arba ServerAlias su bendru tikslu.
Apache, .htaccess (išbandyta su 2.4.59)
RewriteEngine On
RewriteCond %{HTTPS} !=on
RewriteRule ^ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L]Kai serverio konfigūracijos keisti negalite. Tinka tik tada, kai HTTPS priima pats Apache: už tarpinio serverio %{HTTPS} visada off ir taisyklė nukreipia be galo.
nginx už tarpinio serverio (išbandyta su 1.26.3)
if ($http_x_forwarded_proto = "http") {
    return 301 https://$host$request_uri;
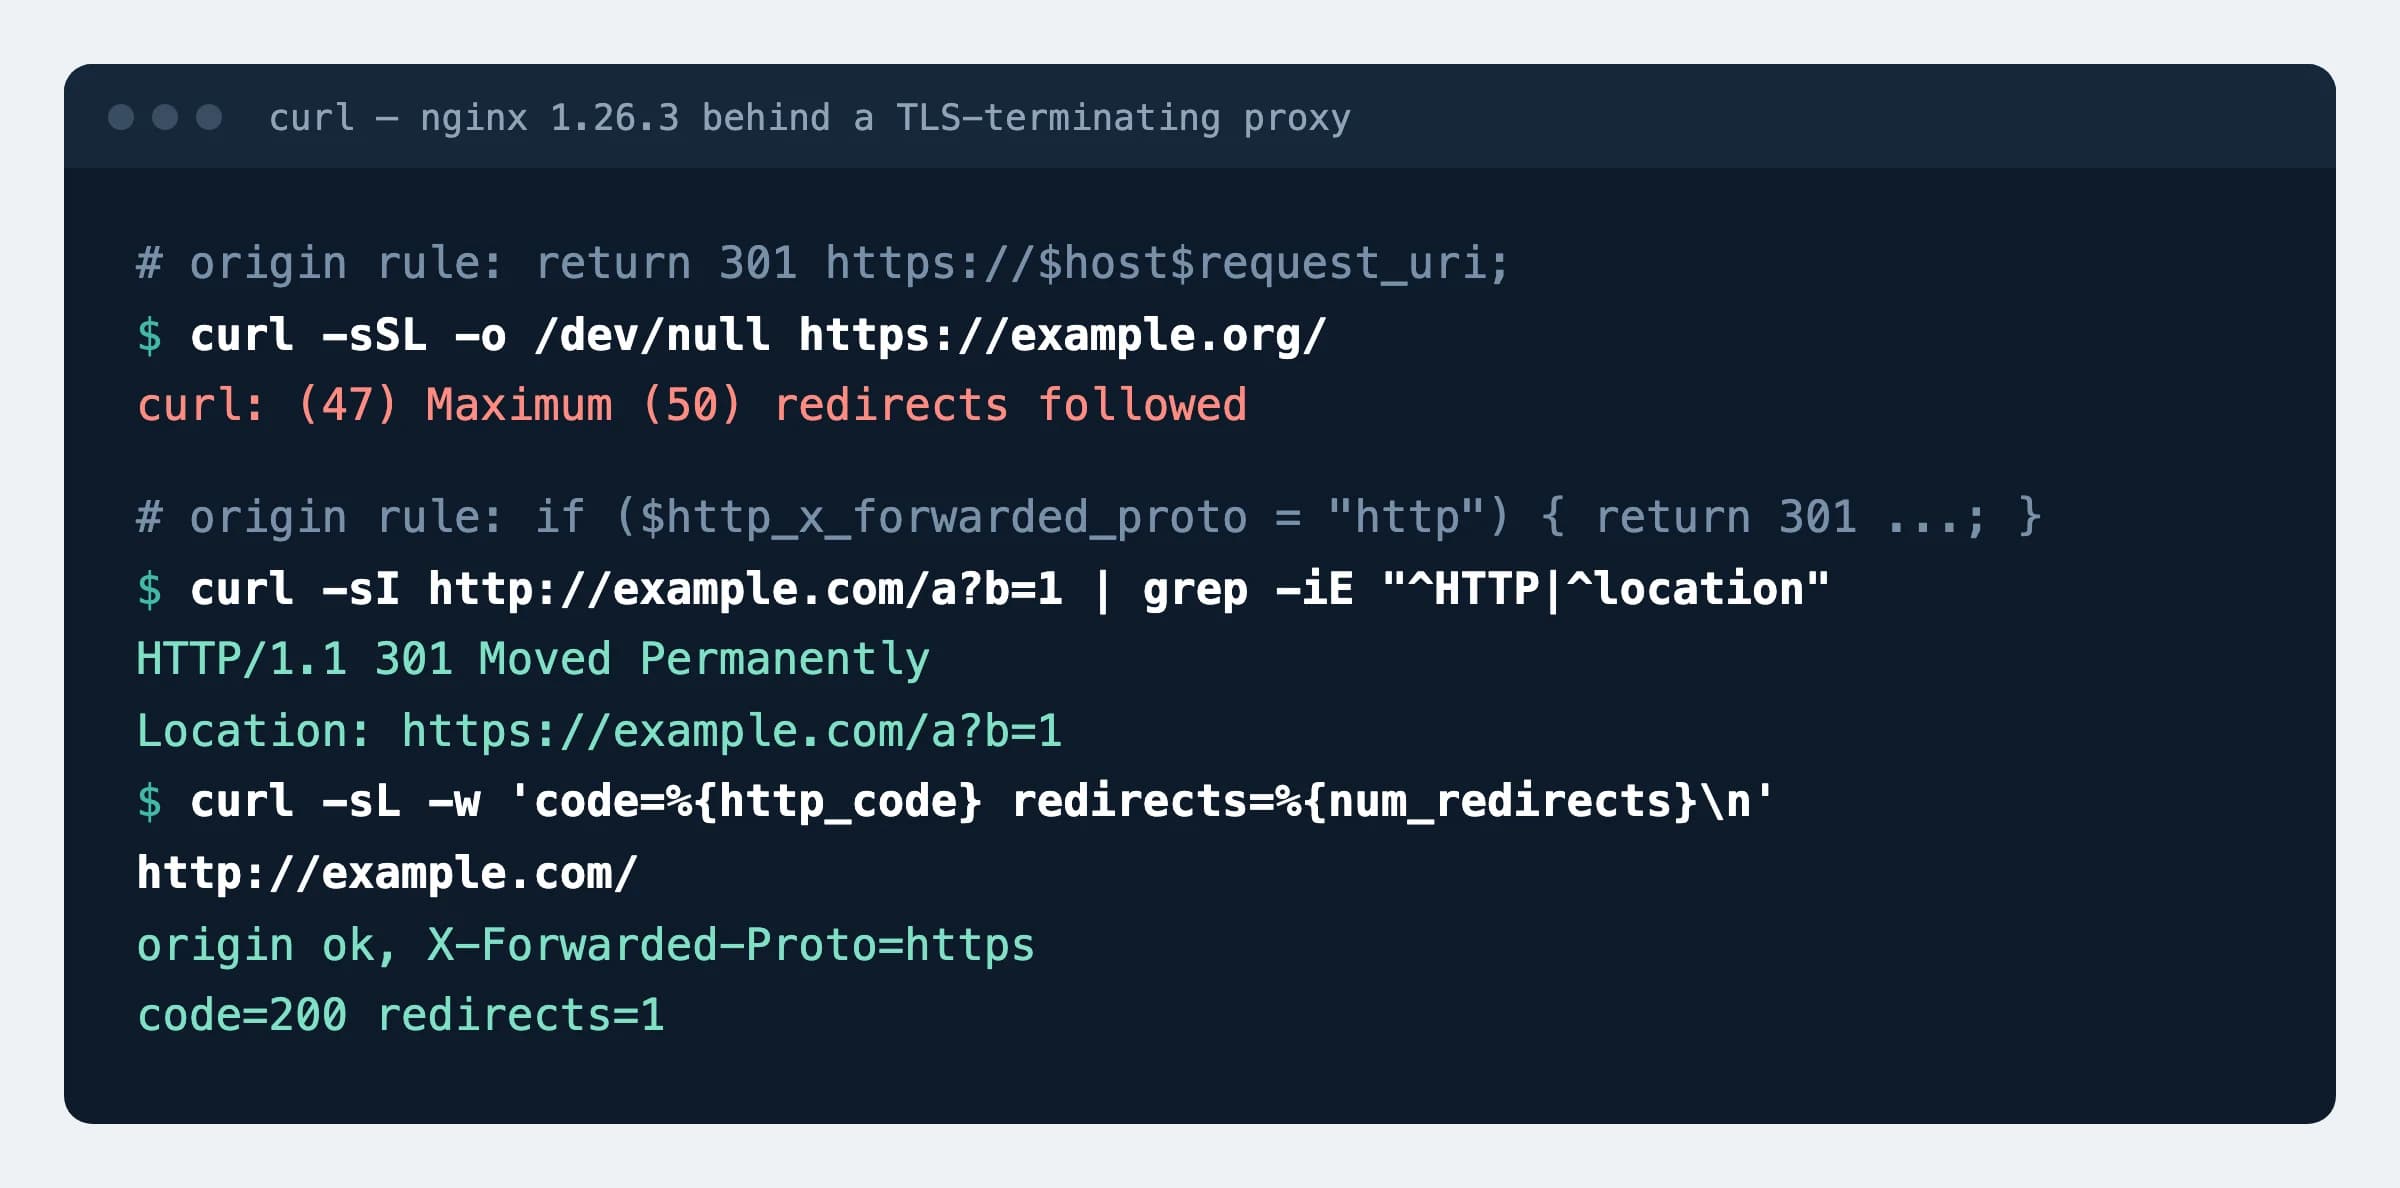
}Rašoma server bloke, į kurį kreipiasi tarpinis serveris. Bandomajame serveryje HTTP užklausa gavo vieną 301, HTTPS – 200. Antrašte pasitikėkite tik tada, kai tiesiogiai serverio pasiekti negalima: kitaip ją gali įrašyti bet kas.
Apache už tarpinio serverio, .htaccess (išbandyta su 2.4.59)
RewriteEngine On
RewriteCond %{HTTP:X-Forwarded-Proto} =http
RewriteRule ^ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L]Cloudflare siunčia X-Forwarded-Proto su reikšme http arba https ir CF-Visitor su {"scheme":"https"}.
Cloudflare
SSL/TLS → Edge Certificates → Always Use HTTPSIš Cloudflare dokumentacijos, bandomajame serveryje nebandyta. Veikia visuose planuose; kai šifravimo režimas Off, nustatymo nesimato. Įjungus Cloudflare pataria nebenukreipti pačiame serveryje. Režimu Flexible serverio nukreipimas į HTTPS sukelia ciklą: perjunkite į Full arba Full (strict), arba nuimkite serverio taisyklę.
X-Forwarded-Proto. Bandomojo serverio adresų parametrai iš komandų išimti.Kaip patikrinti
curl -sI http://example.com/ | grep -iE "^HTTP|^location"Turi būti
HTTP/1.1 301 Moved Permanently
Location: https://example.com/
Pakartokite su www. ir su adresu /kelias?a=1: kelias ir parametrai turi išlikti. Ciklą parodo curl -sSL -o /dev/null https://example.com/: kai viskas gerai, komanda nieko neišveda.
Kas gali sugesti
- Jei tarpinis serveris pats priima HTTPS, o į jūsų serverį kreipiasi per HTTP, taisyklė, tikrinanti paties ryšio protokolą, nukreipia be galo. Bandomajame serveryje curl sustojo su
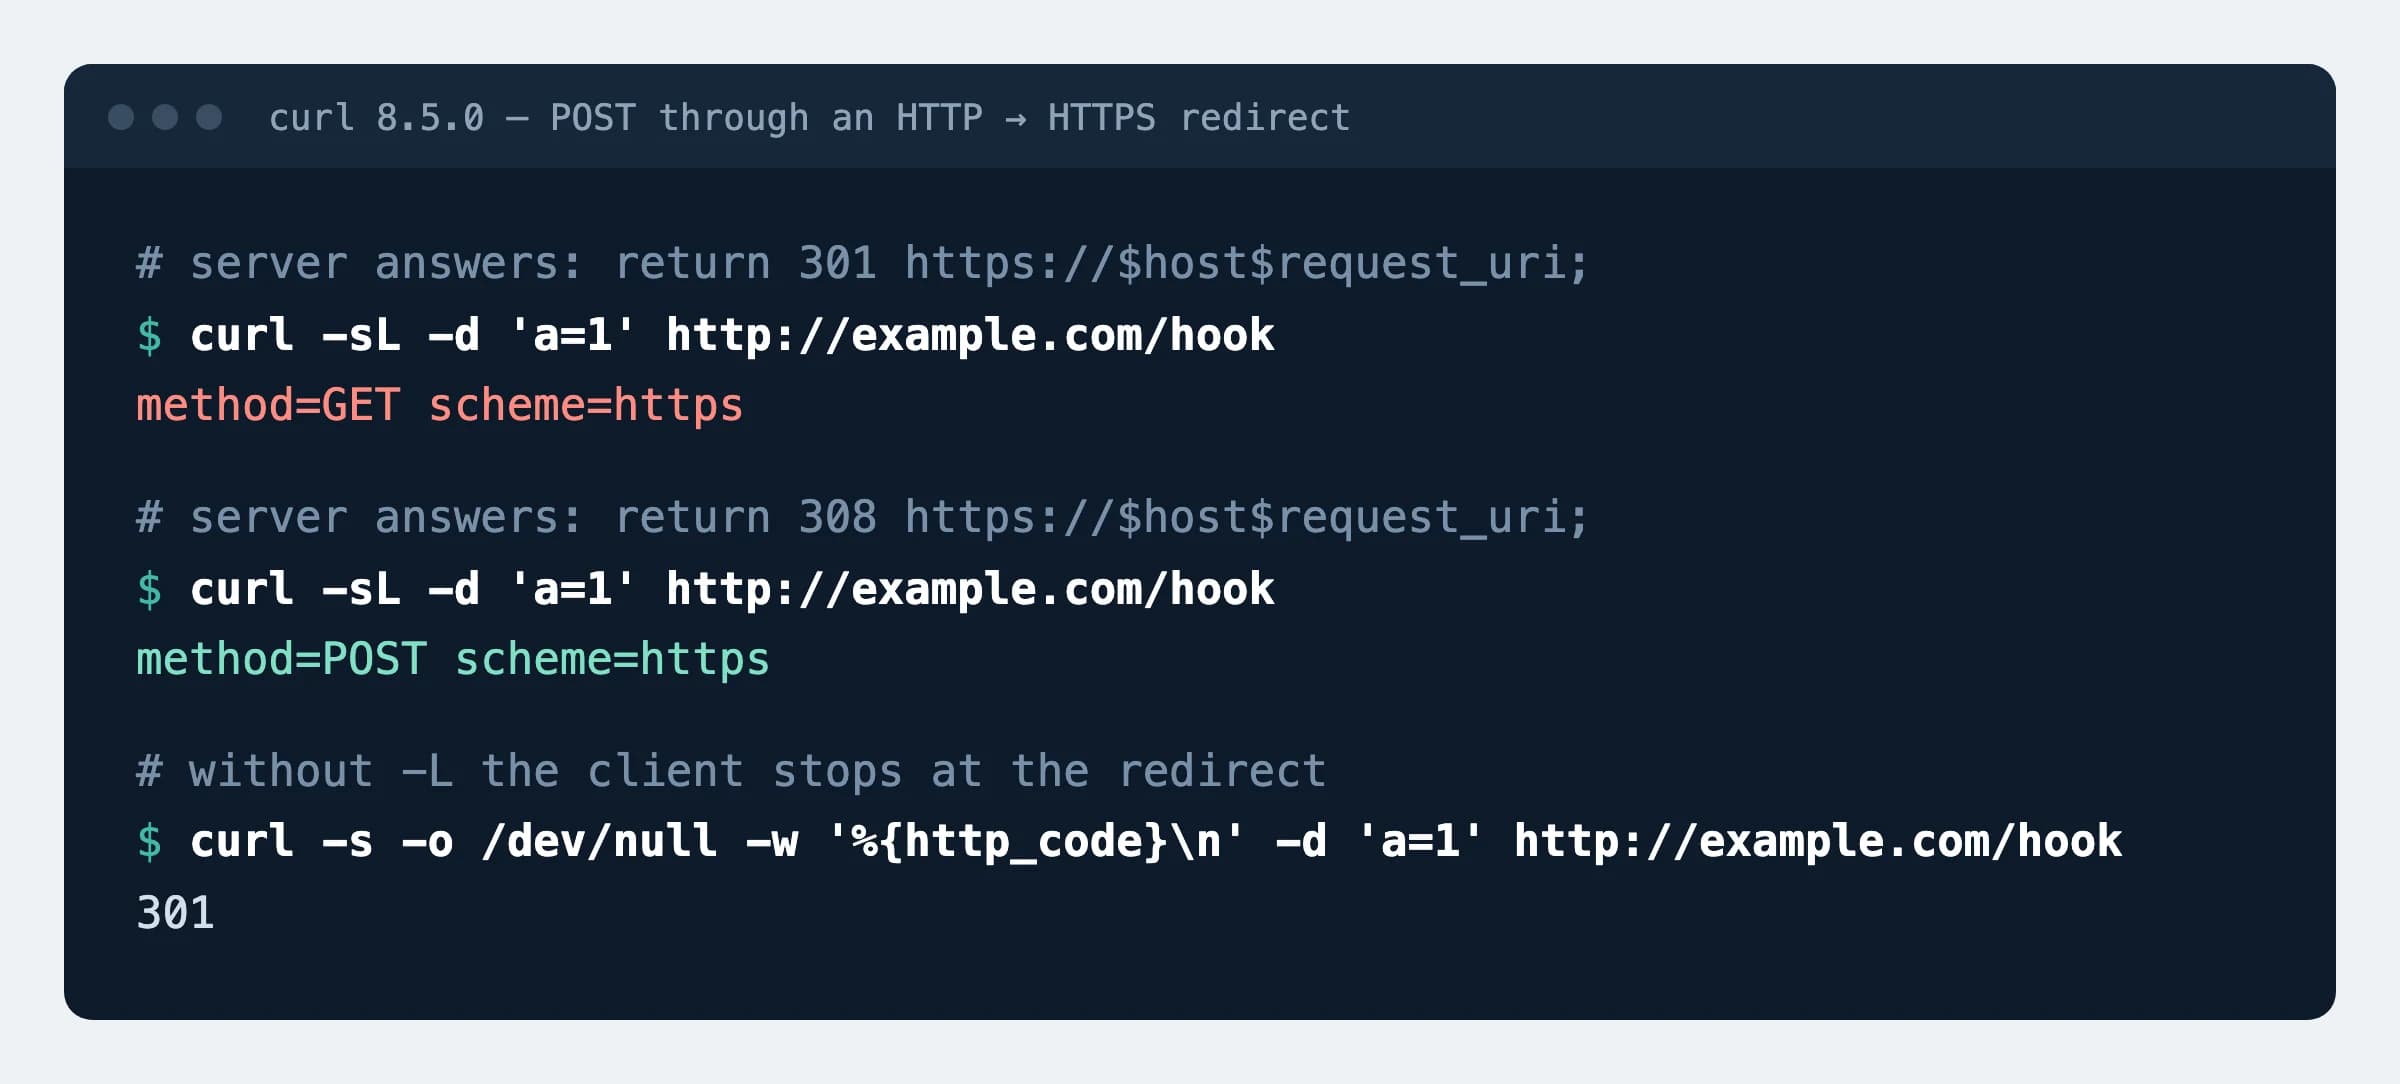
Maximum (50) redirects followed. - POST užklausos: po 301 curl 8.5.0 su
-Lpakartojo užklausą metodu GET ir duomenų nebeišsiuntė; su 308 liko POST. Klientas, kuris nukreipimų neseka, gauna tik 301. Prieš įjungdami pakeiskite webhook ir API adresus siuntėjo pusėje įhttps://. - Mišrus turinys: nukreipimas nepakeičia nuorodų pačiuose puslapiuose. Scenarijus, stilius ir
iframesuhttp://adresais naršyklė blokuoja, oimgpaveikslėlius bando krauti per HTTPS.
Galimos reikšmės
Patikra tinkamu laiko bet kurį iš šių kodų.
| Kodas | Ką daro | Kada rinktis |
|---|---|---|
301 | Nuolatinis. Klientas gali POST pakeisti į GET (RFC 9110, 15.4.2) | Įprastai svetainei; šį kodą siūlo ir mūsų ataskaita |
308 | Nuolatinis, metodo keisti negalima (RFC 9110, 15.4.9) | Adresams, kurie priima POST: API, webhook |
302 | Laikinas. POST taip pat gali virsti GET | Tik bandymui |
307 | Laikinas, metodas išlieka | Bandymui, kai adresas priima POST |
Šaltiniai
- RFC 9110: HTTP Semantics, 15.4 skyrius (301, 302, 307, 308)
- hstspreload.org: reikalavimas nukreipti į tą patį vardą
- nginx dokumentacija: return
- Apache dokumentacija: Forcing HTTPS
- Cloudflare dokumentacija: Always Use HTTPS
- Cloudflare dokumentacija: nukreipimų ciklų priežastys
- Cloudflare dokumentacija: HTTP antraštės (X-Forwarded-Proto, CF-Visitor)
- MDN: Mixed content
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache taisyklės, ciklas už tarpinio serverio ir POST elgsena išbandyti bandomajame serveryje.