
Žinynas / Saugumo antraštės
Rizika: Strict-Transport-Security (HSTS)
Svetainė veikia per HTTPS, bet nenurodo naršyklei visada jungtis tik šifruotai, todėl pirmą kiekvieno apsilankymo užklausą galima perimti viešame tinkle. Tai ne skubus gaisras: sutvarkoma viena eilute per 10 minučių.
Ko tai nereiškia. Tai nereiškia, kad svetainė neturi HTTPS ar kad sertifikatas blogas. Šie dalykai tikrinami atskiromis ataskaitos eilutėmis.
- Mūsų ataskaitoje
- Rizika (raudona), kategorijos svoris 1,0 iš 2,0
- Kiek trunka
- 10 minučių, jei visi subdomenai jau veikia per HTTPS
- Ar gali sugesti
- Taip: subdomenai be HTTPS taps nepasiekiami
Kaip sutvarkyti
Pirma įsitikinkite, kad HTTP nukreipiamas į HTTPS: per nešifruotą ryšį gautą antraštę naršyklė privalo ignoruoti. Pradėkite nuo max-age=300 (5 minutės), patikrinkite svetainę ir subdomenus, tada kelkite iki metų.
nginx (išbandyta su 1.26.3)
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;Rašoma server bloke, kuris klauso 443. Be always antraštės nebus klaidų puslapiuose (404, 500). Jei kuriame nors location yra savas add_header, tame location serverio lygio antraštės nebegalioja: eilutę reikia pakartoti.
Apache (išbandyta su 2.4.59, veikia ir .htaccess)
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"Reikia įjungto mod_headers. Su Header set be always antraštės nebus 404 ir kituose klaidų atsakymuose.
Cloudflare
SSL/TLS → Edge Certificates → HTTP Strict Transport Security (HSTS) → Enable HSTSNustatymai: Max Age Header (nuo 1 iki 12 mėnesių), Apply HSTS policy to subdomains, Preload. Jei antraštę jau siunčia serveris, palikite vieną šaltinį.
Kaip patikrinti
curl -sI https://example.com | grep -i strict-transport-securityTuri būti
strict-transport-security: max-age=31536000; includeSubDomainsTuščias atsakymas reiškia, kad antraštės nėra. Tą patį pakartokite su adresu, kurio nėra (pvz., /nera), kad įsitikintumėte, jog antraštė siunčiama ir klaidų puslapiuose.
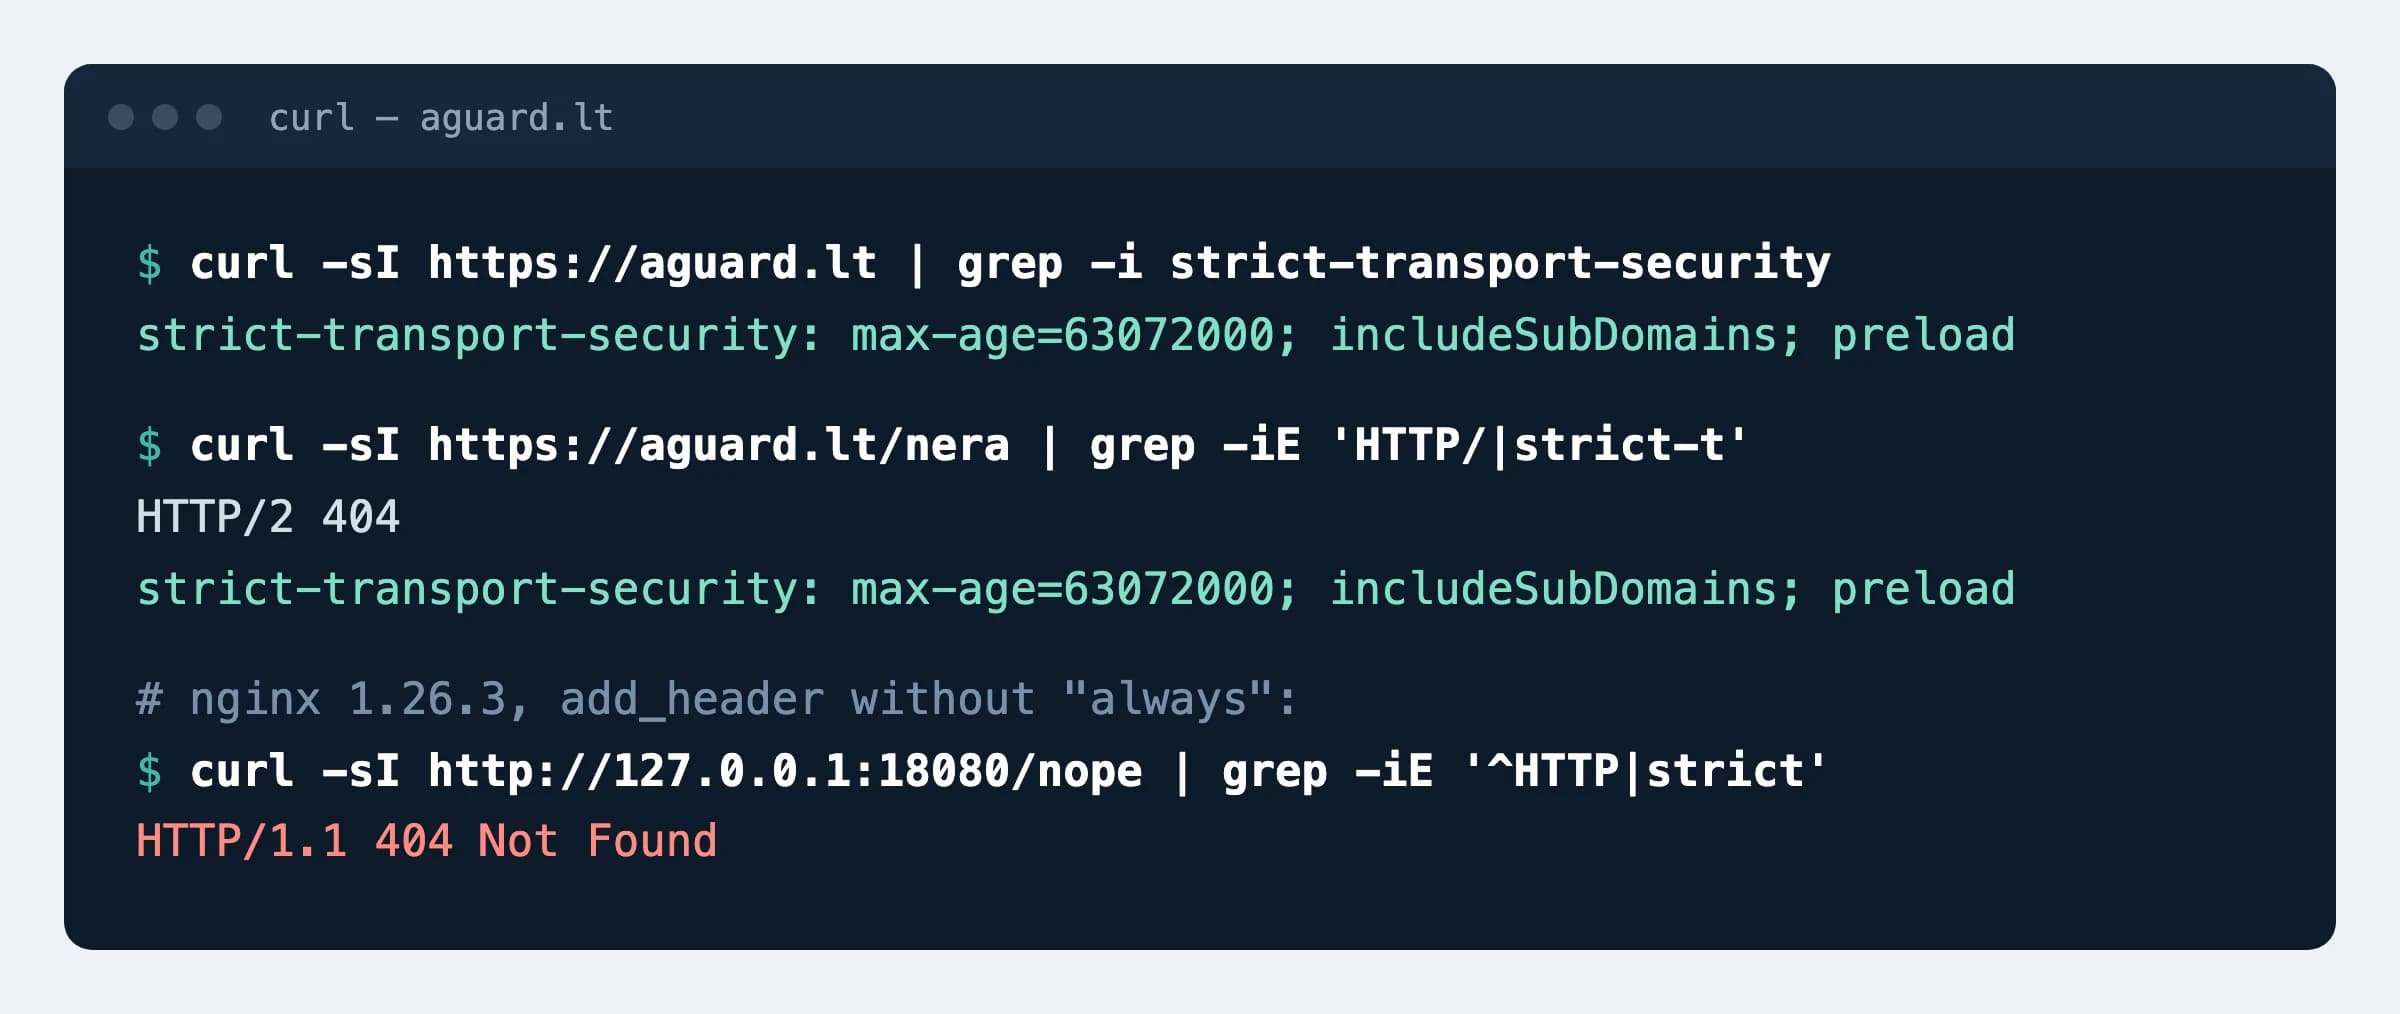
always: 404 atsakyme antraštės nėra.Kas gali sugesti
- Su
includeSubDomainsnaršyklė nebeatidarys jokio subdomeno be HTTPS: senointranet.,mail.ar spausdintuvo sąsajos. Prieš įjungdami perženkite DNS zonos įrašus. - Išjungus HTTPS anksčiau nei baigiasi
max-age, lankytojai, kurie jau buvo svetainėje, jos nebeatidarys iki termino pabaigos. Naršyklė neleidžia šio įspėjimo apeiti. - Antraštė, siunčiama tik per HTTP, neveikia: naršyklė ją ignoruoja (RFC 6797, 8.1 skyrius).
Galimos reikšmės
| Reikšmė | Ką daro | Kada rinktis |
|---|---|---|
max-age=300 | Naršyklė taisyklę prisimena 5 minutes | Bandymui pirmą dieną |
max-age=31536000 | Prisimena metus | Nuolatinė reikšmė; mažiausia leidžiama preload sąrašui |
includeSubDomains | Taisyklė galioja ir visiems subdomenams | Kai kiekvienas subdomenas turi galiojantį sertifikatą |
preload | Leidžia įtraukti domeną į naršyklių įmontuotą sąrašą | Tik jei HTTPS liks visam laikui: pašalinimas iš sąrašo vartotojus pasiekia per mėnesius |
max-age=0 | Liepia naršyklei taisyklę pamiršti | Kai reikia HSTS išjungti |
Mūsų duomenys
8,33 %
Tiek iš 73 386 patikrintų .lt svetainių (6 111) siunčia HSTS be includeSubDomains, taigi subdomenai lieka neapsaugoti. Kiek svetainių antraštės neturi visai, rinkinyje neskaičiuota. Duomenų rinkinys, 2026-11-16
Šaltiniai
- RFC 6797: HTTP Strict Transport Security (HSTS)
- hstspreload.org: reikalavimai ir pašalinimas iš sąrašo
- Cloudflare dokumentacija: HTTP Strict Transport Security
- nginx dokumentacija: add_header
- Apache dokumentacija: mod_headers
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache eilutės išbandytos bandomajame serveryje.