
Žinynas / Atviri failai
Rizika: Viešai pasiekiamas
Svetainės aplanke liko wp-config.php kopija kitu plėtiniu. Serveris jos nebevykdo kaip PHP, o atiduoda kaip tekstą: su duomenų bazės vardu, naudotoju, slaptažodžiu ir „WordPress“ saugumo raktais. Ištrinkite kopiją šiandien ir pakeiskite slaptažodį bei raktus.
Ko tai nereiškia. Tai nereiškia, kad atviras pats wp-config.php: jį serveris vykdo ir naršyklei grąžina tuščią atsakymą. Tai taip pat nėra įrodymas, kad kopiją jau kas nors atsisiuntė: tai rodo prieigos žurnalas.
- Mūsų ataskaitoje
- Rizika (raudona), didžiausias kategorijos svoris 2,0
- Kiek trunka
- 10 minučių ištrinti ir uždaryti; dar tiek slaptažodžiui ir raktams
- Ar gali sugesti
- Ištrynus kopiją ne. Pakeitus raktus visi naudotojai turės prisijungti iš naujo
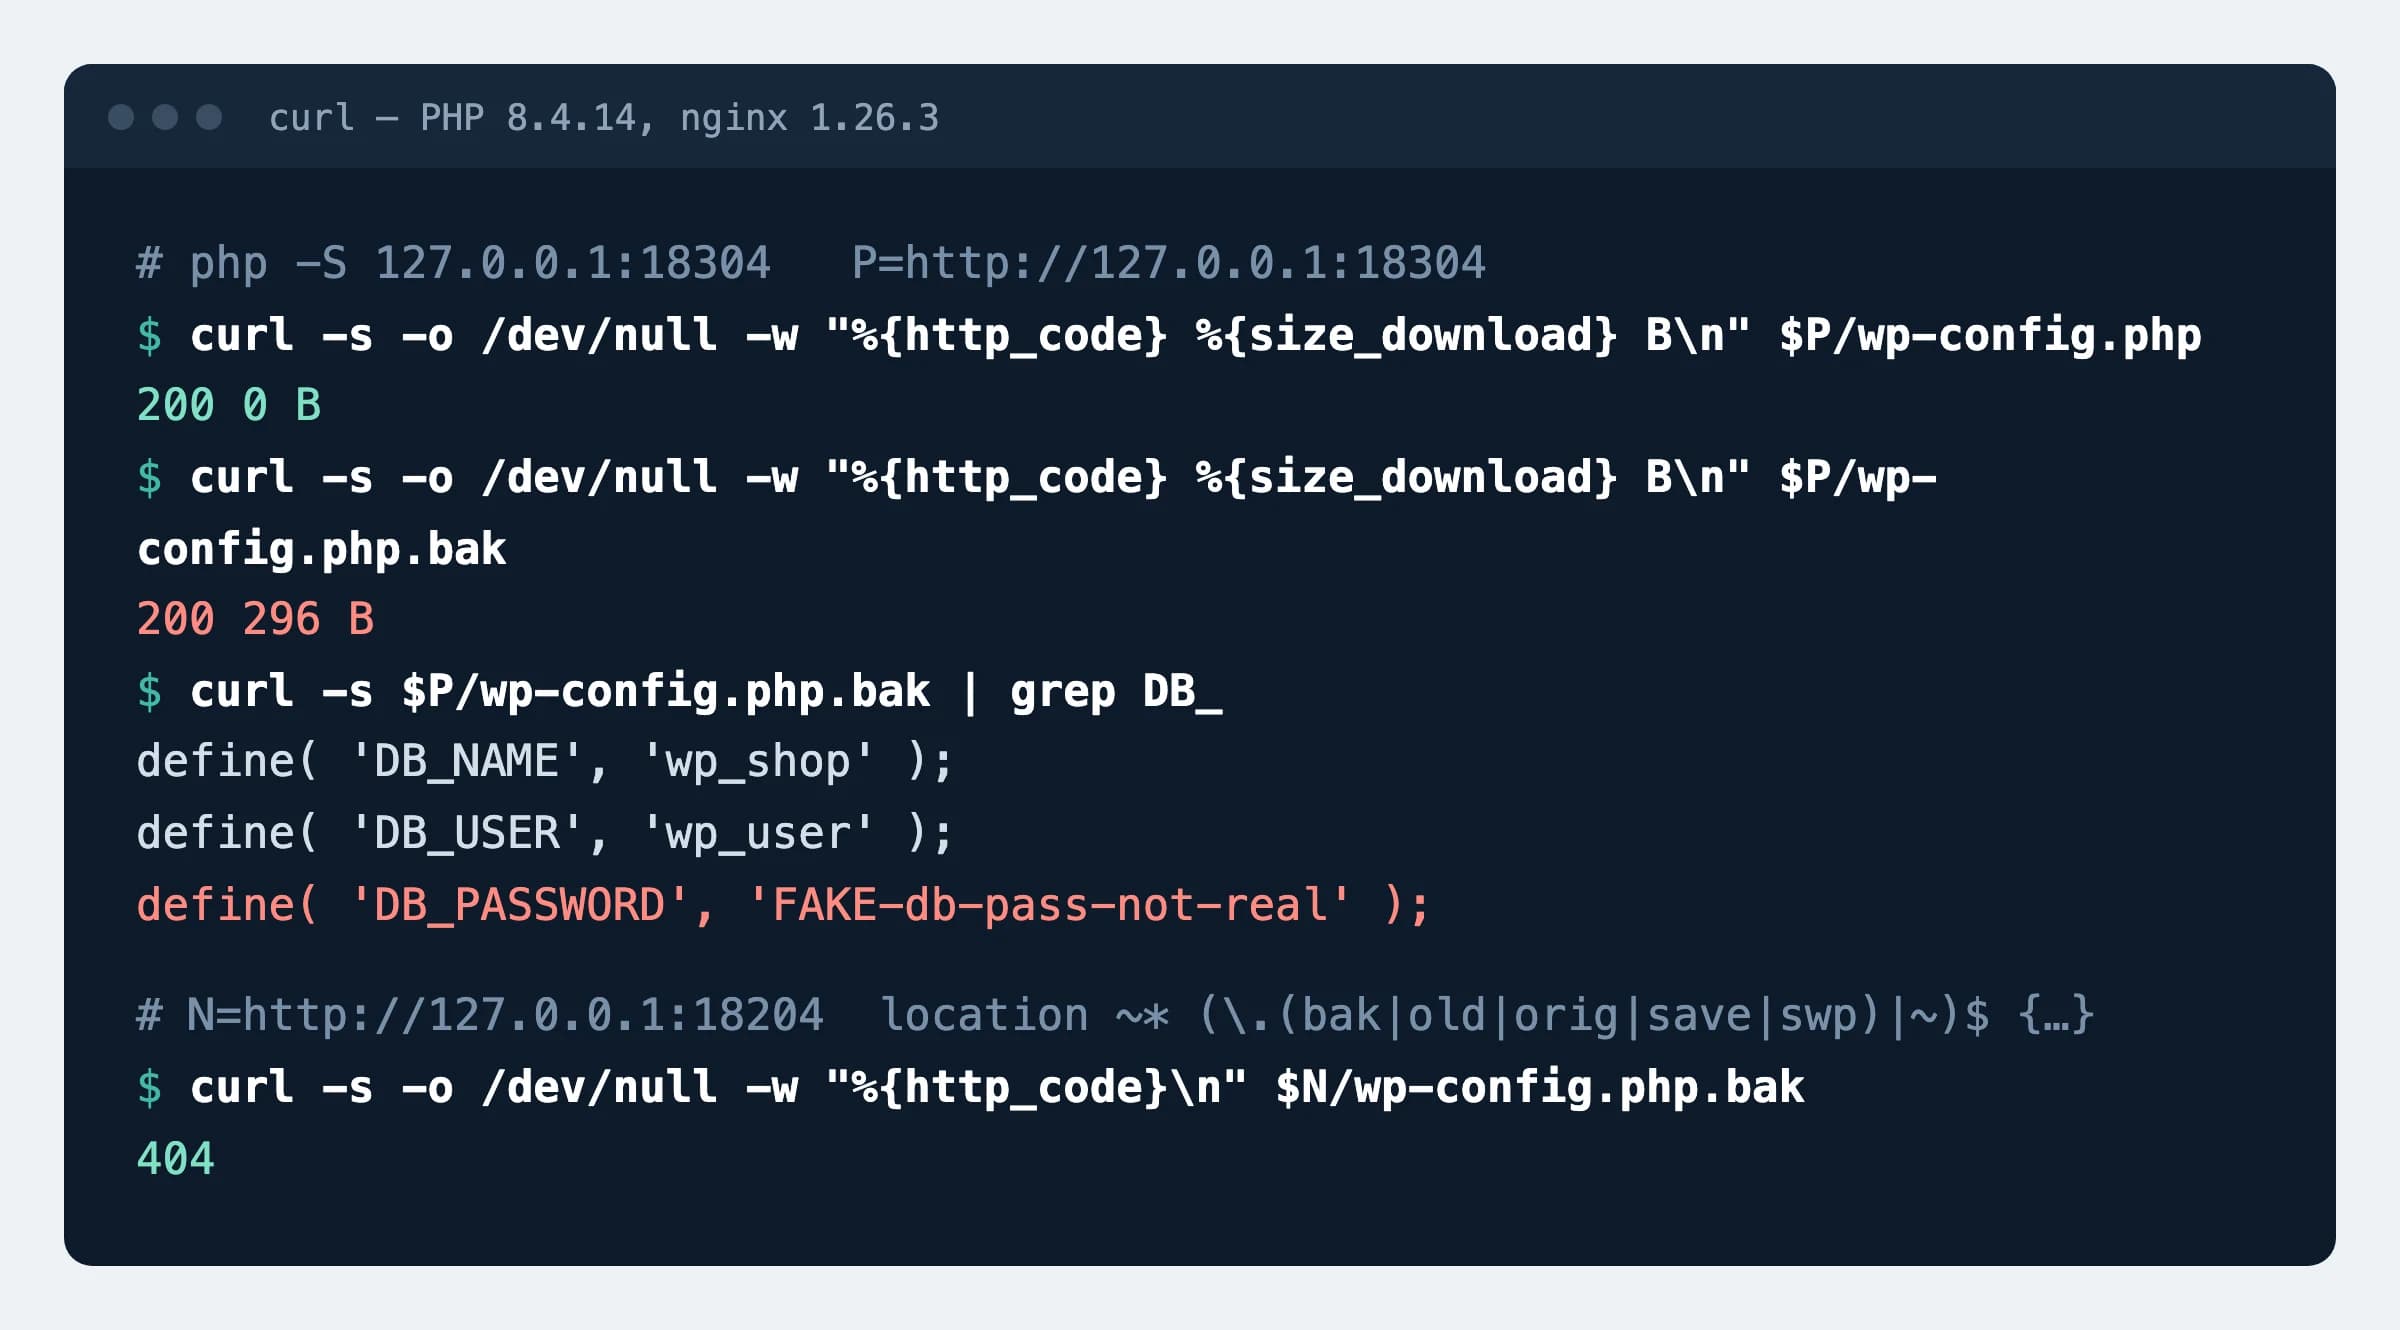
.php įvykdomas ir negrąžina nieko, .php.bak atiduodamas visas. Apačioje nginx 1.26.3 po taisyklės. Slaptažodis pavyzdyje išgalvotas.Kaip sutvarkyti
Patikra bando tris pavadinimus: wp-config.php.bak, wp-config.php.old ir wp-config.bak. Kiti pavojingi tiek pat: wp-config.php~ palieka redaktorius „nano“ su atsarginių kopijų parinktimi, .wp-config.php.swp sukuria „Vim“, kol failas redaguojamas.
Pirmiausia: rasti ir ištrinti kopijas
find . -type f \( -name "*.bak" -o -name "*.old" -o -name "*.orig" -o -name "*.save" -o -name "*~" -o -name "*.sw[op]" \)Paleiskite svetainės aplanke ir peržiūrėkite sąrašą. Jei visi failai nereikalingi, pakartokite komandą su -delete gale. Bandomajame serveryje komanda rado visas septynias bandomąsias kopijas.
nginx (išbandyta su 1.26.3)
location ~* (\.(bak|old|orig|save|swp)|~)$ {
    return 404;
}Bandomajame serveryje devynių kopijų atsakymas pasikeitė iš 200 į 404, taip pat didžiosiomis raidėmis ir su ?x=1 gale; index.html ir style.css liko 200. Taisyklė apsaugo nuo kopijų, kurios atsiras vėliau.
Apache (išbandyta su 2.4.59, veikia ir .htaccess)
RedirectMatch 404 "(?i)(\.(bak|old|orig|save|swp)|~)$"Reikia mod_alias. Bandomajame serveryje rezultatas toks pat kaip su nginx.
Po ištrynimo: nauji raktai ir slaptažodis
curl -s https://api.wordpress.org/secret-key/1.1/salt/Oficialus generatorius grąžina aštuonias define() eilutes (AUTH_KEY, SECURE_AUTH_KEY, LOGGED_IN_KEY, NONCE_KEY ir keturias ..._SALT): pakeiskite jomis tas pačias eilutes wp-config.php. Duomenų bazės slaptažodį keiskite prieglobos valdymo skydelyje arba „MySQL“ komanda ALTER USER 'naudotojas'@'localhost' IDENTIFIED BY 'naujas'; (pagal „MySQL“ dokumentaciją, bandomajame serveryje nebandyta) ir tą pačią reikšmę įrašykite į DB_PASSWORD.
Kaip patikrinti
curl -s -o /dev/null -w "%{http_code}\n" https://example.com/wp-config.php.bakTuri būti
404Pakartokite su /wp-config.php.old ir /wp-config.bak. Atsakymas 200 reiškia, kad kopija vis dar atiduodama.
Kas gali sugesti
- Pakeitus raktus visi prisijungę naudotojai, taip pat ir pirkėjai, bus atjungti ir turės prisijungti iš naujo.
- Pakeitus duomenų bazės slaptažodį, bet neįrašius jo į
wp-config.php, svetainė nebeprisijungs prie duomenų bazės. Keiskite abiejose vietose iš karto. - Taisyklė grąžins 404 kiekvienam adresui, kuris baigiasi
.bak,.old,.orig,.save,.swparba~. Jei tokius failus lankytojams atiduodate tyčia, pervadinkite juos.
Mūsų duomenys
20
Tiek iš 73 386 patikrintų .lt svetainių (0,03 %) atiduoda wp-config.php kopiją. Duomenų rinkinys, 2026-11-16
Šaltiniai
- WordPress kūrėjų dokumentacija: wp-config.php (duomenų bazės konstantos, raktai, generatoriaus adresas)
- MySQL 8.4 dokumentacija: ALTER USER
- nginx dokumentacija: location
- Apache dokumentacija: RedirectMatch
- Vim dokumentacija: recover (.swp failai)
- GNU nano dokumentacija: parinktis --backup
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache taisyklės išbandytos bandomajame serveryje.