
Žinynas / Atviri failai
Rizika: Viešai pasiekiamas
Programos nustatymų failą su slaptažodžiais gali atsisiųsti kiekvienas, kas adreso gale įrašo /.env. Jame paprastai būna duomenų bazės slaptažodis, pašto prisijungimas, mokėjimų ir kitų paslaugų raktai. Uždarykite šiandien ir pakeiskite viską, kas faile buvo.
Ko tai nereiškia. Tai nėra įrodymas, kad failą jau kas nors atsisiuntė. Tai parodo serverio prieigos žurnalas: ieškokite užklausų į /.env su atsakymu 200.
- Mūsų ataskaitoje
- Rizika (raudona), didžiausias kategorijos svoris 2,0
- Kiek trunka
- 5 minutės uždaryti; slaptažodžiams pakeisti reikia valandos ar daugiau
- Ar gali sugesti
- Uždarius ne. Keičiant slaptažodžius taip, jei naujos reikšmės neįrašomos į
.env
Kaip sutvarkyti
Mūsų patikra failą laiko atviru tik tada, kai atsakyme yra PAVADINIMAS=reikšmė pavidalo eilučių, taigi tai tikras failas, o ne klaidos puslapis.
nginx (išbandyta su 1.26.3)
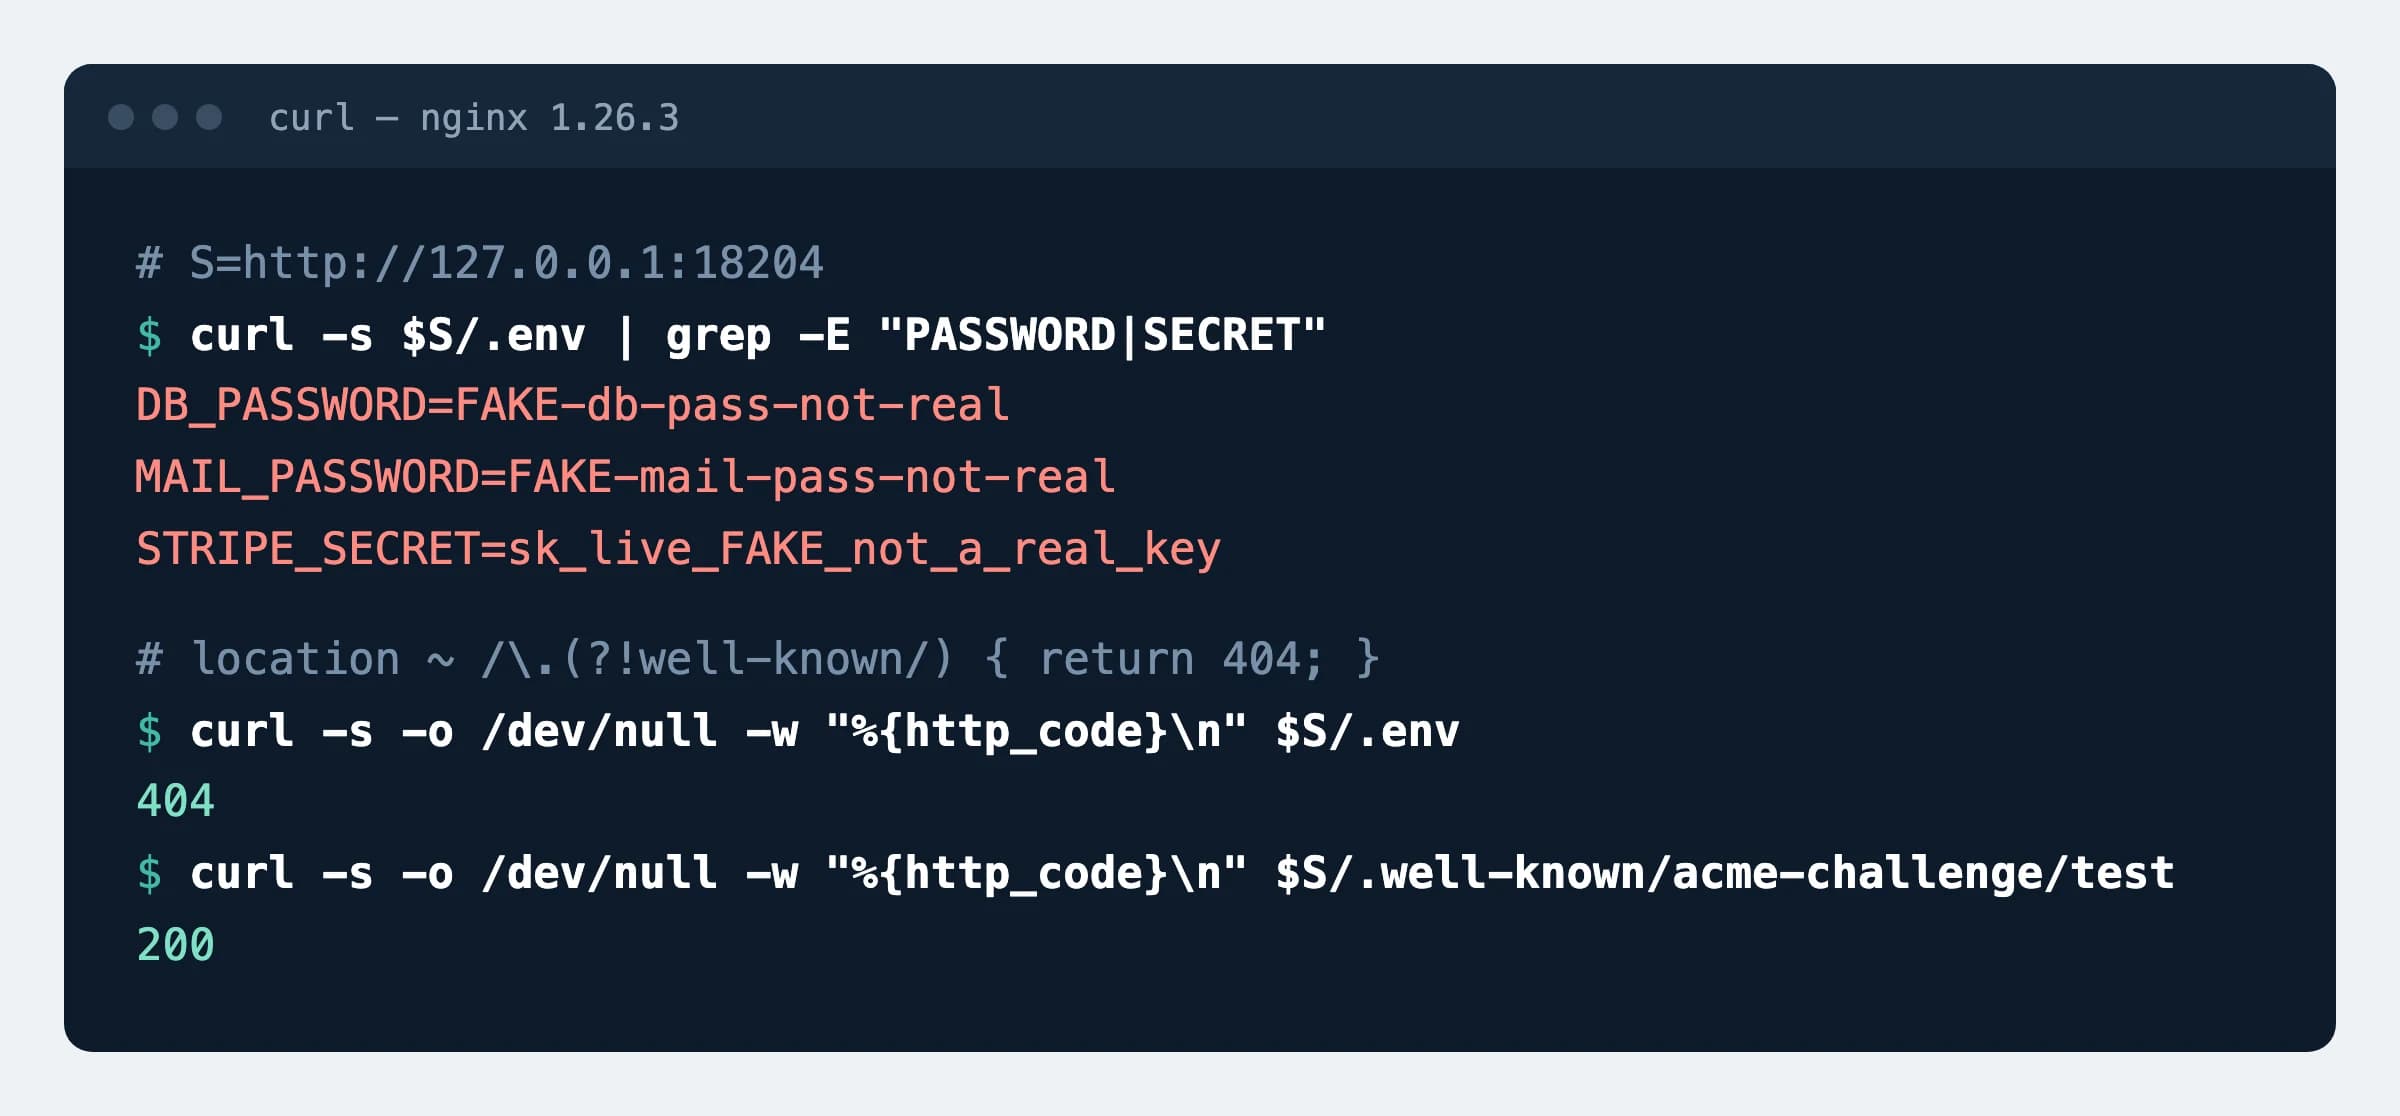
location ~ /\.(?!well-known/) {
    return 404;
}Bandomajame serveryje /.env ir /sub/.env atsakymas pasikeitė iš 200 į 404. Ta pati taisyklė uždarė .env.production, .htaccess ir .DS_Store, o /.well-known/acme-challenge/ liko 200: per šį kelią atnaujinami sertifikatai. Rašykite ją aukščiau už kitus location su reguliariaisiais reiškiniais: nginx taiko pirmą tinkantį.
Apache (išbandyta su 2.4.59, veikia ir .htaccess)
RedirectMatch 404 "/\.(?!well-known/)"Reikia mod_alias. Bandomajame serveryje rezultatas toks pat kaip su nginx.
Patikimiau: failas virš svetainės aplanko
mv .env ../.envBandomajame serveryje perkėlus failą vienu lygiu aukščiau už svetainės šakninį aplanką, serveris atsakė 404 be jokių taisyklių. Programa turi žinoti naują vietą. „Laravel“ projektuose perkelti nereikia: svetainės šakninis aplankas turi būti public/, tada .env savaime lieka už jo ribų.
Po uždarymo: slaptažodžiai
grep -E "PASSWORD|SECRET|KEY|TOKEN" .envKomanda išvardija, ką reikia pakeisti. Kiekvieną reikšmę keiskite ten, kur ji išduota (duomenų bazėje, pašto paslaugoje, mokėjimų sistemos paskyroje), ir tik tada įrašykite į .env. Uždarius failą seni slaptažodžiai lieka galioti.
Kaip patikrinti
curl -s -o /dev/null -w "%{http_code}\n" https://example.com/.envTuri būti
404Atsakymas 200 reiškia, kad failas vis dar atviras. Naršyklėje tikrinkite privačiame lange: ji gali rodyti seną kopiją.
Kas gali sugesti
- Pakeitus duomenų bazės slaptažodį, bet neįrašius jo į
.env, svetainė nebeprisijungs prie duomenų bazės. Keiskite abiejose vietose iš karto. - „Laravel“ su išsaugota konfigūracija (
php artisan config:cache).envfailo nebeskaito: po pakeitimų komandą reikia paleisti iš naujo. - Taisyklė paslepia visus failus ir aplankus, kurių pavadinimas prasideda tašku, išskyrus
/.well-known/. Jei per naršyklę tyčia atiduodate kitą tokį kelią, pridėkite jam išimtį.
Mūsų duomenys
45
Tiek iš 73 386 patikrintų .lt svetainių (0,06 %) atiduoda .env failo turinį. Duomenų rinkinys, 2026-11-16
Šaltiniai
- nginx dokumentacija: location (tikrinimo tvarka)
- Apache dokumentacija: RedirectMatch
- Laravel dokumentacija: Deployment (šakninis aplankas public/, konfigūracijos kaupimas)
- RFC 8555: ACME, 8.3 skyrius (kelias /.well-known/acme-challenge/)
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; nginx ir Apache taisyklės išbandytos bandomajame serveryje.