
Žinynas / El. paštas
Įspėjimas: SPF įrašas
Domenas neskelbia, kurie serveriai gali siųsti laiškus jo vardu, todėl gavėjo paštas negali atskirti jūsų serverio nuo klastotojo. Nuo 2024-02-01 Gmail iš kiekvieno siuntėjo reikalauja SPF arba DKIM; įrašas sukuriamas per 10 minučių.
Ko tai nereiškia. Tai nereiškia, kad jūsų laiškai jau atmetami: jei jie pasirašomi DKIM, Gmail reikalavimas įvykdytas. SPF tikrina techninį siuntėjo adresą (MAIL FROM), o ne tą, kurį mato skaitytojas, todėl vienas nuo klastojimo neapsaugo: tam reikia DMARC. Tikriname tik patį domeną; kiekvienam subdomenui reikia atskiro įrašo.
- Mūsų ataskaitoje
- Įspėjimas (geltona), kategorijos svoris 0,8 iš 2,0. Įrašas su
+all: rizika (raudona) - Kiek trunka
- 10 minučių, jei žinote visas sistemas, kurios siunčia jūsų vardu
- Ar gali sugesti
- Taip: su
-allpamiršto siuntėjo laiškai nepraeis patikros
Kaip sutvarkyti
SPF yra vienas TXT įrašas pačiame domene (vardas @): v=spf1, siuntėjų sąrašas ir pabaiga all. Visas eilutes 2026-11-18 įvertinome SPF tikrinimo programa pyspf 2.0.14.
Savas pašto serveris
@ TXT "v=spf1 ip4:198.51.100.7 -all"Vietoje 198.51.100.7 įrašykite savo serverio viešą IP adresą. ip4 ir ip6 nekainuoja nė vienos DNS užklausos.
Google Workspace
@ TXT "v=spf1 include:_spf.google.com ~all"Reikšmė iš Google dokumentacijos; Google rekomenduoja ~all. Tokį patį įrašą turi google.com.
Microsoft 365
@ TXT "v=spf1 include:spf.protection.outlook.com -all"Reikšmė iš Microsoft dokumentacijos; Microsoft rekomenduoja -all kartu su DKIM ir DMARC.
Keli siuntėjai: vis tiek vienas įrašas
@ TXT "v=spf1 ip4:198.51.100.7 include:_spf.google.com -all"Naujienlaiškių ar sąskaitų sistemos include: reikšmę imkite iš jos dokumentacijos ir pridėkite į tą patį įrašą.
Domenas, iš kurio laiškai nesiunčiami
@ TXT "v=spf1 -all"RFC 7208 10.1.2 skyriaus rekomendacija. Taip paskelbta example.com.
Kaip patikrinti
dig +short TXT example.com | grep spf1Turi būti
"v=spf1 -all"Turi grįžti lygiai viena eilutė. Nė vienos: įrašo nėra. Dvi: permerror.
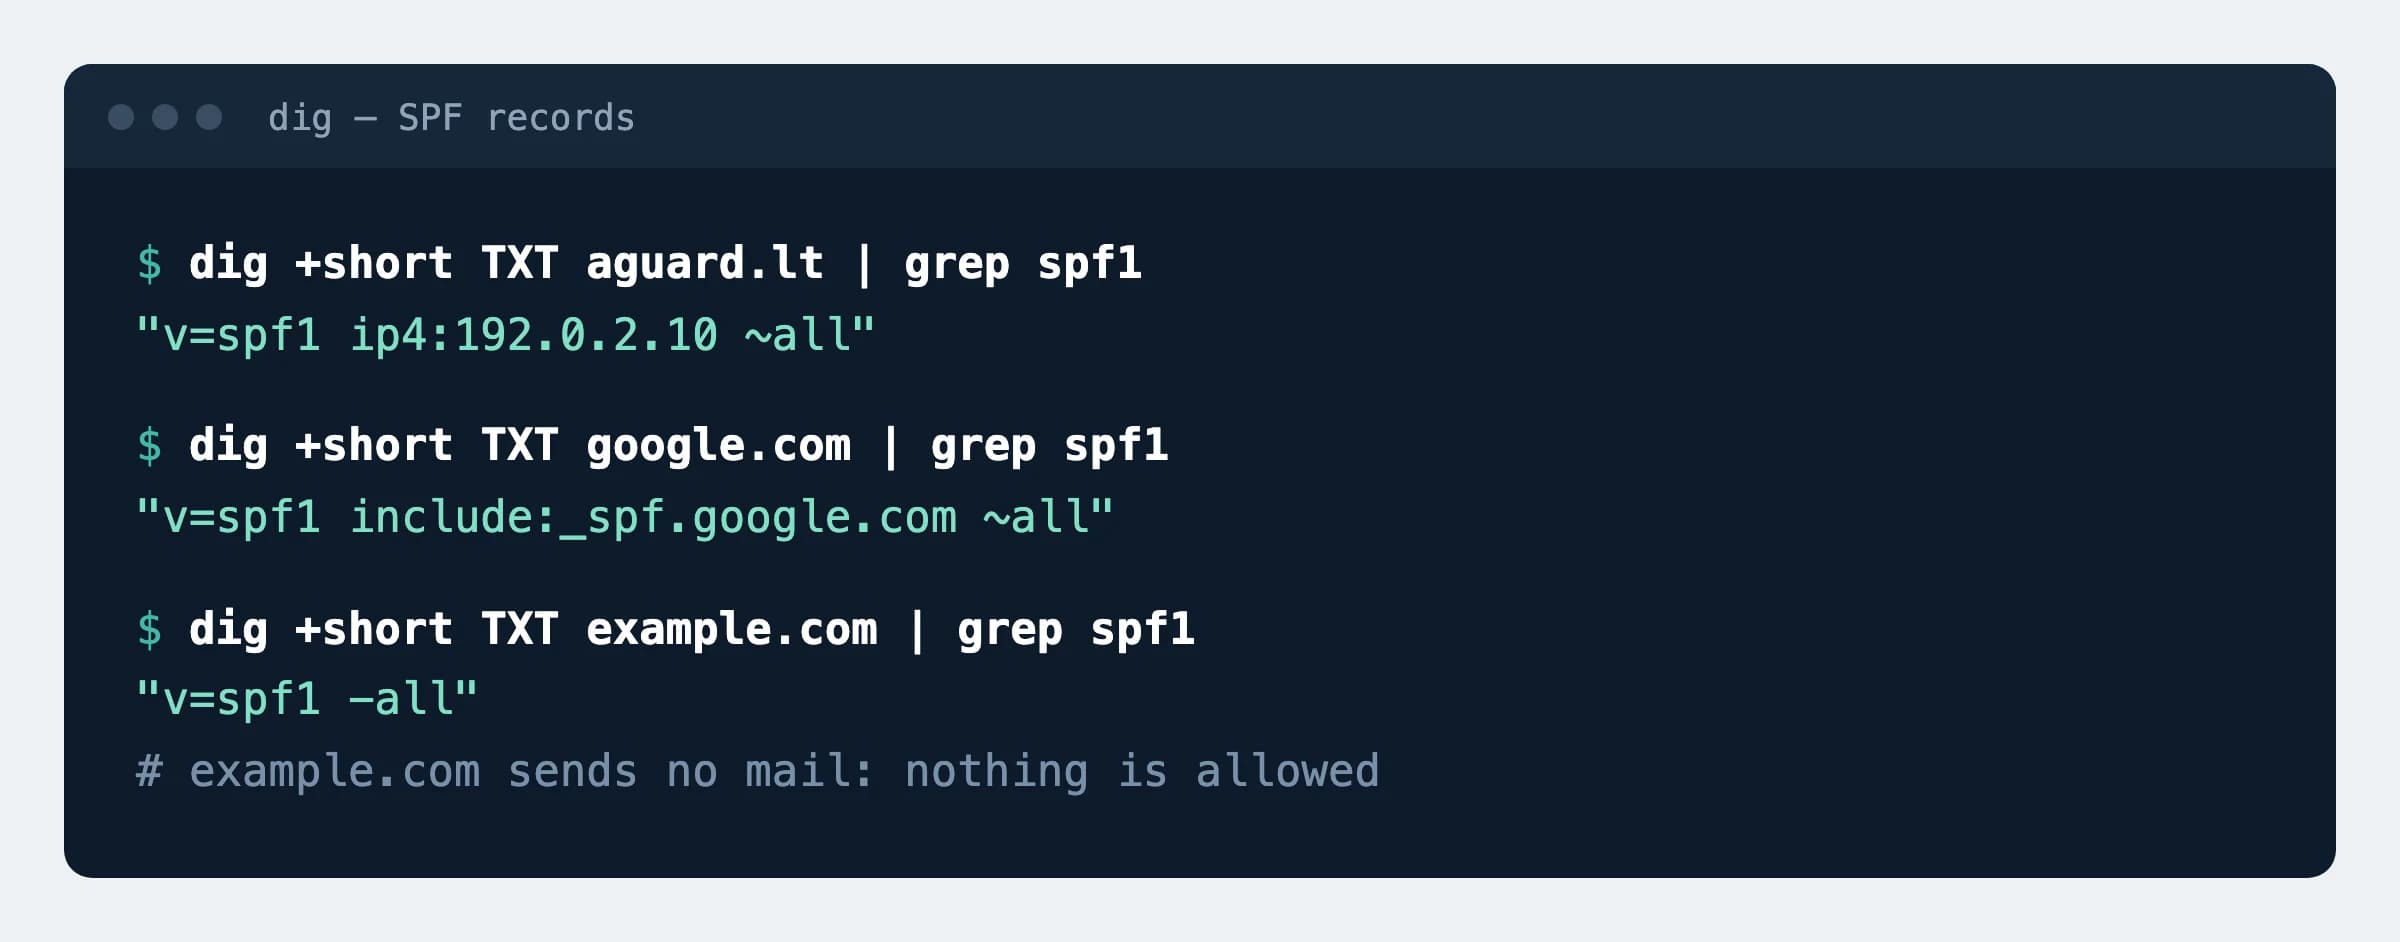
include: (google.com) ir domenas, kuris laiškų nesiunčia (example.com). Mūsų serverio IP adresas pakeistas pavyzdiniu.Kas gali sugesti
- Du
v=spf1įrašai tame pačiame domene duodapermerror, ir SPF nebeveikia visai. Dažniausiai taip nutinka, kai naujai paslaugai sukuriamas antras įrašas, užuot papildžius pirmąjį. - Daugiau kaip 10 DNS užklausų (
include,a,mx,exists,redirect; įdėtiejiincludeirgi skaičiuojami) duodapermerror. Bandyme 10includedar veikė, 11 grąžino „Too many DNS lookups“._spf.google.comirspf.protection.outlook.comšiandien kainuoja po vieną užklausą. - Su
-allnepraeina laiškai iš sistemos, kurios neįrašėte: svetainės formos kitame serveryje, naujienlaiškių įrankis, sąskaitų programa.
Galimos reikšmės
Pabaiga nurodo, ką daryti su serveriais, kurių sąraše nėra. Taisyklės iš RFC 7208 (2014 m., galioja).
| Įrašas | Rezultatas svetimam serveriui | Kada rinktis |
|---|---|---|
-all | fail: serveris neįgaliotas | Kai siuntėjų sąrašas pilnas |
~all | softfail: gavėjas vien dėl to atmesti neturėtų | Kol dar ieškote visų siuntėjų; tinka kartu su DMARC |
?all | neutral: vertinama taip pat, kaip domenas be įrašo | Niekada; mūsų ataskaitoje įspėjimas |
be all | Tas pats kaip ?all | Tik kai įrašas baigiasi redirect=: toks įrašas teisingas |
+all | pass: leidžiama visam internetui | Niekada; mūsų ataskaitoje rizika |
ptr | Mechanizmas tikrina atvirkštinį DNS | Pasenęs: RFC 7208 (2014) nurodo jo neskelbti |
DNS tipas SPF | Atskiras įrašo tipas (99) | Panaikintas RFC 7208 (2014): skelbkite tik TXT |
Mūsų duomenys
13,4 %
Tiek iš 64 910 patikrintų .lt domenų (8 685) neturi SPF įrašo. 86,6 % (56 225) jį turi. Duomenų rinkinys, 2026-11-16
Šaltiniai
- RFC 7208: Sender Policy Framework (SPF), 2014
- Google: SPF nustatymas Google Workspace
- Microsoft: SPF nustatymas Microsoft 365 domenui
- Google: reikalavimai laiškų siuntėjams
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; taisyklės sutikrintos su RFC 7208, `include:` reikšmės su Google ir Microsoft dokumentacija.