
Žinynas / El. paštas
Informacija: DKIM parašas
Ieškojome DKIM rakto 16 dažniausių selektorių vardais ir neradome. Arba laiškai nepasirašomi, arba naudojamas kitas vardas: DNS neleidžia gauti selektorių sąrašo, todėl ši eilutė yra informacinė, o atsakymą duoda vienas jūsų išsiųstas laiškas.
Ko tai nereiškia. Tai neįrodo, kad laiškai nepasirašomi. Tikriname tik šiuos vardus: default, dkim, mail, google, selector1, selector2, k1, s1, s2, smtp, mx, email, dkim1, key1, zoho, protonmail. Google Workspace numatytasis google ir Microsoft 365 selector1, selector2 į sąrašą patenka, o, pavyzdžiui, selektoriai su data ar naujienlaiškių sistemų vardais ne.
- Mūsų ataskaitoje
- Informacija (pilka), į įvertinimą neįskaičiuojama; kategorijos svoris 0,8 iš 2,0
- Kiek trunka
- 2 minutės patikrinti; įjungti 15 minučių ir iki 48 valandų, kol pradės veikti (Google)
- Ar gali sugesti
- Ne: pridėtas raktas nieko neatmeta. Atmeta tik DMARC politika
Kaip sutvarkyti
Pirmiausia sužinokite, ar laiškai pasirašomi. Nusiųskite laišką sau į kitą pašto dėžutę ir atidarykite jo antraštes (Gmail: „Rodyti originalą“).
1. Raskite selektorių laiško antraštėje
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=dkim; ...Antraštės formatas pagal RFC 6376: s= yra selektorius, d= domenas. Raktas tada guli adresu dkim._domainkey.example.com. Antraštės nėra: laiškai nepasirašomi.
Google Workspace (kelias iš Google dokumentacijos)
Admin console: Menu > Apps > Google Workspace > Gmail > Authenticate email
Generate New Record > (TXT įrašas google._domainkey į DNS) > Start authenticationRinkitės 2048 bitų raktą; 1024 tik tada, kai DNS teikėjas ilgesnio nepriima. Numatytasis selektorius google.
Microsoft 365 (kelias iš Microsoft dokumentacijos)
security.microsoft.com/authentication?viewid=DKIM
Email & collaboration > Policies & rules > Threat policies > Email authentication settings > DKIM
Sign messages for this domain with DKIM signaturesPrieš įjungiant į DNS įrašomi du CNAME: selector1._domainkey ir selector2._domainkey. Reikšmes kopijuokite iš skydelio: nuo 2025 m. gegužės naujiems domenams jos baigiasi dkim.mail.microsoft.
Savas serveris: įrašas DNS
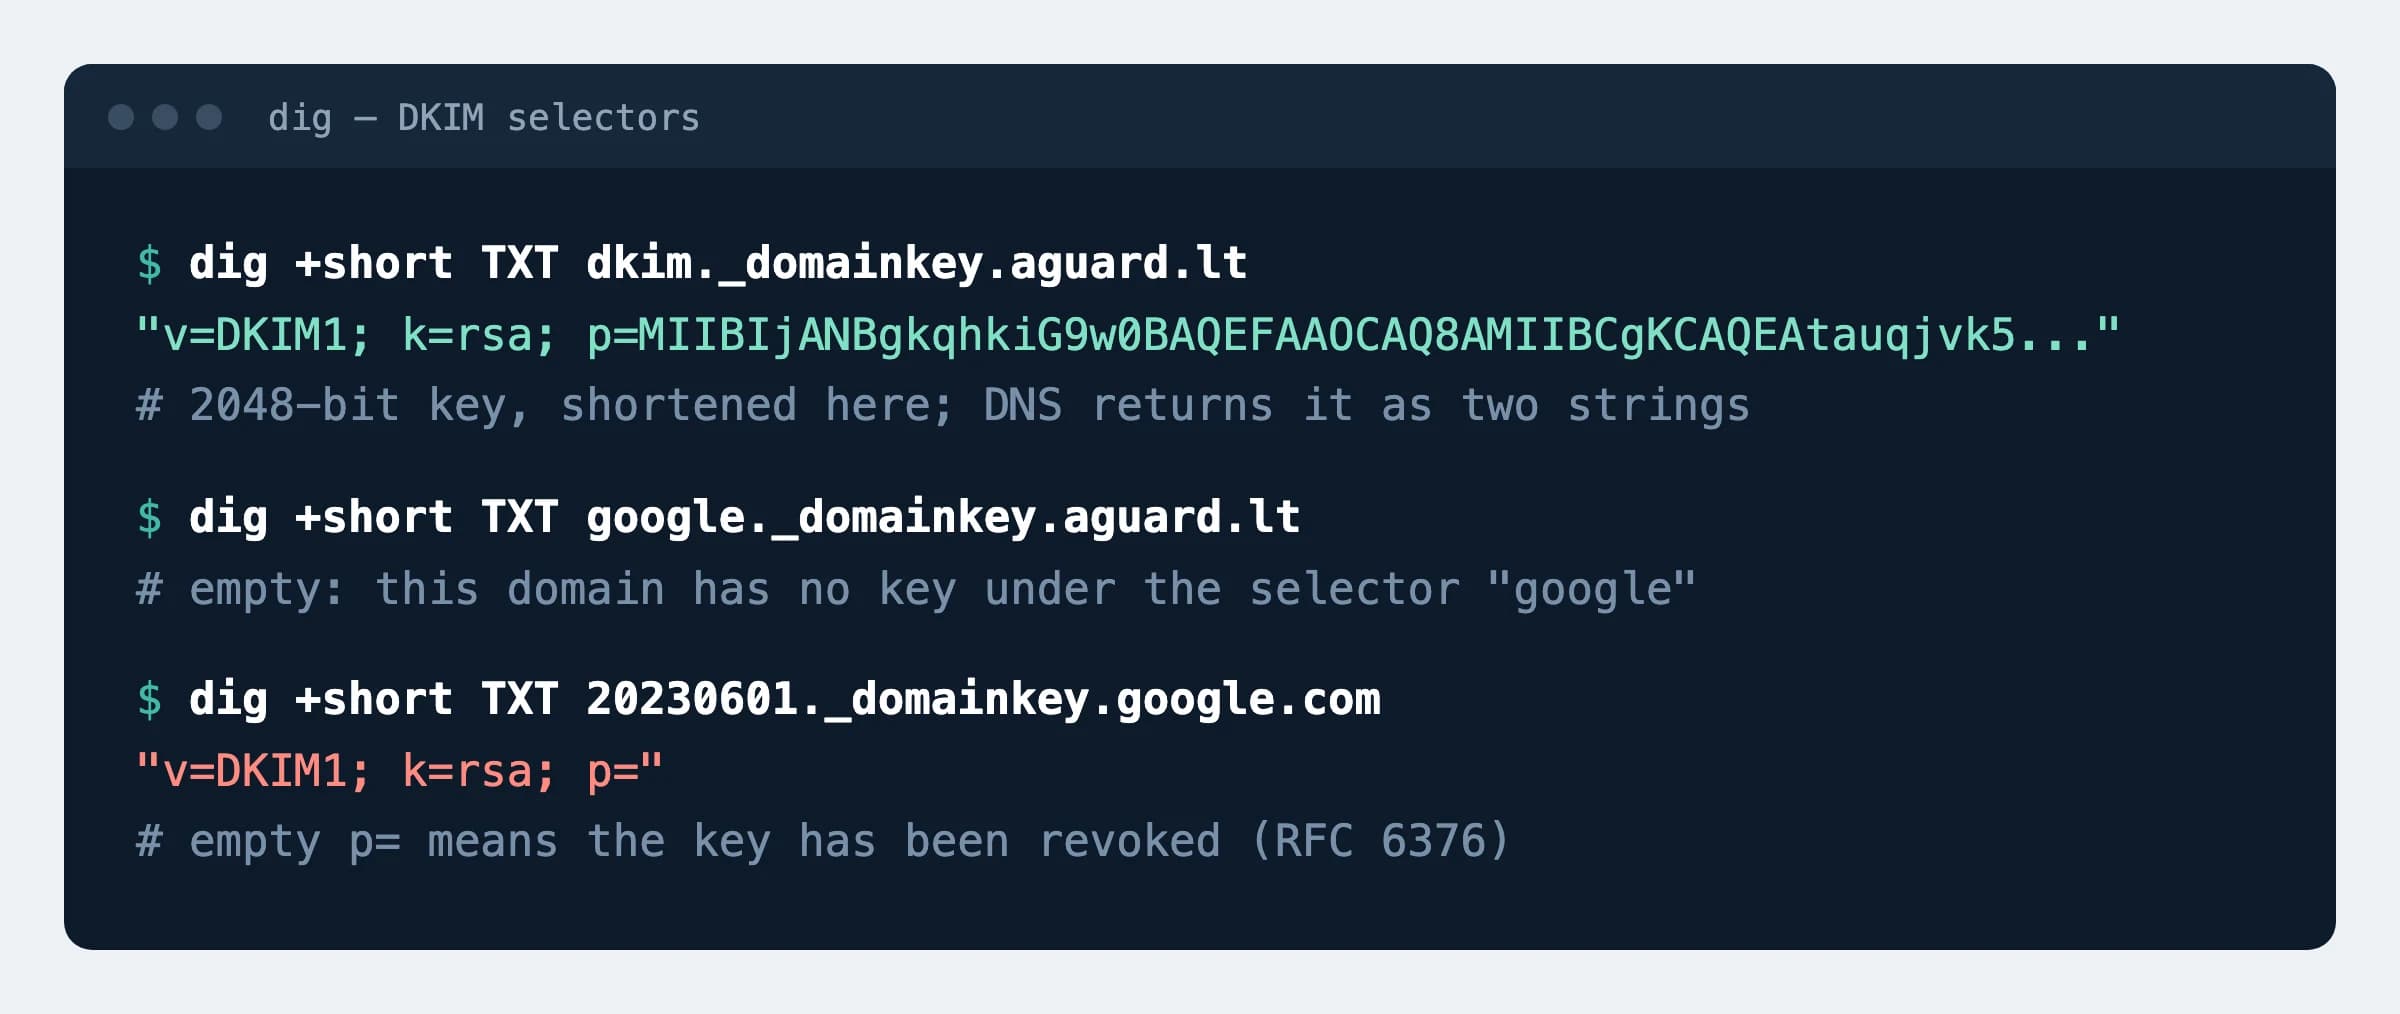
dkim._domainkey TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A..."Taip atrodo aguard.lt įrašas (raktas sutrumpintas). Raktų porą sukuria pašto programa arba prieglobos skydelis. 2048 bitų raktas netelpa į vieną 255 simbolių TXT eilutę, todėl DNS jį grąžina dviem dalimis; tai normalu.
Kaip patikrinti
dig +short TXT dkim._domainkey.aguard.ltTuri būti
"v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A..."Vietoje dkim ir aguard.lt įrašykite savo selektorių ir domeną. Tuščias atsakymas: tokiu vardu rakto nėra. Galutinis įrodymas yra gauto laiško antraštė Authentication-Results su dkim=pass.
p=.Galimos reikšmės
| Raktas | Būklė | Šaltinis |
|---|---|---|
| RSA 2048 bitų | Rinkitės šį | RFC 8301: pasirašantysis turėtų naudoti bent 2048; rekomenduoja ir Google |
| RSA 1024 bitų | Mažiausias leidžiamas | RFC 8301; Gmail reikalauja 1024 arba ilgesnio. Microsoft 365 PowerShell numatytoji reikšmė |
| RSA trumpesnis nei 1024 | Pasenęs: parašas laikomas negaliojančiu | RFC 8301 (2018) |
rsa-sha1 parašas | Pasenęs: naudoti draudžiama | RFC 8301 (2018) |
| Ed25519 | Standartas yra, bet Google ir Microsoft skydeliai siūlo tik RSA | RFC 8463 (2018) |
Tuščias p= | Raktas atšauktas | RFC 6376; pavyzdys: google.com selektorius 20230601 |
Šaltiniai
- RFC 6376: DKIM parašai (interneto standartas)
- RFC 8301: DKIM algoritmai ir raktų ilgis, 2018
- RFC 8463: Ed25519 parašai DKIM, 2018
- RFC 8601: antraštė Authentication-Results
- Google: DKIM nustatymas Google Workspace
- Microsoft: DKIM nustatymas savo domenui
- Google: reikalavimai laiškų siuntėjams
Pakeitimai
- Puslapis paskelbtas; raktų ilgiai sutikrinti su RFC 8301, meniu keliai su Google ir Microsoft dokumentacija.