
Žinynas / WordPress ir TVS
Įspėjimas: WordPress vartotojų sąrašas per REST API
Bet kas gali atsidaryti /wp-json/wp/v2/users ir gauti kiekvieno ką nors paskelbusio vartotojo ID, rodomą vardą ir slug, kuris paprastai sutampa su prisijungimo vardu. Slaptažodžių ir el. pašto adresų ten nėra, todėl tai neskubu, bet slaptažodžių spėliotojui atiduodama pusė prisijungimo duomenų.
Ko tai nereiškia. Tai ne WordPress klaida: projektas vartotojų vardų nelaiko slaptais, o šį adresą viešą paliko sąmoningai. Tai taip pat nereiškia, kad reikia uždaryti visą REST API: eilutė „/wp-json/ atsako HTTP 200“ WordPress svetainei yra įprasta.
- Mūsų ataskaitoje
- Įspėjimas (geltona); kategorija „Viešai prieinami jautrūs keliai“, svoris 2,0 (didžiausias)
- Kiek trunka
- 10 minučių
- Ar gali sugesti
- Taip, jei uždarysite ir prisijungusiems: redaktoriuje dings autorių sąrašas
Kaip sutvarkyti
Ką matėme bandomajame WordPress 7.1.4: laukai id, name, url, description, link, slug, avatar_urls, meta. slug buvo prisijungimo vardas su brūkšneliais vietoj taškų (jonas.admin → jonas-admin), name sutapo su prisijungimo vardu, kol nenustatytas kitas rodomas vardas, o avatar_urls buvo el. pašto adreso SHA-256 maiša. Nieko nepaskelbę vartotojai sąraše nerodomi.
WordPress (išbandyta su 7.1.4, PHP 8.4), failas wp-content/mu-plugins/close-users-api.php
<?php
add_filter( 'rest_endpoints', function ( $endpoints ) {
    if ( is_user_logged_in() ) {
        return $endpoints;
    }
    unset( $endpoints['/wp/v2/users'] );
    unset( $endpoints['/wp/v2/users/(?P<id>[\d]+)'] );
    return $endpoints;
} );Lankytojas gauna 404 rest_no_route adresais /wp-json/wp/v2/users, /users/1 ir /?rest_route=/wp/v2/users; prisijungęs redaktorius (slapukas ir nonce) ir programos slaptažodis sąrašą gauna toliau. Filtras rest_endpoints veikia nuo WordPress 4.4.
nginx (išbandyta su 1.26.3), `server` bloke
set $users_api 0;
if ($request_uri ~* "/wp-json/wp/v2/users|rest_route=(/|%2F)wp(/|%2F)v2(/|%2F)users") {
    set $users_api 1;
}
if ($http_cookie ~ "wordpress_logged_in_") {
    set $users_api 0;
}
if ($users_api) {
    return 404;
}404 grąžino /wp-json/wp/v2/users, /users/1, ?rest_route=/wp/v2/users ir jo %2F forma; /wp-json/ ir /wp-json/wp/v2/posts liko 200. Taisyklė tikrina tik tai, ar yra slapukas wordpress_logged_in_, o jį atsiųsti gali bet kas, todėl naudokite kartu su PHP kodu, ne vietoj jo.
Apache (išbandyta su 2.4.59), .htaccess virš `# BEGIN WordPress`
RewriteEngine On
RewriteCond %{HTTP_COOKIE} !wordpress_logged_in_
RewriteCond %{REQUEST_URI} /wp-json/wp/v2/users [NC,OR]
RewriteCond %{QUERY_STRING} rest_route=(/|%2F)wp(/|%2F)v2(/|%2F)users [NC]
RewriteRule ^ - [R=404,L]Reikia mod_rewrite. Rezultatai ir išlyga dėl slapuko tokie patys kaip nginx.
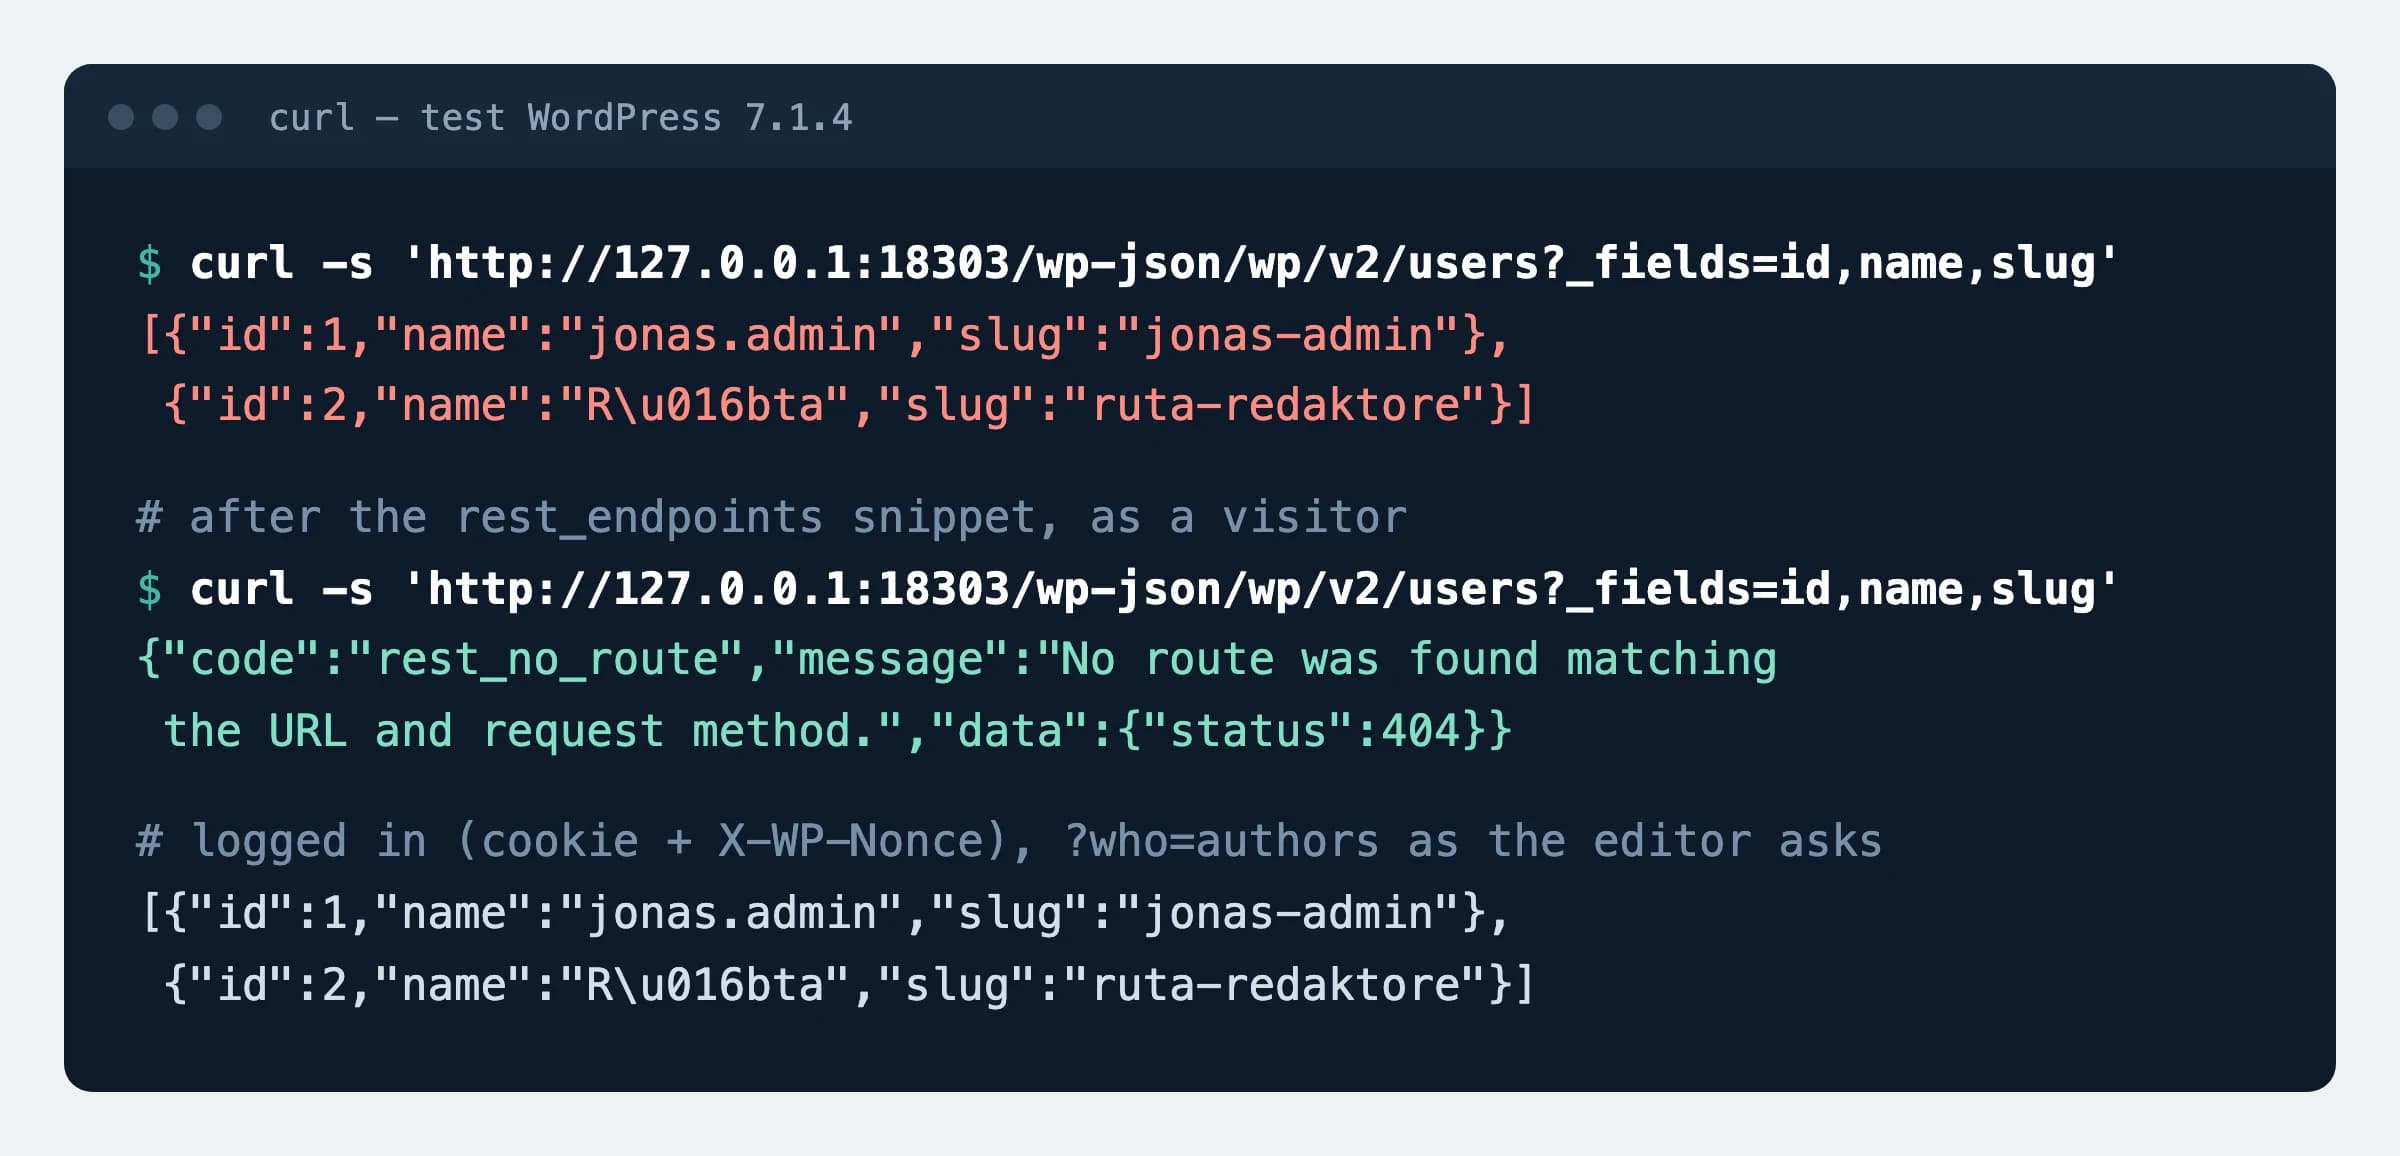
rest_endpoints kodo. Vartotojai išgalvoti.Kaip patikrinti
curl -s -o /dev/null -w "%{http_code}\n" https://example.com/wp-json/wp/v2/usersTuri būti
404200 su JSON sąrašu reiškia, kad adresas atviras; 401 reiškia, kad prisijungimo reikalauja visas API.
Kas gali sugesti
- Be eilutės su
is_user_logged_in()blokų redaktoriuje dingsta autoriaus pasirinkimas: jis kreipiasi į/wp/v2/users?who=authors. - Lankytojų užklausos su
_embedvietoj autoriaus gauna klaidą:/wp/v2/posts?_embed=authorlauke_embedded.authorgrąžinorest_no_route. Atskira sąsaja ar programėlė, anonimiškai rodanti autorių vardus, jų nebematys. - Serverio taisyklės praleidžia tik pagal slapuką: programa, kuri jungiasi programos slaptažodžiu, slapuko neturi ir iš nginx ar Apache gaus 404.
- Prisijungimo vardas matomas ir kitur, pavyzdžiui, per
/?author=1; tam skirta atskira žinyno eilutė.
Galimos reikšmės
Kiek uždaryti: trys keliai, visi išbandyti su WordPress 7.1.4.
| Ką darote | Ką gauna lankytojas | Kada rinktis |
|---|---|---|
Uždarote tik /wp/v2/users (kodas aukščiau) | 404 vartotojų sąrašui, visa kita veikia | Rekomenduojama |
Visą REST API tik prisijungusiems (rest_authentication_errors, kodas WordPress REST API DUK) | 401 visur: /wp-json/, įrašai, oEmbed | Tik jei niekas svetainėje nesikreipia į API iš lankytojo naršyklės |
Nieko neuždarote, keičiate slug: wp user update 1 --user_nicename=redakcija --display_name="Redakcija" | Sąrašas lieka, bet rodo redakcija, ne prisijungimo vardą | Kai adreso reikia programėlėms ar atskirai sąsajai |
Mūsų duomenys
239
Tiek iš 73 386 patikrintų .lt svetainių (0,33 %) šiuo adresu grąžina vartotojų sąrašą. Duomenų rinkinys, 2026-11-16
Šaltiniai
- WordPress REST API: vartotojų schema ir laukai
- WordPress kūrėjų dokumentacija: filtras rest_endpoints
- WordPress REST API DUK: ar galima išjungti API, autentifikacijos reikalavimas
- WordPress saugumo komanda: kodėl vartotojų vardai nelaikomi slaptais
- nginx dokumentacija: if ir set
- Apache dokumentacija: mod_rewrite
- AGuard: Lietuvos svetainių saugumo duomenų rinkinys, DOI 10.5281/zenodo.24282573
Pakeitimai
- Puslapis paskelbtas; PHP kodas išbandytas su WordPress 7.1.4, nginx ir Apache taisyklės bandomajame serveryje.