

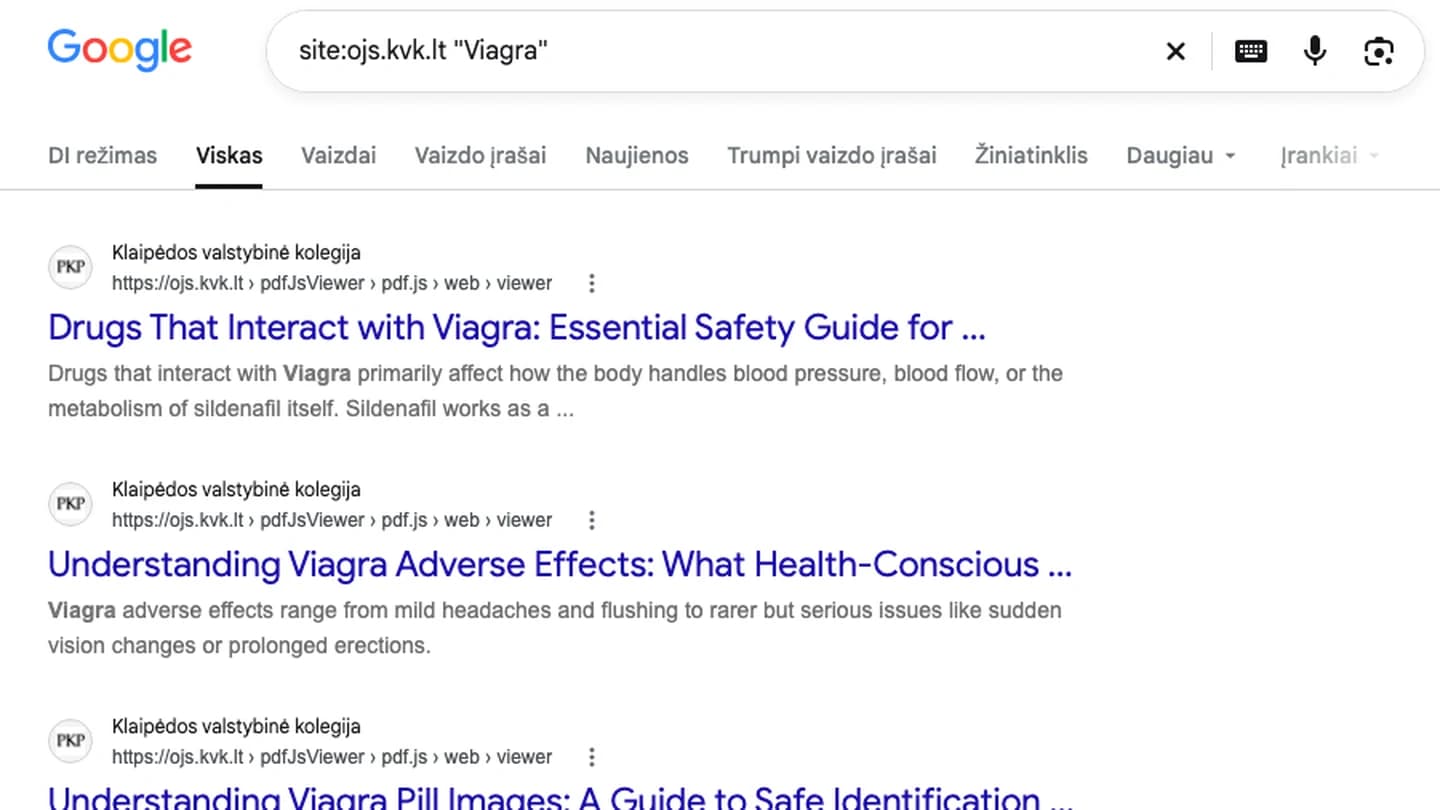
Norint reklamuoti „Viagrą“ Klaipėdos valstybinės kolegijos svetainėje, nereikia nei administratoriaus slaptažodžio, nei pažinčių dekanate. Pakanka vieno specialiai sudėlioto adreso. Google tokius adresus jau rodo: po oficialiu ojs.kvk.lt vardu puikuojasi „Drugs That Interact with Viagra“, „Viagra by Mail“ ir kiti pasiūlymai, kurių studijų programų sąraše nerasite. Nors „Viagra by Mail“ skamba beveik kaip nuotolinių studijų modulis.
Sklando prielaida, kad kolegijos Sveikatos mokslų fakultetas tiesiog pasuko ne ten ir vietoj slaugos bei burnos higienos ėmėsi nuotolinės farmacijos. Tikroji priežastis nuobodesnė: laiku neatnaujinta mokslo žurnalų sistema. Du 2024 m. aprašyti pažeidžiamumai iki šiol leidžia bet kam skelbti „Viagros“ reklamą po kolegijos adresu neturint jokios prieigos prie svetainės. Pataisos egzistuoja seniai. Kolegijai tereikėjo jas įdiegti. Piktavaliui tereikėjo pastebėti, kad ji to nepadarė.
Apie tai informavome KVK vadovybę. Atsakymo nesulaukėme. Todėl čia – ne gandai apie paslaptingus įsilaužėlius, o konkreti grandinė su viešai patikrinamais įrodymais. Ir pamoka kiekvienam, kas turi bent paprastą įmonės svetainę.
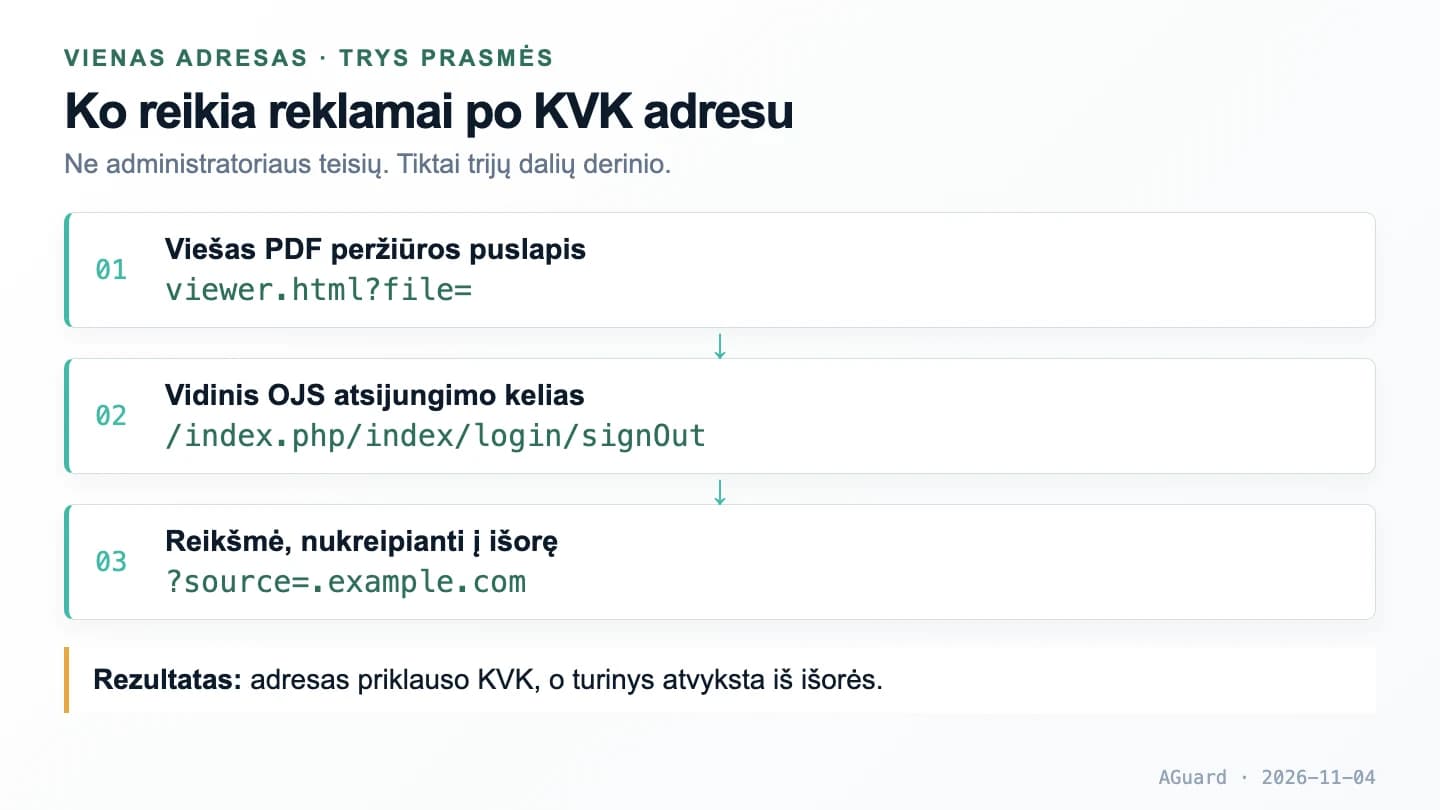
Adreso anatomija: viešas PDF peržiūros įrankis, vidinis atsijungimo kelias ir išorinė source reikšmė. Administratoriaus teisių šiam deriniui nereikia.
Adresas prasideda KVK vardu. Turinys – ne
Google paieškoje užtenka įrašyti site:ojs.kvk.lt ir žodį „Viagra“. Rezultatuose – kolegijos pavadinimas, jos logotipas, PDF peržiūros adresas ir tekstai apie vaistus. Ekrano kopijoje – tikri 2026 m. lapkričio 4 d. rezultatai, ne mūsų maketas.
Svarbu čia nenurašyti visko vienam „nulaužimui“. Šie rezultatai neįrodo, kad kolegijos duomenų bazėje atsirado naujų straipsnių ar kad kas nors pakeitė serverio failus. Jie rodo kitką: paieškos robotas atidarė specialiai paruoštą adresą, gavo piktavalio turinį ir priskyrė jį KVK domenui.
Todėl pagrindinė svetainė gali atrodyti nepriekaištingai, o atsakymas „pas mus nieko nėra“ – būti tiesa. Tik iki pirmos tokios nuorodos. Reklamos nereikia išsaugoti kolegijos serveryje – ji sugeneruojama tą akimirką, kai kas nors atidaro pažeistą adresą.
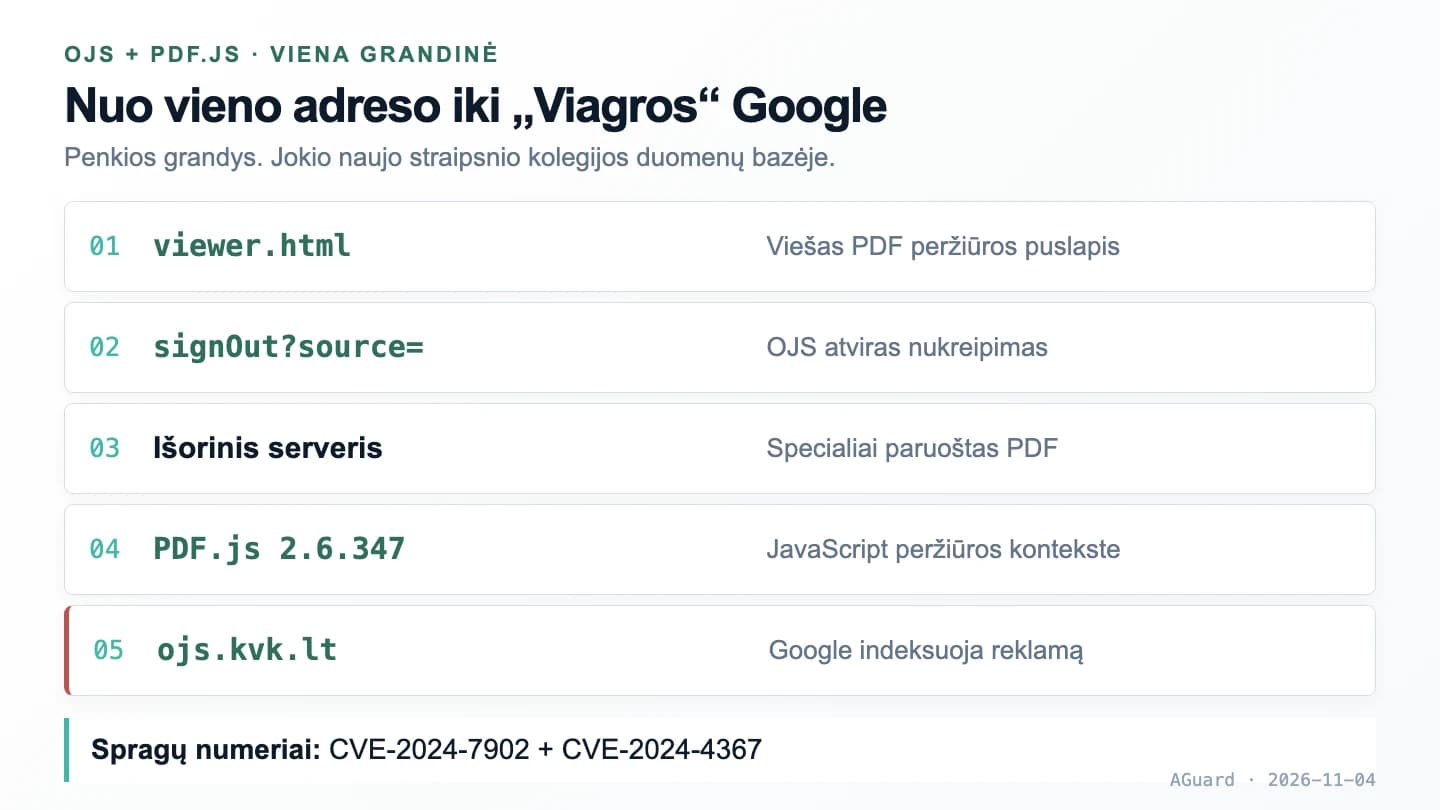
Penkios grandys tarp viešo adreso ir farmacijos reklamos Google. KVK serveris tampa tarpininku, nors svetimas turinys atkeliauja iš išorės.
Dvi senos spragos, sujungtos vienu adresu
Kolegijos mokslo žurnalai veikia atvira sistema OJS (Open Journal Systems). Ją naudoja tūkstančiai akademinių institucijų visame pasaulyje, ir būtent tai piktavaliui patogu: vieną adreso konstrukciją galima mėginti pritaikyti masiškai.
Pirmoji grandis – CVE-2024-7902. OJS turi viešą atsijungimo adresą, kuris po atsijungimo nukreipia lankytoją ten, kur nurodyta parametre source. Senose versijose sistema netikrino, kas ten įrašyta. Pakanka reikšmės, prasidedančios tašku, ir serveris pats išsiunčia lankytoją į svetimą domeną. Saugumo kalba tai atviras nukreipimas, CWE-601.
Antroji grandis – CVE-2024-4367. PDF dokumentus svetainėje rodo įterptas „Mozilla“ įrankis PDF.js. Sena jo versija specialiai paruoštame PDF paslėptą JavaScript vykdo kaip savą – pačios kolegijos svetainės vardu. Toks scenarijus gali pakeisti matomą turinį, įkelti svetimą tekstą ir paduoti jį Google robotui kaip kolegijos puslapį.
Kodėl piktavaliui reikia abiejų? Nes PDF peržiūros įrankis atsisako rodyti failą iš svetimo serverio. Tad jam paduodamas kolegijos vidinis adresas, kuris tyliai nukreipia į piktavalio PDF. Viena spraga be kitos – tik nemalonumas. Abi kartu – farmacijos parduotuvė po akademiniu adresu, su nemokama priegloba ir kolegijos logotipu.
Abi spragos viešai aprašytos ir ištaisytos: PDF.js – 2024 m. gegužę, OJS nukreipimas – 2025 m. pavasarį. Dabar 2026-ųjų lapkritis. KVK sistemoje vis dar veikia 2024 m. lapkričio versija OJS 3.4.0-8 – paskutinė, kurioje atviras nukreipimas dar neužtaisytas. Pataisos, matyt, tebelaukia akademinio recenzavimo. O recenzavimas, kaip žinia, trunka: pusantrų metų užtektų ir disertacijai apginti.
Įrodymas nr. 1: serveris pats parodo, kur nukreipia
Atvirą nukreipimą patikrinome be piktavalio domeno ir be kenkėjiško dokumento. Vietoje jo naudojome example.com – specialų domeną, skirtą būtent pavyzdžiams. Į source įrašėme .example.com. Saugi sistema tokį variantą turėjo atmesti.
KVK serveris atsakė taip:
HTTP/2 302
Location: https://ojs.kvk.lt.example.com/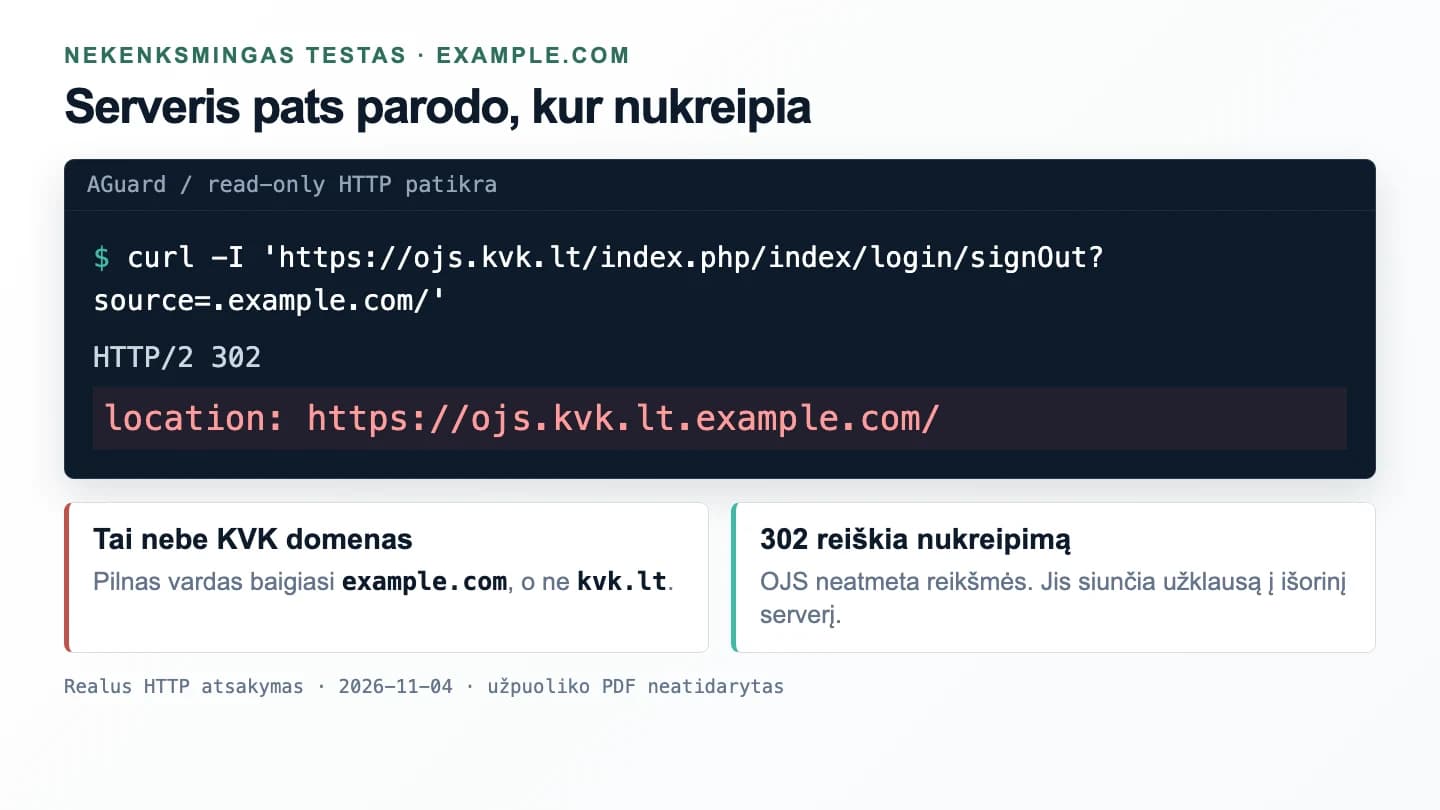
Nekenksmingas testas su example.com ir tikras KVK serverio atsakymas. Realioje atakoje šioje vietoje – piktavalio domenas.
ojs.kvk.lt.example.com kolegijai nepriklauso. Tai example.com subdomenas, kuris tik apsimeta pažįstamu. Serveris pats suformavo nukreipimą į išorę: be prisijungimo, be failų įkėlimo, be jokių gudrybių. Pakanka viešo adreso ir nepatikrintos reikšmės. Serveris čia elgiasi kaip budėtojas, kuris įleidžia kiekvieną, pasakiusį „aš čia dirbu“.
Įdomi detalė: JAV nacionalinė pažeidžiamumų duomenų bazė NVD nurodo, kad spraga veikia OJS „iki 3.4.0-6“. Pagal viešą OJS kūrėjų programinį kodą ir šį testą ji veikia ir 3.4.0-8 versijoje. Pataisa atsirado tik 3.4.0-9, išleistoje 2025 m. gegužę.
Įrodymas nr. 2: PDF įrankis iš 2020-ųjų
Kolegijos viešai pasiekiamame faile nurodyta PDF.js versija 2.6.347, o įrankio nustatymuose kodo vykdymas iš dokumento (isEvalSupported) įjungtas. Abu dalykus naršyklė gauna kartu su peržiūros puslapiu – prisijungti nereikia. PDF.js 2.6.347 išleista 2020 m. rugsėjį, kai pasaulis dar mokėsi išjungti mikrofoną per „Zoom“.
Teisybės dėlei: čia kaltas ne vien KVK. Patys OJS kūrėjai šią seną PDF.js versiją savo 3.4 šakoje vežiojo iki 2026 m. spalio pabaigos. Viešą įspėjimą jie paskelbė spalio 24 d., o pataisą – versiją 3.4.0-12 – išleido spalio 31 d. Pataisa paprasta: kodo vykdymas iš PDF išjungtas. Naujesnė OJS 3.5 šaka turi ir naują PDF.js.
Bet štai kas svarbu: grandinei nutraukti pakanka vienos užtaisytos grandies. Jei KVK būtų atnaujinusi sistemą bet kada nuo 2025 m. gegužės, nukreipimas būtų uždarytas ir „Viagra“ po kolegijos adresu neturėtų prie ko prisikabinti.
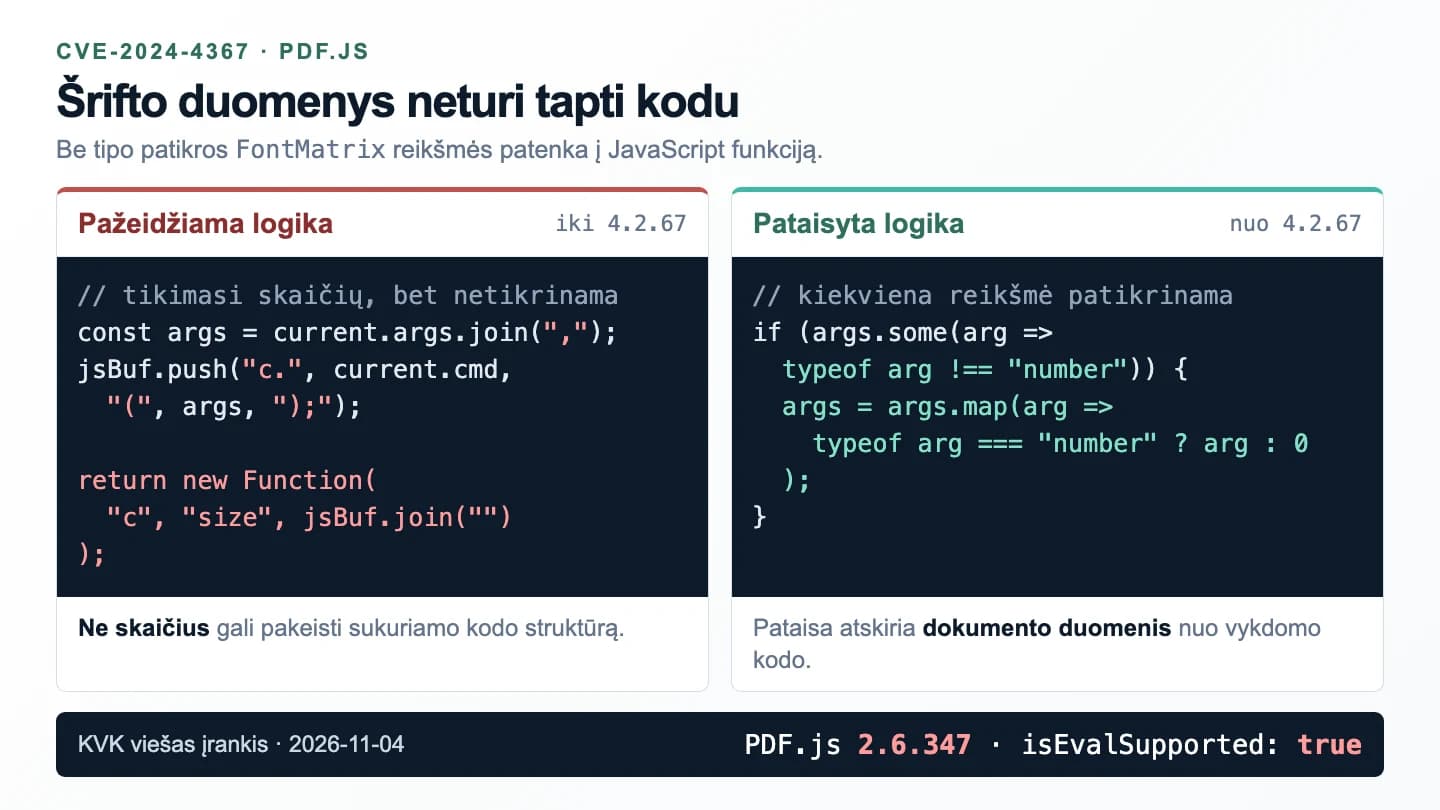
Kodėl PDF šrifto duomenų negalima aklai paversti vykdomu kodu. Pataisa tokius duomenis atmeta.
Kodėl failų patikra gali nieko nerasti
Gavęs tokią nuorodą administratorius natūraliai ieškos naujų straipsnių, pakeistų šablonų ar įkeltų svetimų failų. Šioje atakoje jų gali nebūti. Reklamos tekstas nėra kolegijos duomenų bazės įrašas – jis sukuriamas naršyklėje po nukreipimo į išorę.
Todėl antivirusinė failų patikra gali pranešti, kad viskas švaru, ir techniškai tai bus tiesa. Bet Google rezultatai liks nešvarūs. Skanavimas nėra beprasmis – jis tiesiog atsako į kitą klausimą. Antivirusinė sako „švaru“, Google sako „Viagra“, ir abu teisūs. Tai kaip tikrinti vaistinės sandėlį, kai prekiaujama iš furgono prie durų.
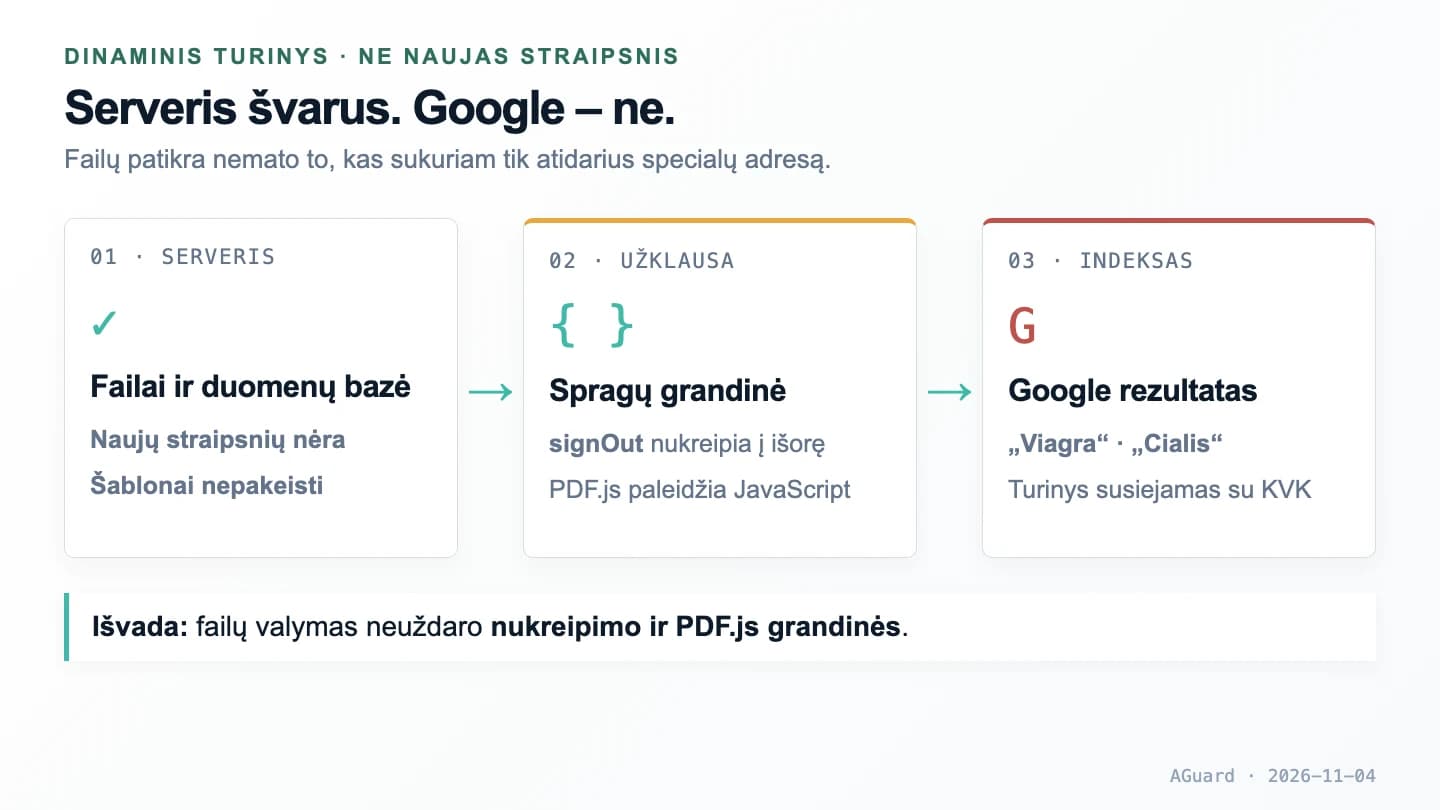
Failų valymas ir šios atakos šalinimas – skirtingi darbai. Pirmiausia uždaroma grandinė, o ne ieškoma neegzistuojančio straipsnio.
KVK nėra viena. Ir tai blogiau, ne geriau
Tas pats web/viewer adreso šablonas su farmacijos reklama matomas ir Australijos QUT universiteto domene lthj.qut.edu.au. Tai patogu piktavaliui: viena konstrukcija, šimtai žurnalų, nė vieno slaptažodžio. Nuo Klaipėdos iki Brisbeno – 15 tūkst. kilometrų, bet adreso šablonas tas pats. Piktavaliams laiko juostos nerūpi.
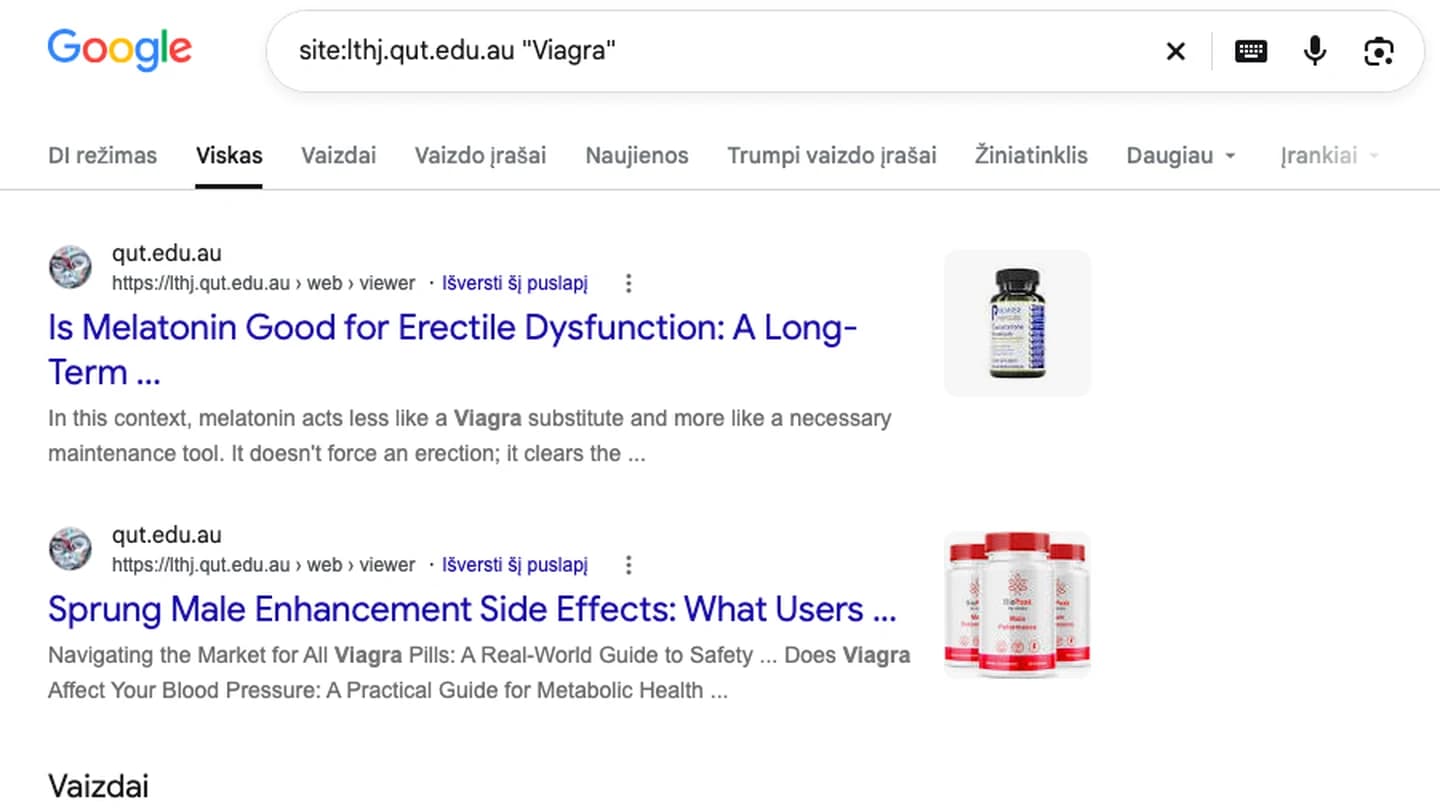
Antras pavyzdys: QUT domenas, tas pats peržiūros adreso šablonas ir panašūs farmacijos tekstai. Tai ne vien KVK ir ne vien Lietuvos problema.
Beje, Klaipėda čia ne išimtis, o tik pirmoji eilėje. Bet kuris universitetas, kurio OJS neatnaujintas iki naujausios versijos, kurį rytą gali sužinoti iš Google, kad „pakeitė veiklos sritį“: vakar – mokslo žurnalai, šiandien – „Viagra“ paštu be recepto. Universitetams su medicinos fakultetais tai bent jau derėtų su studijų programomis, kitiems tektų aiškintis, iš kur farmacija. Rektoratas apie struktūrinį pokytį sužinotų paskutinis, tikėtina, iš straipsnio. Pataisa, priminsime, nemokama ir įdiegiama greičiau nei trunka viena paskaita.
Tačiau „taip daro ir kiti“ nėra priežiūros strategija. KVK turi viešą informacinių technologijų centrą ir viešą mokslo publikacijų sistemą. Vadinasi, kažkas turi tą sistemą atnaujinti, stebėti, kas indeksuojama po kolegijos vardu, ir atsakyti pranešėjui.
Spragą sukūrė ne kolegija. Bet viešai veikiančios sistemos priežiūra – jau kolegijos atsakomybė. Lygiai taip pat, kaip jūsų įmonės svetainės priežiūra – jūsų, net jei ją prieš penkerius metus darė sūnėnas.
IT centras yra. Atsakymo – nėra
Priežiūra nėra IT padalinio pavadinimas kontaktų puslapyje. Priežiūra yra tai, kas nutinka gavus konkretų adresą, CVE numerį ir prašymą ištaisyti.
Lapkričio 3 d. 12:10 KVK vadovybei išsiuntėme laišką su reklaminių nuorodų aprašymu, PDF.js versija ir CVE-2024-4367 numeriu. Atsakymas? Nieko. Net trumpo „gavome, tikriname“. Kol pranešimas lieka be atsakymo, problema nebe vien techninė. Ji organizacinė: neaišku, kas priima pranešimą, kas sprendžia dėl pataisos ir kas patikrina rezultatą. Tylos režimas tinka bibliotekai, bet ne saugumo pranešimams. Tuo metu Google toliau rodo kolegijos logotipą šalia „Viagra by Mail“.
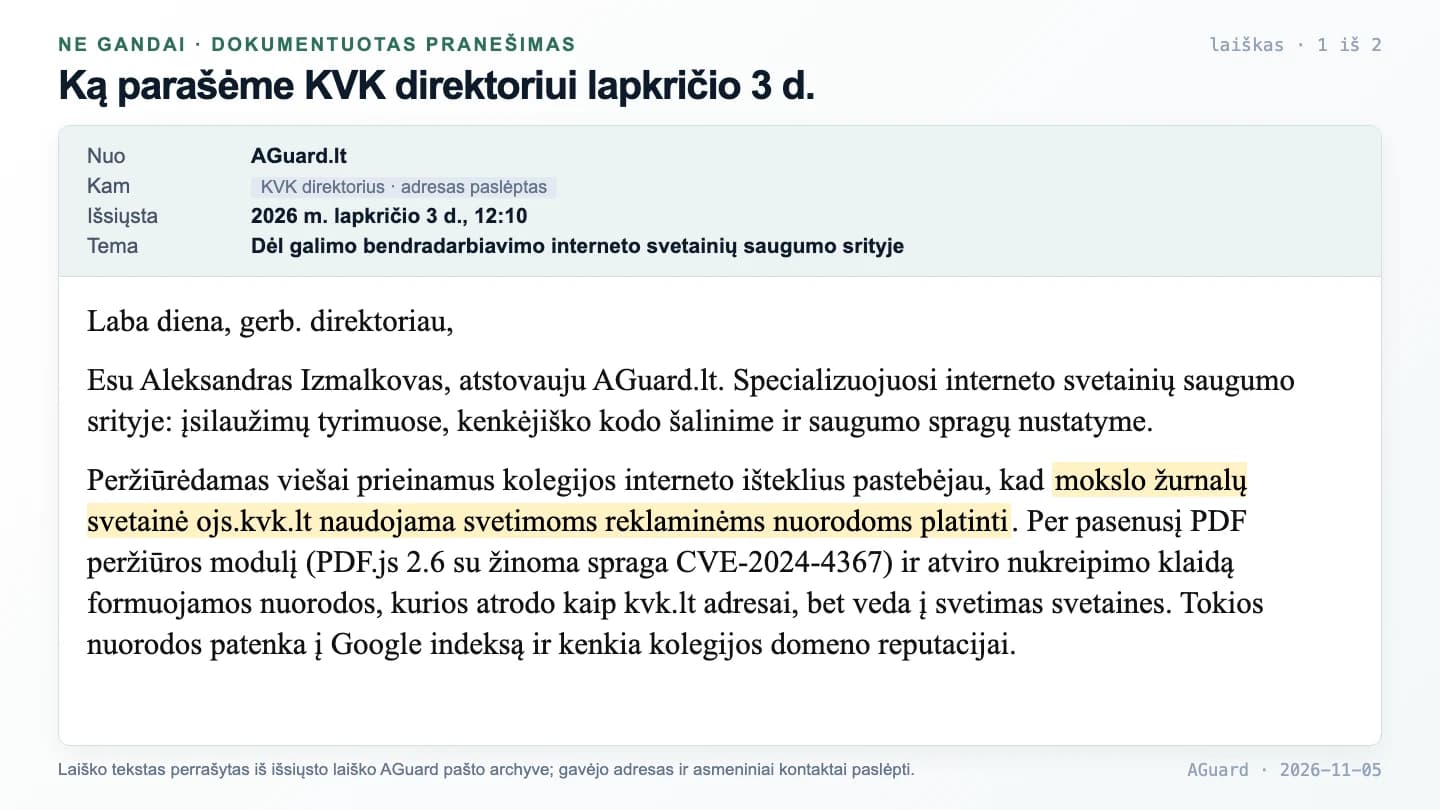
Laiško pradžia: kas rašo, kas pastebėta ir kodėl tai kenkia kolegijai. Tekstas perrašytas iš išsiųsto laiško, gavėjo adresas paslėptas.
Laiške nebuvo nei grasinimų, nei sąskaitos. Buvo konkretus adresas, konkreti spraga ir pasiūlymas padėti pagal poreikį, be ilgalaikių įsipareigojimų. Atsakyti į tokį laišką užtrunka dvi minutes – net jei atsakymas būtų „ačiū, susitvarkysime patys“.
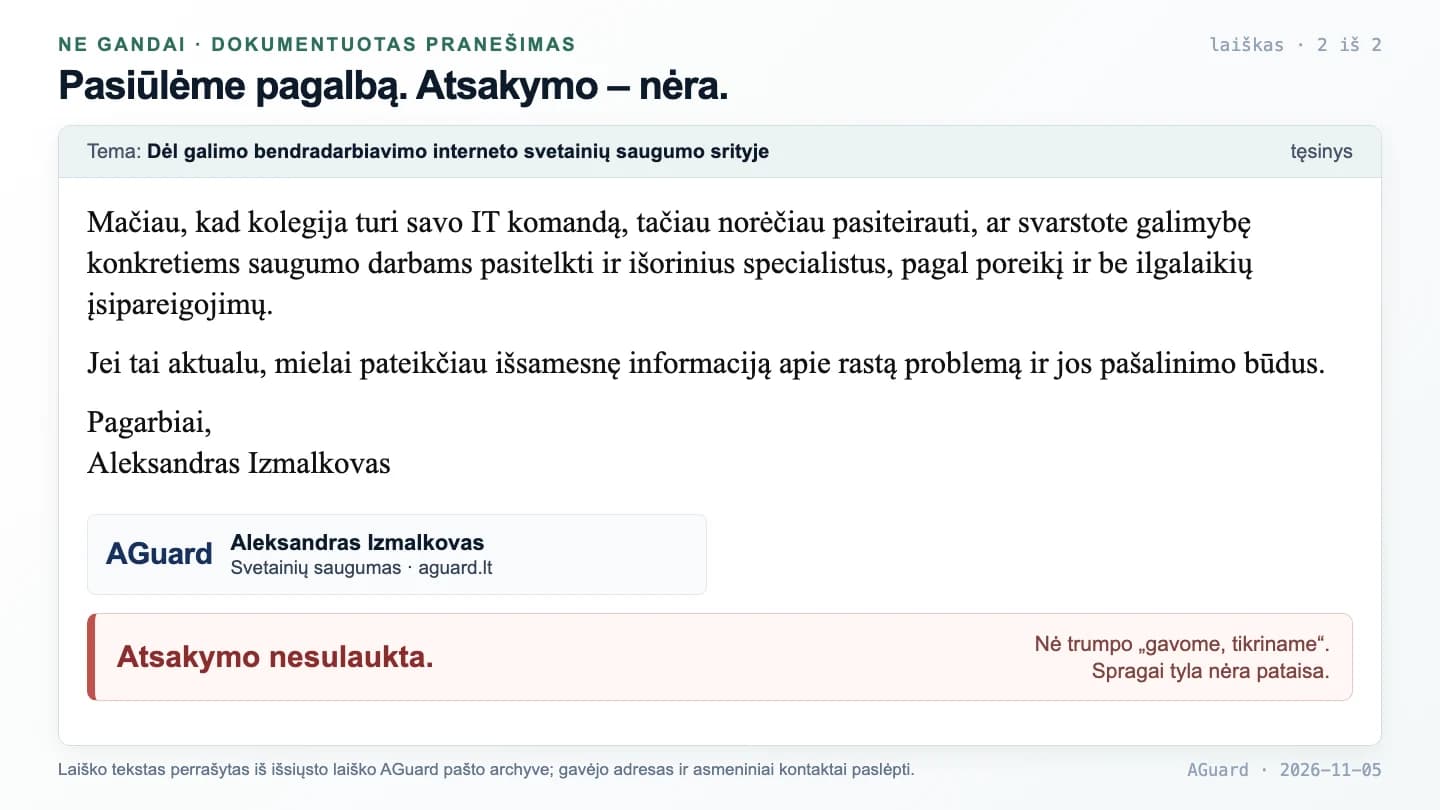
Laiško pabaiga ir rezultatas: pasiūlymas padėti, parašas ir tyla.
Ką reikia padaryti, kad „Viagra“ dingtų
- 1Atnaujinti OJS. 3.4 šakoje – bent iki 3.4.0-12 (2026 m. spalio 31 d.): ji užtaiso ir nukreipimą, ir PDF įrankį. Arba pereiti į 3.5 šaką su nauju PDF.js. Pastaba atnaujinant 3.4: PDF.js versijos numeris faile liks tas pats 2.6.347, nes pataisa ten – išjungtas kodo vykdymas. Tikrinti reikia būtent jį.
- 2Jei atnaujinti iš karto negalima – laikinai išjungti viešą PDF peržiūros įrankį. Tikrinti ne įskiepio būseną valdymo skydelyje, o tai, ką realiai atsako
viewer.htmladresas: išjungtas įskiepis savo failų iš serverio nepašalina. - 3Patikrinti nukreipimą po atnaujinimo. Tas pats
example.comtestas turi grąžinti kolegijos adresą, o ne svetimą domeną. - 4Išvalyti Google. Spragai užsidarius, piktavalių adresams su
signOutirsource=deriniu serveris turėtų atsakyti 410 (nebėra), o likučius pašalinti per Search Console. Jei spraga liks, nauji rezultatai atsiras vėl, ir valymas bus kaip smėlio šlavimas paplūdimyje. - 5Paskirti žmogų, kuris atsako į pranešimus. Tai nekainuoja nieko ir būtų užbaigę šią istoriją dar prieš jai tampant straipsniu. Jei tokio žmogaus kolegijoje nėra, siūlome pradėti nuo to, kuris dabar skaito šį tekstą.
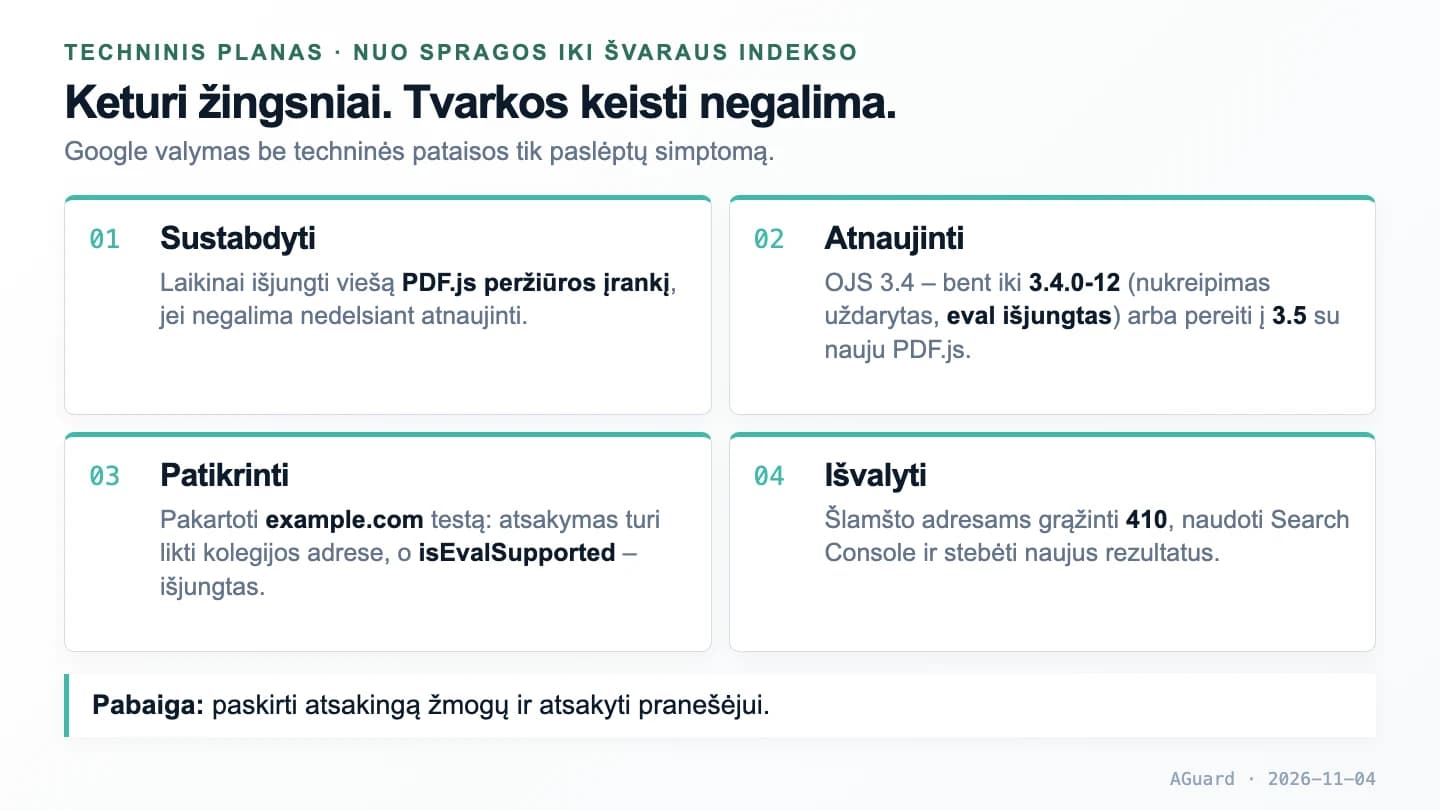
Pirmiausia sustabdyti grandinę ir atnaujinti sistemą, tik tada valyti Google indeksą. Pabaigoje – paskirti atsakingą žmogų ir atsakyti pranešėjui.
Ką tai reiškia jums, jei turite paprastą įmonės svetainę
Jūsų svetainėje greičiausiai nėra nei OJS, nei mokslo žurnalų. Bet yra tas pats mechanizmas: turinio valdymo sistema, keli įskiepiai, PDF kainoraštis ir kažkieno pažadas „viskas veikia“. Spragos, apie kurias čia rašome, užtaisytos prieš metus ir dvejus. Jos veikia ne todėl, kad piktavaliai genialūs, o todėl, kad kas nors nepaspaudė „atnaujinti“. Mygtukas, beje, nemokamas.
Pasitikrinti galite patys per penkias minutes: įrašykite Google site:jūsų-domenas.lt ir žodžius „viagra“, „casino“, „kazino“. Jei radote ką nors, ko nekūrėte, pagrindinis puslapis gali atrodyti puikiai – problema vis tiek yra.
Ką patikrinome ir ko neteigiame
2026 m. lapkričio 4–5 d. peržiūrėjome viešus Google rezultatus, KVK tiekiamus PDF.js statinius failus, viešą OJS kūrėjų programinį kodą ir HTTP atsakymą į nekenksmingą example.com testą. Neatidarėme piktavalio PDF, nepaleidome jo JavaScript, nebandėme prisijungti, neieškojome vidinių duomenų ir nieko kolegijos serveryje nekeitėme.
Galime patvirtinti atvirą nukreipimą ir pasenusios PDF.js versijos derinį. Negalime ir neteigiame, kad šie duomenys įrodo serverio failų pakeitimą, duomenų vagystę ar visos KVK sistemos perėmimą. Tokią išvadą galėtų padaryti tik vidinė techninė patikra. Ir, deja, negalime patvirtinti prielaidos apie Sveikatos mokslų fakultetą – greičiausiai jis vis dar rengia slaugytojus, o ne prekiauja paštu.
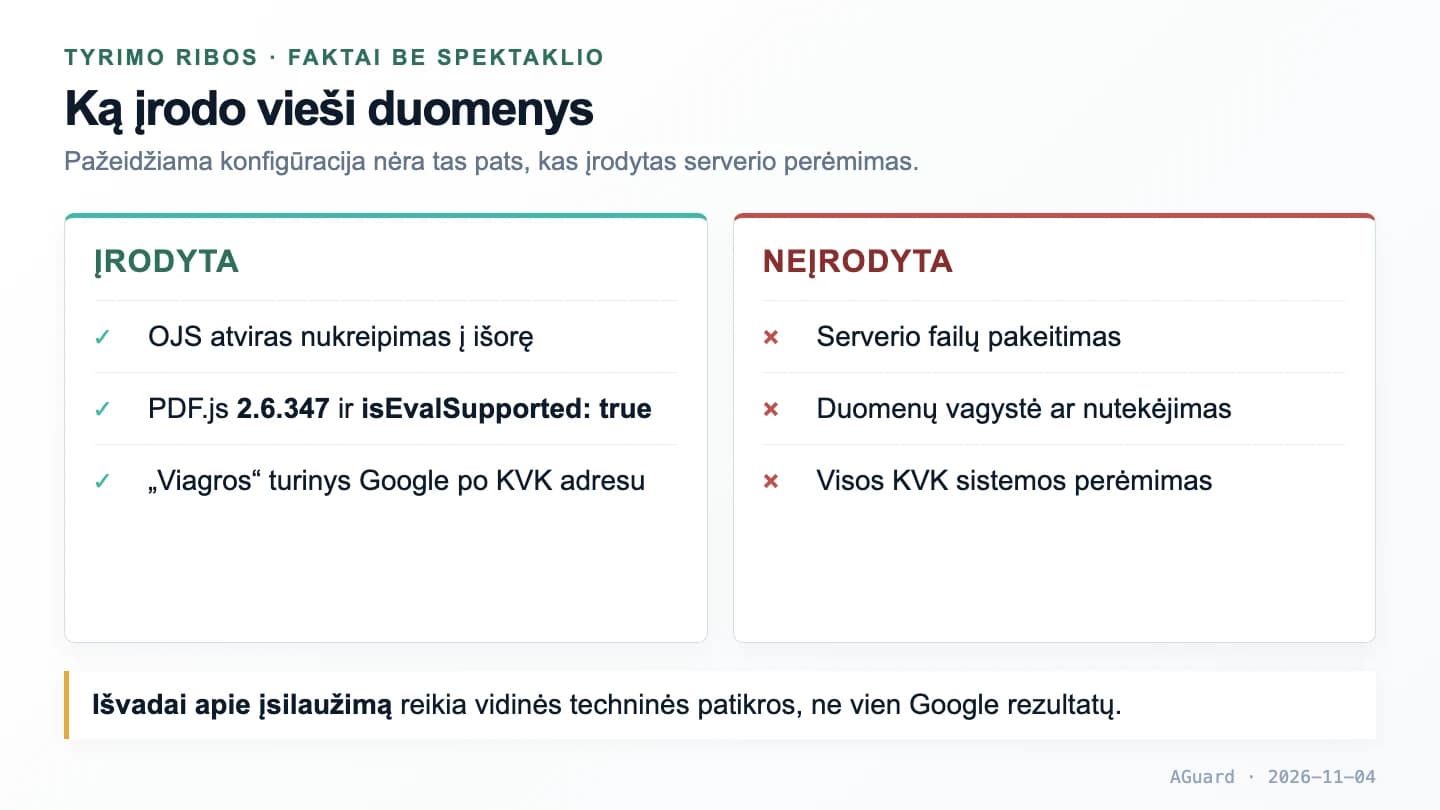
Tyrimo ribos: pažeidžiama konfigūracija įrodyta viešais duomenimis; serverio įsilaužimas ar duomenų nutekėjimas – ne.
Naujos studijų kryptys, kurių universitetai neužsakė
Vilnius Tech galėtų siūlyti farmacijos inžineriją, Lietuvos sporto universitetas – sporto farmakologiją. Bent taip galėtų pagalvoti lankytojas, jei ta pačia OJS grandine pasinaudotų tie patys reklamos platintojai. Kol kas tai – mūsų sugalvotos „programos“, o ne universitetų skelbiamos naujienos. Tuo, kad kai kuriose sistemose tam jau yra visos techninės sąlygos, juoktis sunkiau.
Lapkričio 5 d. patikrinome Lietuvos OJS sistemas naudodami tik viešus metaduomenis, statinius failus ir nekenksmingą example.com nukreipimą. Kenkėjiško PDF neatidarėme.
Pilna grandinė: septyni adresai
- ojs.kvk.lt – KVK; OJS 3.4.0-8, PDF.js 2.6.347. Google jau indeksuoja šlamštą, o pranešimas vadovybei liko be atsakymo.
- journals.vilniustech.lt ir mma.vgtu.lt – Vilnius Tech; OJS 3.4.0-8, PDF.js 2.6.347 ir atviras nukreipimas abiejuose adresuose.
- journals.lsu.lt – Lietuvos sporto universitetas; identiška KVK konfigūracija iki pat versijų numerių.
- ojs.mruni.eu/ojs/ – Mykolo Romerio universitetas; OJS 3.4.0-4 ir PDF.js 2.6.347.
- landing.vda.lt/journal/ – Vilniaus dailės akademija; OJS 3.4.0-8 ir PDF.js 2.6.347.
- balticforestryojs.lammc.lt/ojs – LAMMC Miškų institutas; OJS 3.2.1-4 ir PDF.js 2.5.207. Ši OJS šaka nebepalaikoma, tad reikia ne pavienio lopo, o atnaujinimo iki palaikomos versijos.
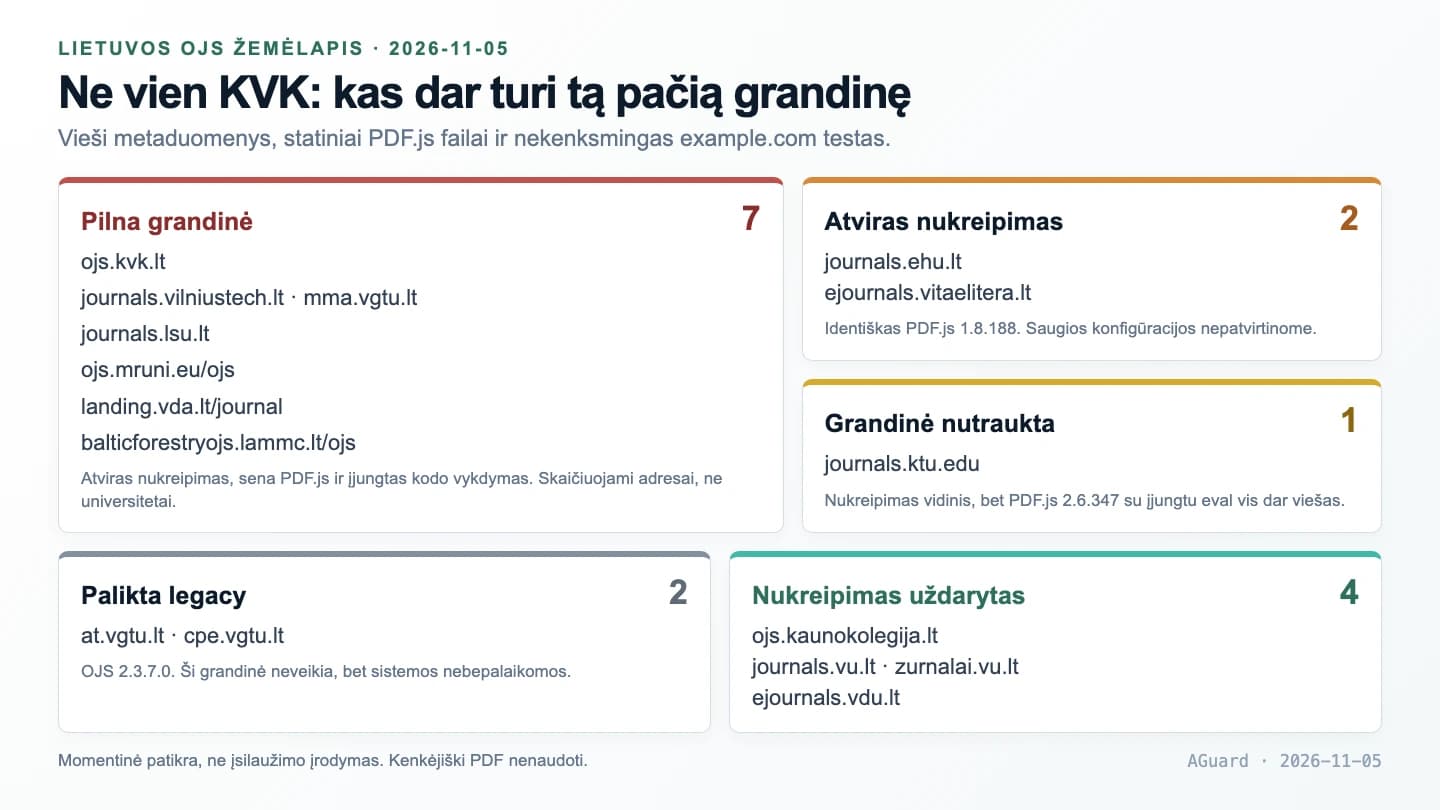
Lietuvos OJS priežiūros momentinė nuotrauka: skaičiuojami adresai, ne institucijos. Vienas universitetas gali turėti ir naują, ir pamirštą sistemą.
Atviras nukreipimas ir labai sena PDF.js
- journals.ehu.lt ir ejournals.vitaelitera.lt – OJS 3.1.1.0 bei 3.1.2.0, identiškas PDF.js 1.8.188 ir atviras nukreipimas. Nustatymo
isEvalSupported: truejųviewer.jsneradome, todėl neskaičiuojame jų tarp patvirtintų pilnos grandinės adresų. Tai nereiškia „saugu“ – 2017 m. komponentas nėra priežiūros planas.
Grandinė nutraukta, bet komponentas senas
- journals.ktu.edu – OJS 3.5.0-5; nukreipimas lieka vidinis, tačiau PDF.js 2.6.347 su įjungtu
evalvis dar viešai pasiekiamas. Viena spyna užrakinta, seną durų sąrašą vis tiek laikas pakeisti.
Paliktos legacy sistemos
- at.vgtu.lt ir cpe.vgtu.lt – OJS 2.3.7.0.
signOutir PDF.js įskiepio neradome, tad ši konkreti grandinė neveikia. Bet sistema, kurios versija atsimena dar ankstesnį dešimtmetį, neturėtų likti vien tik „nes niekas jos dar nenulaužė“.
Gerieji pavyzdžiai
- ojs.kaunokolegija.lt – OJS 3.5.0-1.
- journals.vu.lt ir zurnalai.vu.lt – OJS 3.5.0-5.
- ejournals.vdu.lt – OJS 3.5.0-6.
Šiose sistemose nukreipimas uždarytas ir mūsų grandinė nepasikartojo. Įrodymas, kad atnaujinimas nėra mitas: kai kas jau jį įdiegė.
Medicinos fakultetų steigti nereikia. Užtenka atnaujinti OJS ir PDF.js – ir ši netikėta „farmacijos kryptis“ gali baigtis dar nepaskelbus priėmimo.
Jei administruojate OJS arba paprastą įmonės svetainę ir Google jau rodo svetimą turinį po jūsų adresu, susisiekite su AGuard. Patikrinsime visą grandinę, o ne tik failus: versijas, nukreipimus, indeksuojamus adresus ir serverio žurnalus.
Nemokama patikra
Ar jūsų pašto serveris gali būti užblokuotas dėl šlamšto?
Įveskite savo svetainės adresą. Patikrinsime, ar pašto serverio IP yra Spamhaus ir Backscatterer sąrašuose, kaip serveris prisistato, ar yra SPF, DKIM ir DMARC įrašai, ir dar keliolika saugumo dalykų.
Dažnai užduodami klausimai
Ar tai reiškia, kad KVK serveris buvo nulaužtas?
Vien šių viešų įrodymų to teigti negalima. Matome atvirą nukreipimą, seną PDF.js versiją ir indeksuotą šlamštą. Tai rimta pažeidžiama konfigūracija, bet ne įrodymas, kad pakeisti serverio failai ar pavogti duomenys.
Kodėl pagrindiniame kolegijos puslapyje šlamštas nematomas?
Nes jis nebūtinai saugomas kolegijos svetainėje. Turinys sugeneruojamas atidarius konkretų PDF peržiūros adresą. Įprastas lankytojas pagrindiniame puslapyje jo nemato, o paieškos robotas gali indeksuoti kiekvieną specialiai paruoštą adresą atskirai.
Ar užtenka pašalinti adresus iš Google?
Ne. Taip paslepiama pasekmė, bet ne pašalinama priežastis. Pirmiausia reikia atnaujinti OJS ir sustabdyti naujų tokių adresų veikimą. Tik tada pašalinimas per Search Console turi ilgalaikę naudą.
Ar OJS atnaujinimas išsprendžia viską automatiškai?
Atnaujinimas iki 3.4.0-12 arba perėjimas į 3.5 šaką užtaiso abi grandis. Po jo vis tiek verta patikrinti rezultatą: example.com testas turi nebevesti į svetimą domeną, o 3.4 šakoje – kodo vykdymas iš PDF turi būti išjungtas. PDF.js versijos numeris 2.6.347 ten nesikeičia, tai normalu.
Ar saugu atidaryti tokią indeksuotą nuorodą?
Nerekomenduojame. Sena PDF.js versija gali vykdyti specialiai paruošto PDF JavaScript peržiūros domeno kontekste. Tyrimui pakanka viešų statinių failų ir nekenksmingo nukreipimo testo; piktavalio dokumento atidaryti nereikia.
Mano įmonės svetainė ne OJS. Ar man tai aktualu?
Taip. Mechanizmas tas pats: sena sistema, seni įskiepiai ir niekieno neprižiūrima viešai pasiekiama dalis. Patikrinkite Google site:jūsų-domenas.lt su žodžiais „viagra“ ir „casino“, o atnaujinimus diekite tada, kai jie išleidžiami, o ne tada, kai apie jus parašo straipsnį.
Šaltiniai
- NVD: CVE-2024-7902 – OJS
login/signOutparametrosourceatviras nukreipimas, CWE-601. - PKP pataisa nukreipimui, 2025-04-08 –
sourcereikšmė nebegali nukreipti į svetimą domeną; įtraukta į OJS 3.4.0-9, 2025-05-23. - Mozilla Security Advisory 2024-21 – CVE-2024-4367 aprašymas ir pataisa Firefox 126.
- PDF.js GitHub Security Advisory: GHSA-wgrm-67xf-hhpq – JavaScript vykdymo sąlygos, pataisa 4.2.67 ir
isEvalSupportedapėjimo būdas. - Codean Labs: CVE-2024-4367 techninė analizė –
FontMatrixir dinamiškai kuriamos funkcijos mechanizmas. - PKP GitHub Security Advisory: GHSA-57gv-qm86-cxr9 – 2026-10-24: OJS 3.3 ir 3.4 vis dar tiekia PDF.js 2.6.347; pataisytos versijos 3.3.0-24 ir 3.4.0-12.
- PKP pataisa PDF.js įrankiui, 2026-10-24 –
isEvalSupportedišjungtas 3.4 šakoje; įtraukta į OJS 3.4.0-12, 2026-10-31. - PKP: LoginHandler šaltinio kodas –
signOutirsourceapdorojimo vieta. - PKP Community Forum: OJS Spam Indexing Investigation – atviro nukreipimo ir PDF.js derinio aptarimas.
- AGuard patikra, 2026-11-04 ir 11-05: vieši Google rezultatai, KVK PDF.js 2.6.347 ir
isEvalSupported: truestatiniai failai, OJS 3.4.0-8 versija, nekenksmingasexample.comnukreipimo testas. Piktavalio PDF neatidarytas, sistemos nekeistos. - AGuard patikra, 2026-11-05: Lietuvos universitetų ir kolegijų viešai tiekiami OJS bei PDF.js duomenys, nekenksmingi
example.comnukreipimo testai. Pilnas straipsnyje išvardytų adresų sąrašas. Kenkėjiški dokumentai nenaudoti, sistemos nekeistos.
Reikia pagalbos
Susidūrėte su panašia situacija?
Aprašykite, kas vyksta — per nemokamą konsultaciją pasakysime, ką galima padaryti ir kiek tai kainuotų.
Nemokama konsultacijaPastebėjote klaidą ar pasenusį skaičių? Parašykite, pataisysiu ir pažymėsiu. Kaip rašomi šie straipsniai